WSL вече пуска Linux контейнери без Docker Desktop
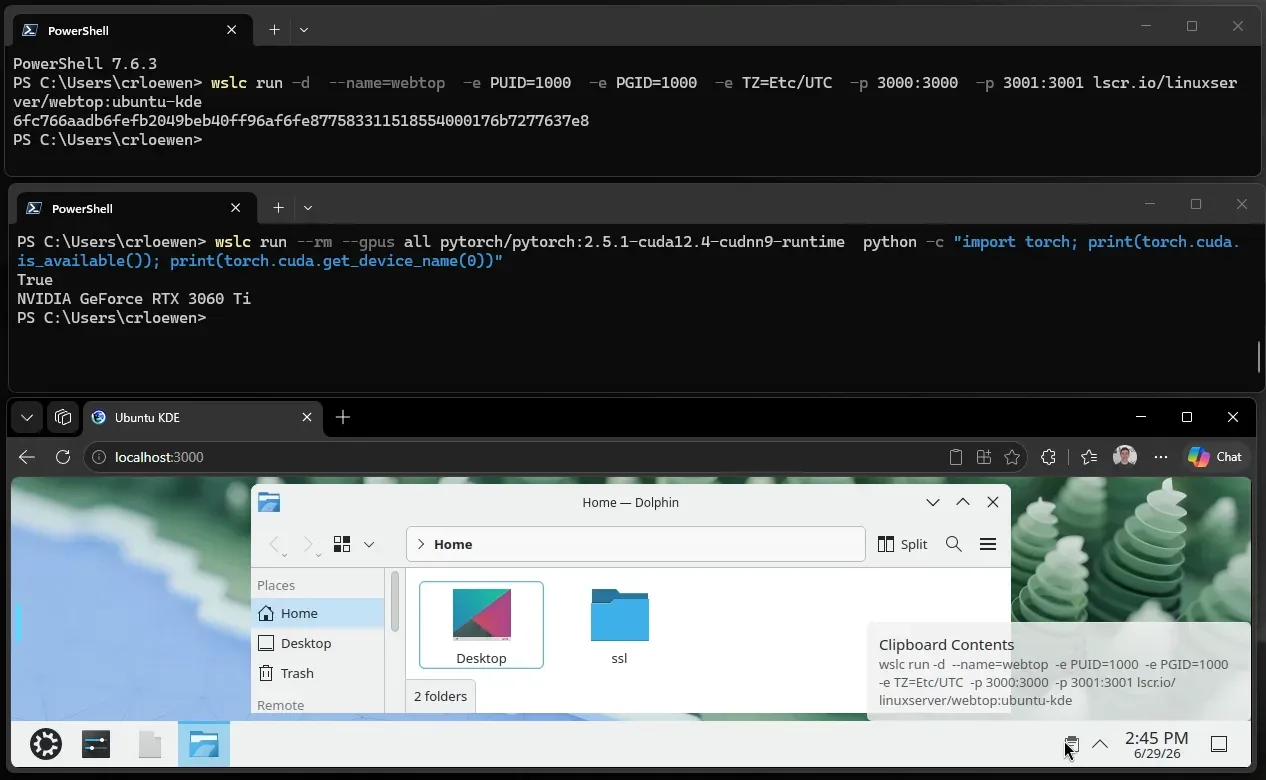
Microsoft обяви на 29 септември, че поддръжката на Linux контейнери в Windows Subsystem for Linux излиза от preview и вече е общодостъпна. Функцията пристига с WSL 3.0.1 и позволява да изграждате, стартирате и разпространявате Linux контейнери направо от Windows — без Docker Desktop и без отделен абонамент за него.
Обновяването минава през една команда:
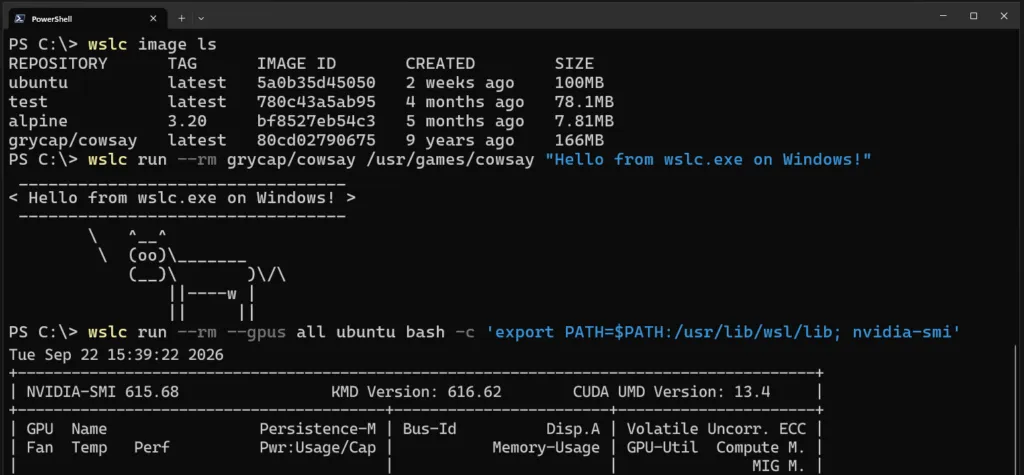
wsl --updateСлед нея в системата се появява новият инструмент wslc.exe, който има и псевдоним container.exe — за да работят познатите команди без преучаване. Пакетът е достъпен и като release в GitHub хранилището microsoft/WSL, където се води и разработката: проектът е open source.
Какво ново носи стабилната версия
Между preview-а и GA-то Microsoft е добавила голяма част от липсващите парчета от жизнения цикъл на контейнера. wslc container restart рестартира работещ контейнер, wslc container cp копира файлове навън и навътре през tar архив, а wslc system info показва накратко състоянието на цялата контейнерна среда.
Появи се и поддръжка на health checks, на --mount при wslc create и wslc run, както и опцията --stop-timeout — включително със стойност -1 за безкрайно изчакване. wslc events излива в реално време потока от събития, а пътят за съхранение на сесията по подразбиране вече е конфигуруем.
 Снимка: Microsoft
Двойно по-бърз достъп до файловете на Windows
Най-осезаемата промяна за ежедневна работа е производителността. Microsoft посочва до два пъти по-бърз достъп до файловете на Windows от Linux средата. Причината е техническа и е описана в архитектурния разбор на екипа: томовете на контейнерите се реализират през virtiofs дялове, монтирани в /mnt вътре във виртуалната машина, вместо през по-стария протокол Plan9.
Мрежата също е сменена. Новият режим consomme прекарва Ethernet кадрите от Linux виртуалната машина през virtio опашка към процес в потребителски режим на Windows, който поема DNS резолвинга, маршрутизирането на TCP и UDP и пренасочването на портове. Трафикът тръгва от контекста на сигурност на самия потребител — точно затова VPN връзки и корпоративни firewall правила не се разпадат.
Друга разлика спрямо класическия WSL е моделът на сесиите. Привилегированата услуга wslservice.exe вече не задържа собствеността върху виртуалната машина, а стартира дъщерен процес wslcsession.exe с правата на извикващия потребител. Всяка сесия има свой VHD в %AppData%\Local\wslc\sessions, което дава по-строга изолация между сесиите.
API за Windows приложения
Освен CLI, Microsoft пуска и WSL containers API — интерфейс, през който native Windows приложения могат да вдигат и управляват Linux контейнери програмно. Компанията дава като пример локални AI натоварвания и пускането на облачни контейнеризирани приложения върху собствената машина.
Около функцията вече се събира екосистема: поддръжка на dev containers във VS Code, интеграция като container runtime в Aspire, TUI табло Lazywslc и приложението WSL Container Desktop на WinUI 3.
Какво могат да забранят администраторите
За корпоративните мрежи има два лоста. През Intune администраторите могат изцяло да изключат WSL контейнерите или да ограничат изтеглянето на образи само до одобрени registry сървъри — така разработчиците не могат да дърпат произволни образи от интернет.
Microsoft Defender for Endpoint пък разширява плъгина си към контейнерните работни потоци: показва процеси, файлова и мрежова активност отвътре в контейнера и ги свързва с това, което се случва на Windows хоста.
Липсващото парче: compose
Голямата дупка си остава. Поддръжка на Docker Compose все още няма, макар Microsoft да признава, че това е заявката номер едно за WSLc. Целта, формулирана от екипа, е wsl compose up да заработи с вече съществуващите ви compose.yaml файлове без никакви промени. Дата няма.
Контекстът: Windows тегли Linux навътре, Европа тегли навън
Новината идва в интересен момент. Само че в обратната посока: Нидерландия работи по собствена операционна система за държавната администрация. Проектът се нарича DAWO (Digitaal Autonome Werkomgeving Overheid) и е стъпил върху NixOS — дистрибуция, създадена от нидерландски разработчици и поддържана от местната фондация NixOS. Пакетният менажер Nix излиза през 2003 г., самата дистрибуция — през 2006 г.
DAWO не е само ядро и десктоп: планът включва офис приложения, облачни услуги и инструменти за управление, засега в пилотни внедрявания, с амбиция да покрие всички нидерландски институции. Международният наказателен съд вече замества Microsoft Office с open source алтернативи, а Швейцария налива милиони в подобно прехвърляне.
Заключение
За разработчиците на Windows това е полезна и безболезнена промяна — контейнерите стават част от системата, а не отделен продукт с лиценз. Единственият истински спънка е compose: докато wsl compose up не проработи, повечето реални проекти с по няколко услуги ще останат при досегашните си инструменти. Ако обновявате, обърнете внимание и на текущото състояние на Windows 11 26H2 — WSL 3.0.1 се разпространява независимо от него, но двете лесно се смесват в един ъпдейт прозорец.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google