Един човек, няколко наети API ключа и опън сорс инструмент за автоматизиран пентест са стигнали, за да бъдат пробити южнокорейски финансови институции в края на септември и началото на октомври. CrowdStrike публикува разбора си на 7 октомври: нападателят е ползвал китайския агентен инструмент ARTEX заедно със сесии на Claude Code и няколко други модела, за да върши разузнаването, подбора на цели и част от самата атака вместо себе си.
Какво точно е станало
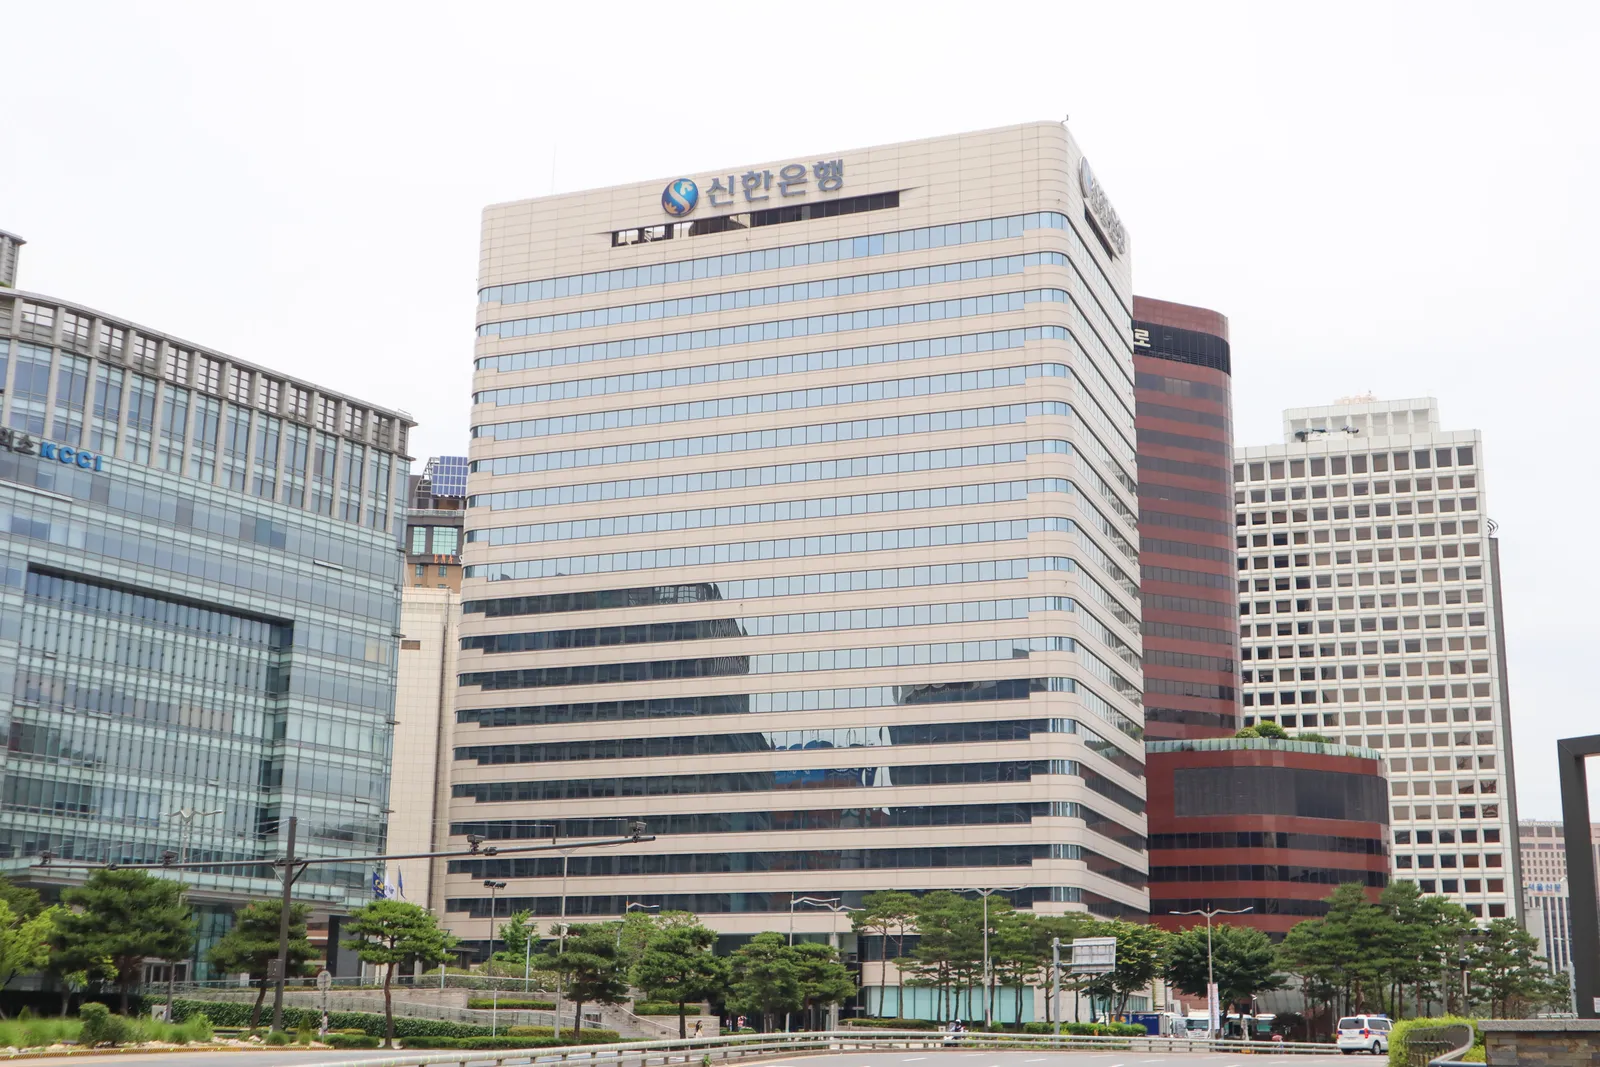
Потвърдените жертви засега са две: Shinhan Bank с данни на около 25 000 души и спестовната банка Yegaram с около 40 000, пише Infosecurity Magazine. Различни корейски и международни медии говорят за пет, седем или девет засегнати организации и за близо 68 000 души с изтекли лични данни — общата сметка още не е затворена. Изтекли са лични данни и информация по кредитни карти, а при някои институции е имало и прекъсвания на услугите.
Входните точки не са екзотични: услуги за запитване за кредит, достъпни отвън, и системи за мобилна работа на служителите. Схемата е класическа — новото е кой е свършил работата.
ARTEX: пентест рамка, обърната наопаки
ARTEX е сравнително нова агентна рамка за penetration testing с отворен код, разработена в Китай. Идеята ѝ е легитимна: описваш цел, а агентите сами правят разузнаване, търсят уязвимости и предлагат следващата стъпка. След като употребата ѝ в реална атака е потвърдена, авторът е затворил кода и е спрял обновленията — но английски и корейски производни вече се разпространяват свободно, така че ефектът от жеста е по-скоро символичен.
Любопитното е как е сглобен стекът. Основният LLM backend е бил DeepSeek v4.1-flash, достъпван през препродавач на API (xcai[.]pro), допълнен с GLM-5.3 на Zhipu AI и Grok 4.6 за част от сесиите на Claude Code, както съобщава BleepingComputer. Инфраструктурата е от два сървъра — команден в Хонконг и втори, на който върви самата ARTEX инстанция.
38.244.50[.]120      — сървър с ARTEX инстанцията
xcai[.]pro           — препродавач на LLM API достъп
@YY520CN             — Telegram акаунт, намерен в инфраструктурата
Как хакерът се издаде сам
Най-голямата издънка е банална: отворени директории на собствените сървъри. В тях CrowdStrike е намерила историите на сесиите с Claude Code, конфигурационните файлове на ARTEX и memory файловете на Claude — тоест пълния дневник на това какво е питал нападателят и какво са му отговаряли моделите.
От тези записи личи, че човекът е търсил къде да продаде корейски данни и е разпитвал за Telegram групи за изтекла информация. Ясен план за монетизация така и не се очертава — впечатлението е за нападател, който технически е изпреварил сам себе си.
Атрибуцията е с умерена увереност: говорещ китайски, финансово мотивиран, вероятно 26-годишен от Маомин, провинция Гуангдун, с връзка със Южнокитайския технологичен университет. CrowdStrike изрично уточнява, че тези лични данни не са достатъчно надеждни за идентификация.
„Използването на агентни AI инструменти наред с традиционните офанзивни способности подчертава продължаващата еволюция в занаята на противника“, пишат изследователите.
„Първата“? По-скоро първата толкова добре документирана
Струва си да сложим една уговорка: CrowdStrike никъде не нарича случая първа кибератака, движена от автономни модели. По-точното описание е, че това е една от първите кампании, при които можем да прочетем дневника на агентите ред по ред и да видим колко от работата наистина е свършил моделът. Разликата не е в иновацията, а в темпото — един човек върши разузнаване, което преди искаше екип.
Контекстът го потвърждава и от другата страна на барикадата: Anthropic наскоро пусна безплатен AI скенер за уязвимости за проекти с отворен код, а след инциденти с моделите си изключи живия интернет достъп във вътрешните си тестове.
Надела: третирайте модела като вътрешен риск
Три дни след доклада, на 10 октомври, Сатя Надела публикува в X и в личния си блог есе със заглавие „Models as Insider Risks in the Super Intelligence Era“. Тезата му, преразказана от TechCrunch и The Verge, е кратка: „Трябва да приемем, че моделът е компрометиран, и да го ограничим от самото начало. Мислете за това като за аварийна спирачка.“
Конкретните му предложения: моделът да е отделен от системата за оркестрация; защитите да стоят извън модела, в организацията, която го ползва; всяко значимо действие на модела да оставя защитена от подправяне и четима от човек следа; и винаги да има оторизиран човек, който може да спре или изключи модела в средата на задача.
Заключение
Техниката в Корея не е нова, нападателят не е държавен актьор, а мащабът — между 65 000 и 68 000 засегнати души — не е рекорд. Важното е друго: цената на такава кампания падна до няколко API ключа и един отворен репозиторий, а защитата все още се мисли като защита срещу хора. Ако есето на Надела ви звучи параноично, си струва да помните, че в този случай и двете страни разчитаха на едни и същи модели — просто защитниците извадиха късмет нападателят да си остави директориите отворени.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google