CISA и FBI: SafePay удари над 600 организации
Съвместният бюлетин AA26-293A описва атаките на SafePay - над 600 жертви от август 2024 г., пет експлоатирани CVE и изтрити резервни копия.
Съвместният бюлетин AA26-293A описва атаките на SafePay - над 600 жертви от август 2024 г., пет експлоатирани CVE и изтрити резервни копия.
Куентин Кайзер нарече пропуска WPSplinter: атакуващ в радиообхват взима root без парола. Broadcom знае от 2018 г., а кръпка за старите чипове няма.
PHP издава извънреден security release в 14:00 UTC за две RCE дупки с оценка 9.2. Около 884 000 хоста на стари версии няма да получат кръпка.
Частните ключове на осем междинни сертификата на eMudhra се възстановяват за милисекунди — един от тях е числото 4. Chrome, Firefox и Apple ги блокираха.
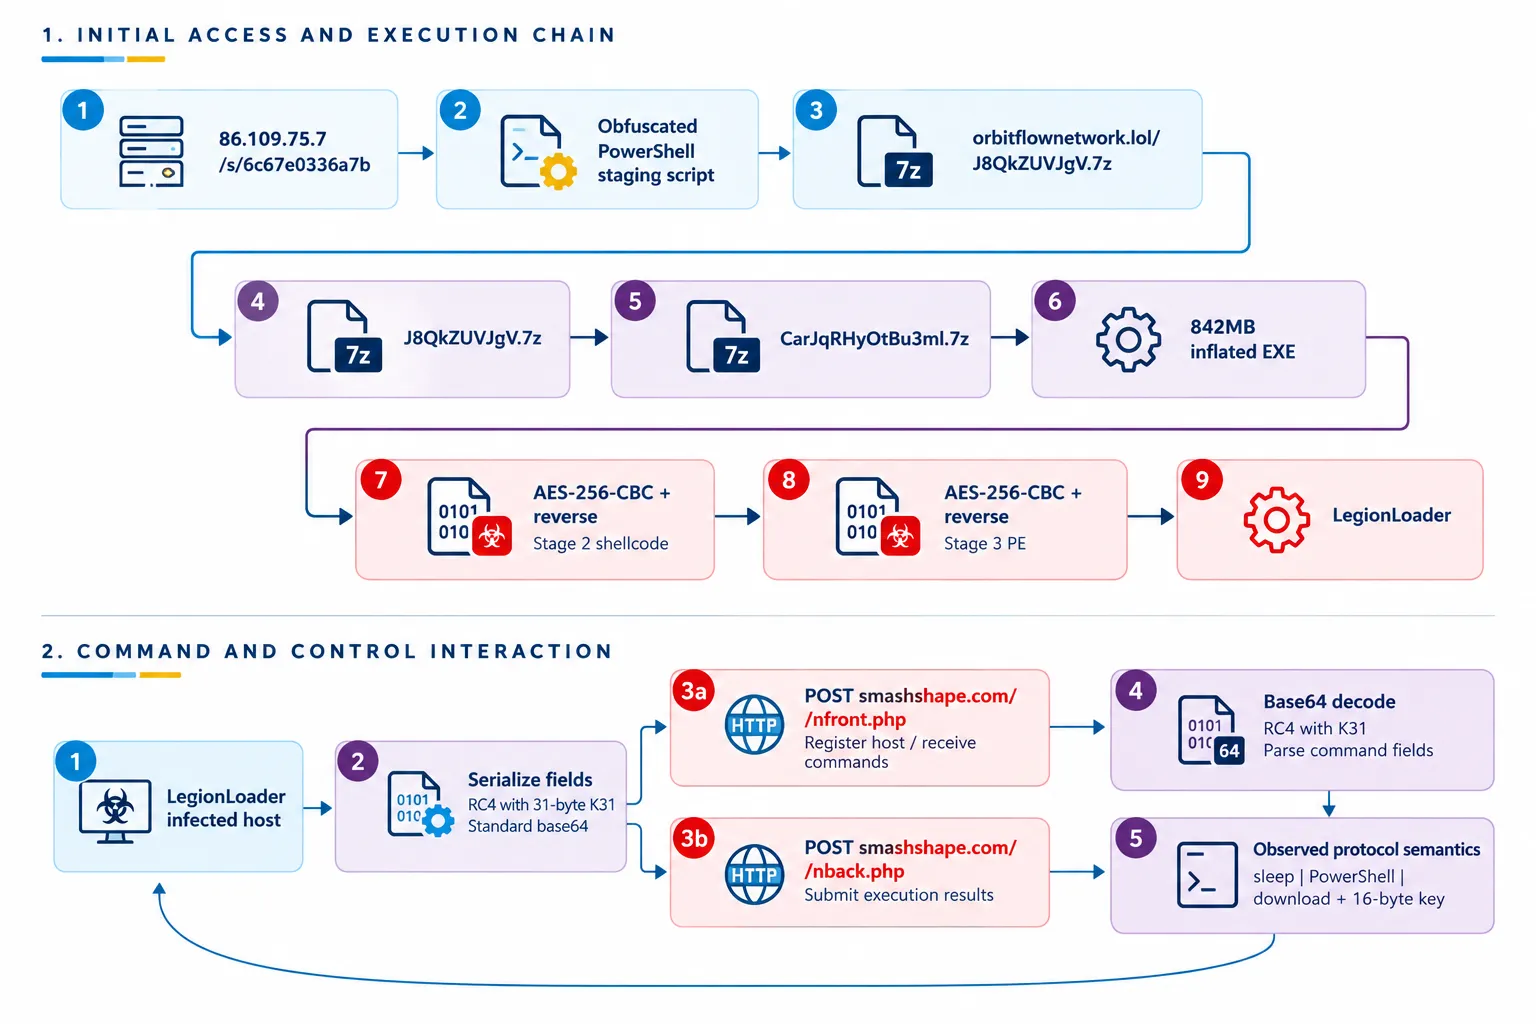
Forescout описа платформата ROMULUS, а Siemens потвърди експлоатиран пропуск в Software Center. Входната точка е фалшива проверка не съм робот.
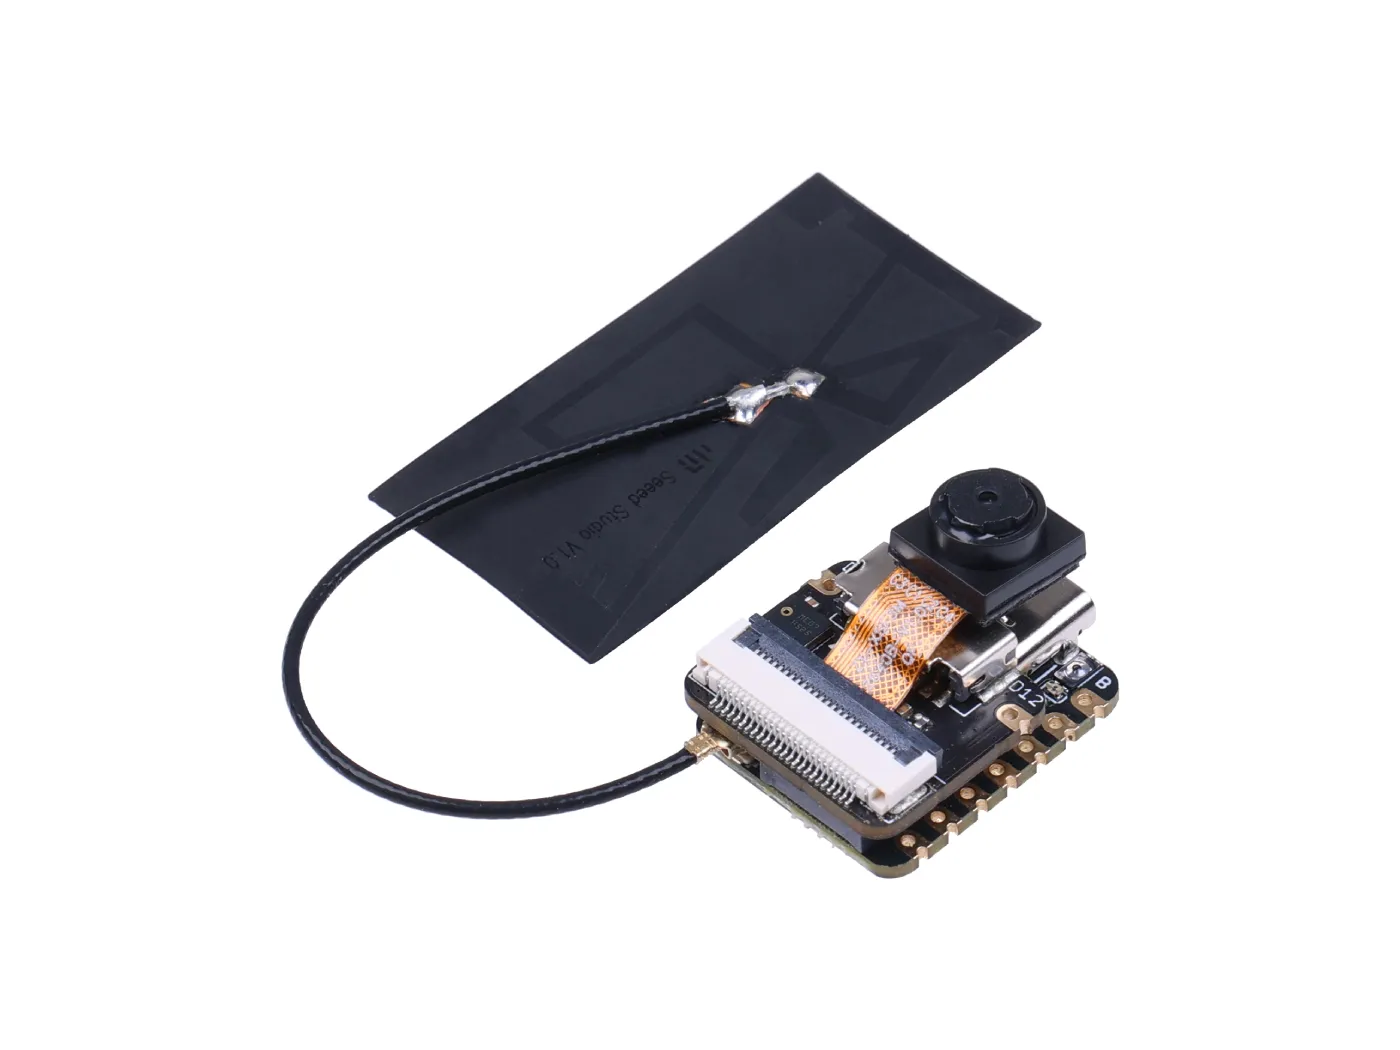
Съдия в Сан Франциско отказа гаранция на Абдулрахман Алфозан: скрит микрофон за 13 долара, папка Saudi Gov Docs и чатове със саудитски принц.
ICANN тества SAML вход в RDRS, през който ФБР и Интерпол искат скритите данни за домейни. Регистраторите имат 24 часа, при сложни случаи 72.
Ден след публикуването на PoC за Plex2Shell атакуващи вкарват XMRig майнер и прокси бекдор в Plex сървъри под 1.43.3.10861.
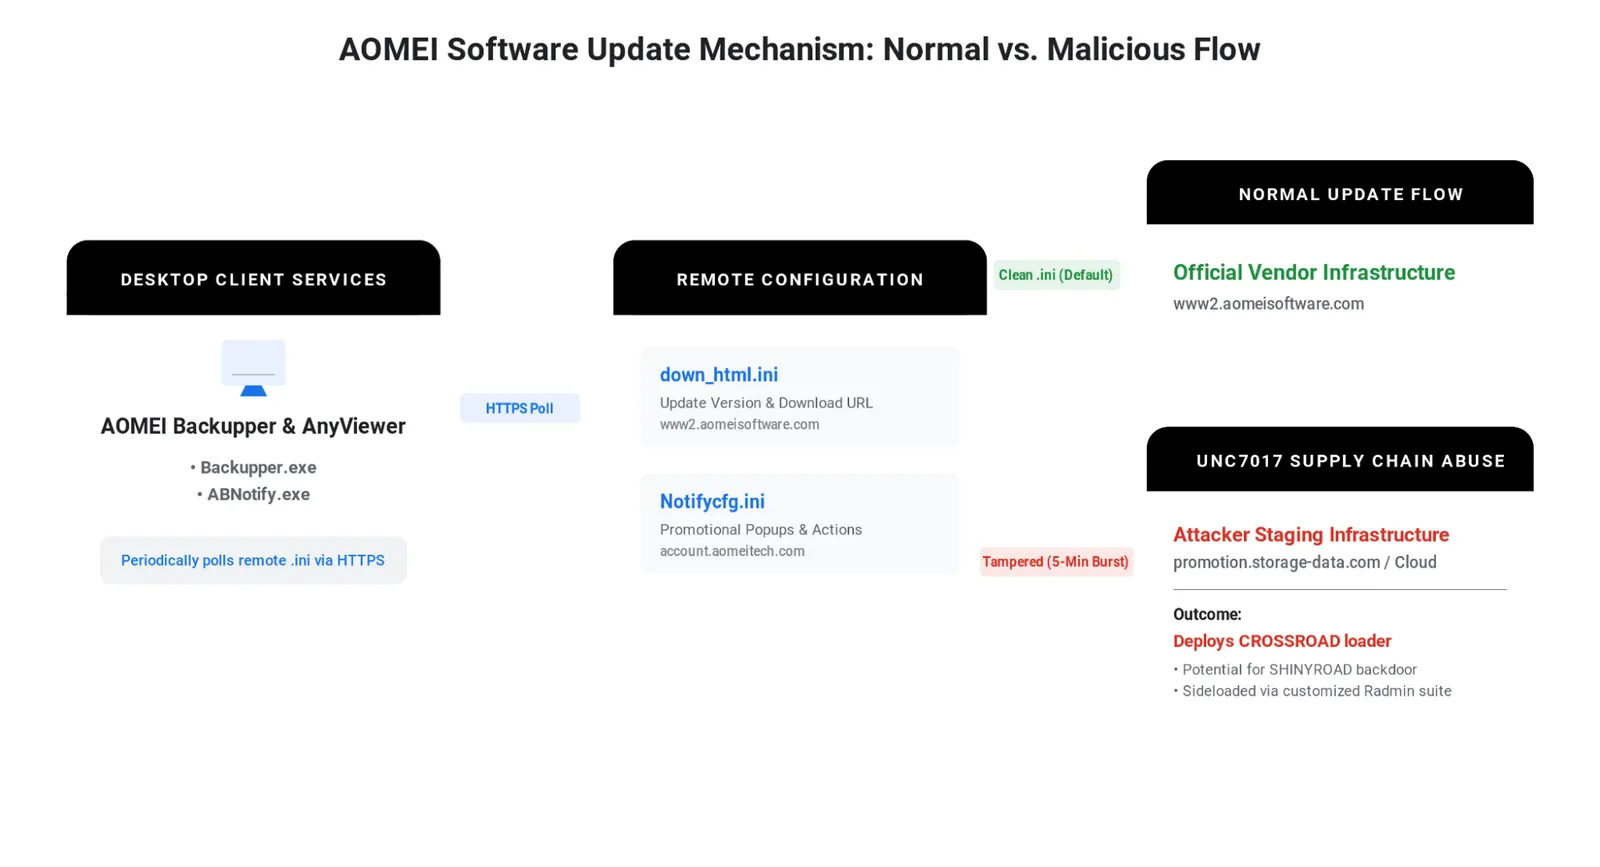
UNC7017 подменял конфигурационни файлове на AOMEI за 5 до 10 минути и пускал бекдора SHINYROAD. Пострадали са организации в 11 държави.
Компрометиран пакет на Rank Math PRO 3.0.123 е разпространявал самовъзстановяващ се бекдор 11 часа на 15 и 16 октомври. CVE-2026-111862 получи 9.8
Октомврийските кумулативни ъпдейти за Windows Server оставят Exchange без достъп до базите. Microsoft дава заобиколно решение с ключ в регистъра.
Куентин Кайзер показа бъг в WPS имплементацията на Broadcom: атакуващ в обхват взима root без парола. Няма CVE и няма кръпка за старите чипове.