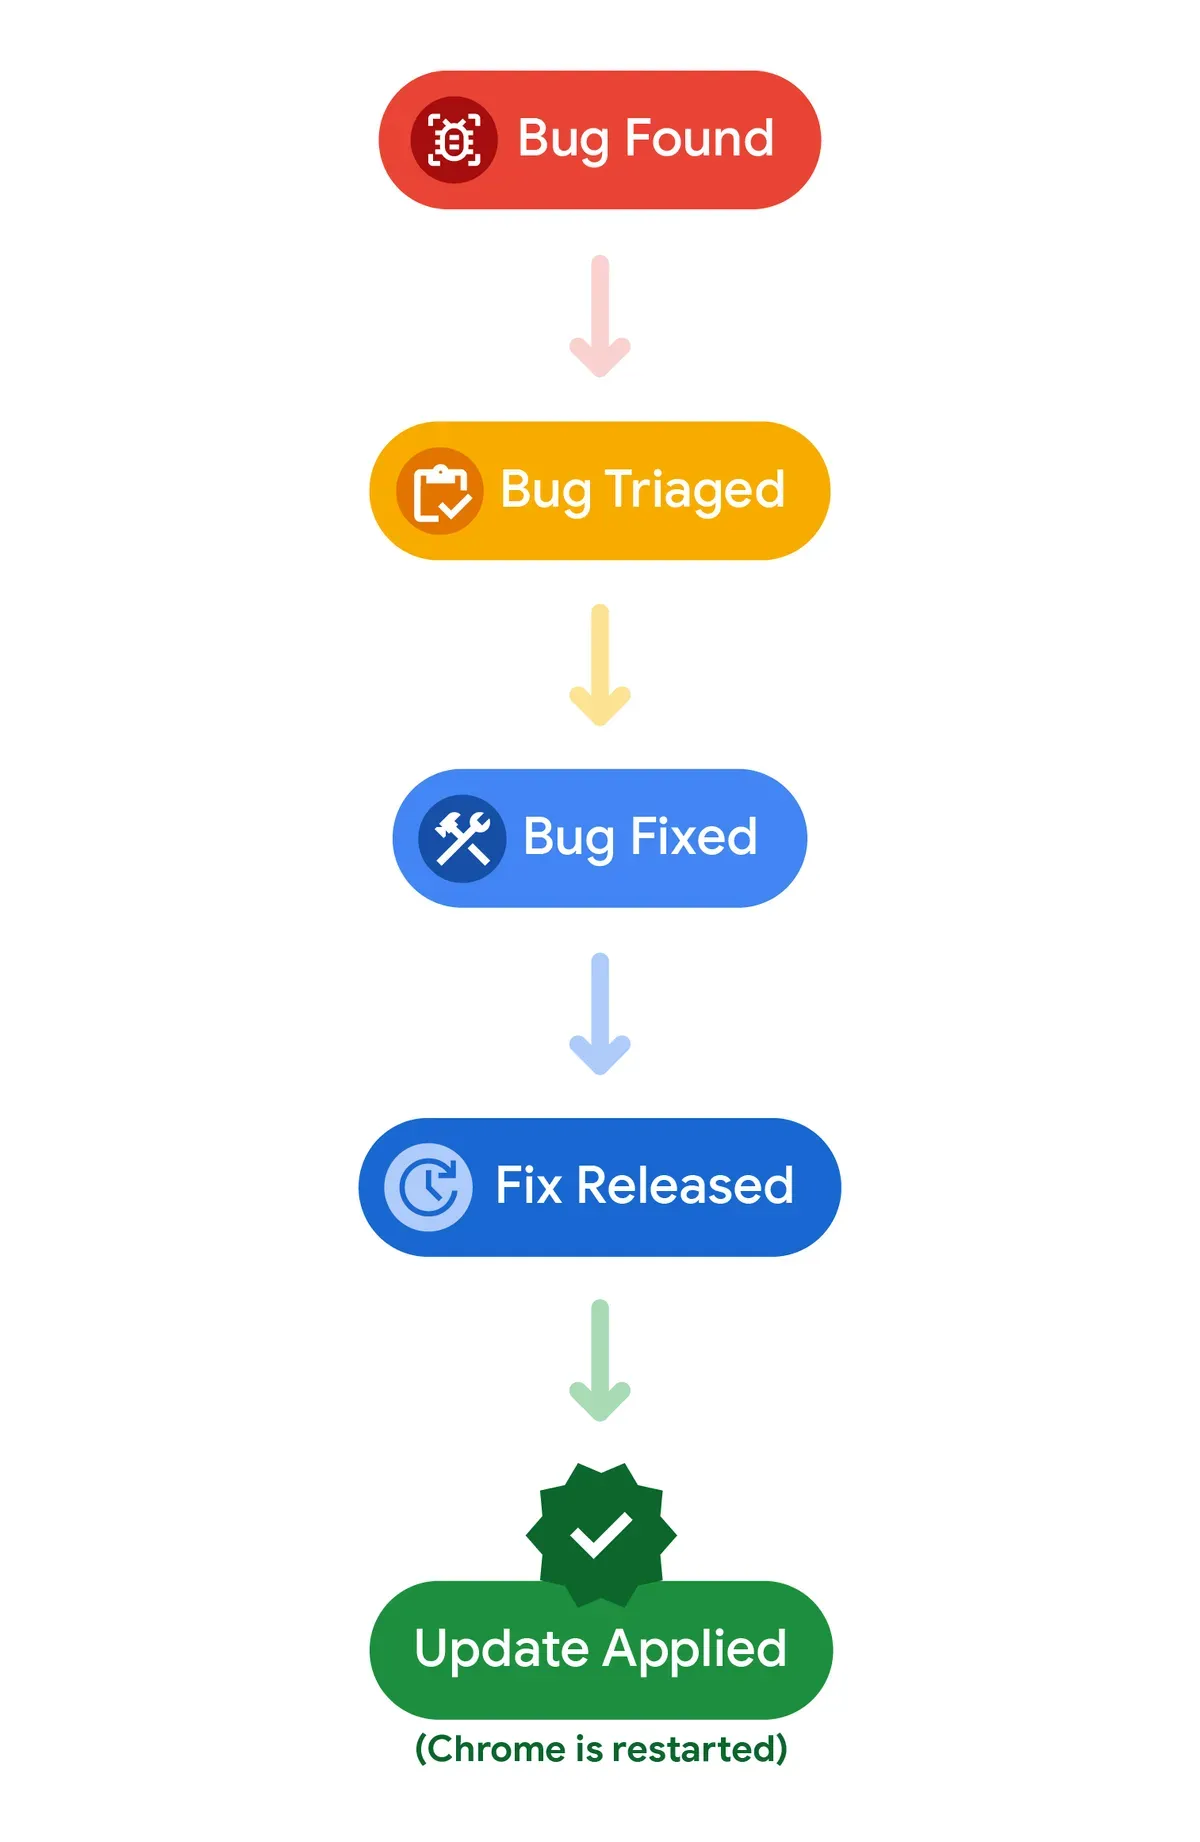
Google пусна Chrome 155 в стабилния канал на 6 октомври 2026 г. и с него затвори 247 пропуска в сигурността — най-големият пакет от корекции в едно издание на браузъра досега. Сред тях има четири критични уязвимости от тип use-after-free и поне 53 с висока степен на опасност. Нито една от тях не е била използвана в реални атаки, според Google.
Какво точно да инсталирате
Версиите по платформи са следните:
| Платформа | Версия |
|---|---|
| Windows и macOS | 155.0.8059.39 / .40 |
| Linux | 155.0.8059.39 |
| Android | 155.0.8059.39 |
| iOS | 155.0.8059.37 |
Българският Kaldata вече раздава инсталатора на 155.0.8059.40; офлайн инсталатори се разпространяват и през файлови каталози като TechSpot. Обновлението тръгва на вълни през следващите дни, но не е нужно да го чакате: отворете chrome://settings/help и браузърът ще се самообнови веднага. Задължително е да го рестартирате след това — до рестарта работите със старата, уязвима версия в паметта.
chrome://settings/help → Chrome е актуален: 155.0.8059.40Четирите критични: use-after-free
И четирите критични пропуска са use-after-free — класическа грешка в работата с паметта, при която кодът продължава да използва указател към вече освободен блок. Ако атакуващият успее да напъха свои данни на мястото на освободената памет, може да стигне до изпълнение на произволен код. Публично известните идентификатори са CVE-2026-106382 и CVE-2026-106197; по данни на SecurityOnline засегнатите компоненти са Chromecast, Browser, Navigation и Track.
Компонентът Navigation е особено неприятен — той обработва всяко зареждане на страница, тоест потенциалният вектор е просто посещение на подготвен сайт. Пропуските с висока опасност са разпределени между ANGLE (графичната прослойка), V8 (JavaScript двигателя), WebRTC, Autofill и Omnibox — адресната лента.
По навик Google държи техническите детайли заключени, докато мнозинството потребители не се обновят. Това е стандартна практика: щом подробностите за use-after-free в Navigation излязат, писането на експлойт става много по-лесна задача.
Защо числото скочи толкова
247 корекции в едно издание изглеждат като авария, но всъщност са обратното. В официалния блог на Chrome Google обясни, че е пуснала Gemini да търси, триажира и дори да кърпи уязвимости в кодовата база на браузъра. Агентите работят на изолирани машини без свободен достъп до интернет, с ограничителни списъци на мрежовия трафик.
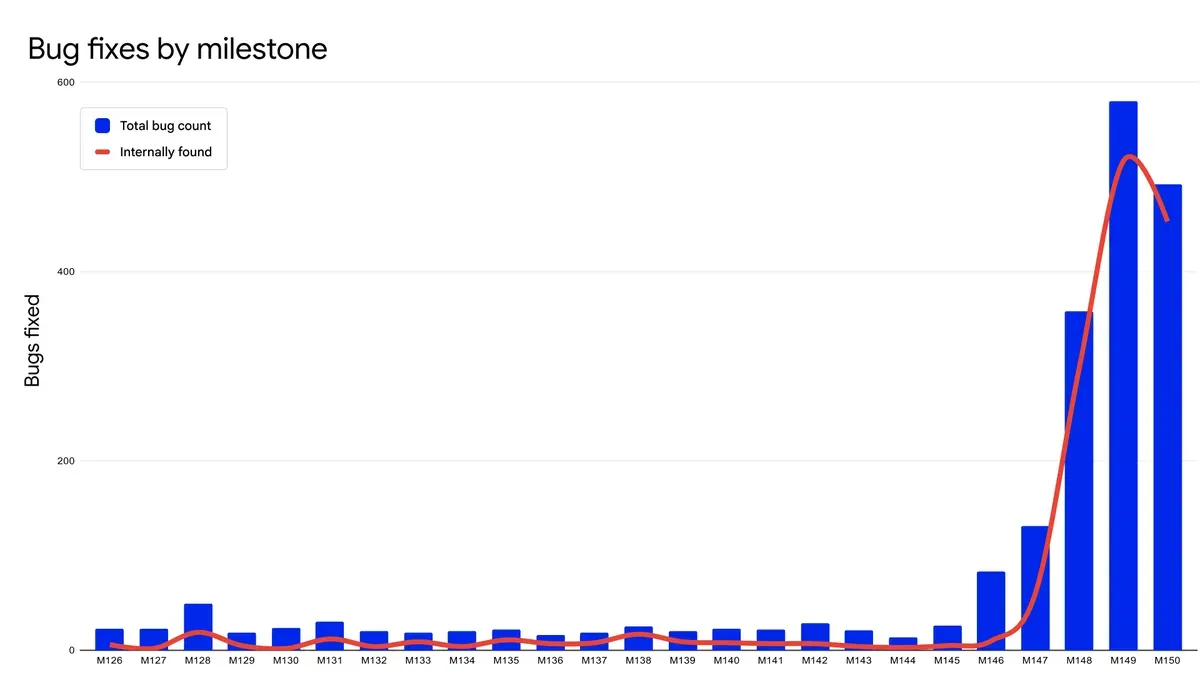 Снимка: Google
Резултатът е виден в статистиката: само в Chrome 149 и 150 са затворени 1072 бъга в сигурността — повече, отколкото в предишните 23 версии взети заедно. През май 2026 г. автоматизираните инструменти са спрели над 20 уязвимости още преди да стигнат до продукция, включително една с най-висок приоритет S1+. Сред находките е и бягство от sandbox, позволяващо на компрометиран renderer да подлъже браузъра да чете локални файлове — грешка, която е преживяла над 13 години в кода.
С други думи, 247-те не са 247 нови дупки. Това са стари дупки, които дотогава просто никой не е намирал. Същата динамика видяхме и при 32-та пробива на Pwn2Own в Ирландия — когато насочите достатъчно ресурс към зряла кодова база, тя се отваря.
По-чести, по-малки обновления
Google паралелно променя и ритъма на издаване. Компанията тества две издания по сигурността седмично и преминава към двуседмичен цикъл за големите версии на Chrome, с ежеседмични кръпки между тях. Логиката е проста: колкото по-кратък е интервалът между намирането и затварянето на пропуск, толкова по-малко време има атакуващият.
За вас това означава, че отлагането на рестарта става все по-скъпо. Ако управлявате машини в организация, струва си да включите принудително обновяване през политиките на Chrome Enterprise, вместо да разчитате на доброволност.
Обновлението засяга и всички браузъри на Chromium: Edge, Brave, Opera и Vivaldi получават същите кръпки, но със закъснение от дни. Ако ползвате някой от тях, проверете версията му отделно — Chrome 155 на машината не ви покрива.
Накратко
Chrome 155 е новина за сигурността, не за функциите. Четири критични use-after-free, поне 53 с висока опасност, 247 общо — и нищо от това не е било използвано в атаки преди кръпката. Това е добрата част: Google стига до тези грешки преди атакуващите, и то в мащаб, който ръчният audit не може да догони.
Рутината си остава същата, независимо колко голям е пакетът. Проверете версията, рестартирайте браузъра и не отлагайте, когато следващият път видите стрелката за обновяване. А тя, при двуседмичен цикъл на изданията, ще се появява доста по-често от преди. Същият съвет важи и за корпоративния софтуер — критичната уязвимост в осем продукта на Atlassian е напомняне, че кръпка без инсталиране не върши работа.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google