Нулев ден в Cisco Secure Email дава root достъп
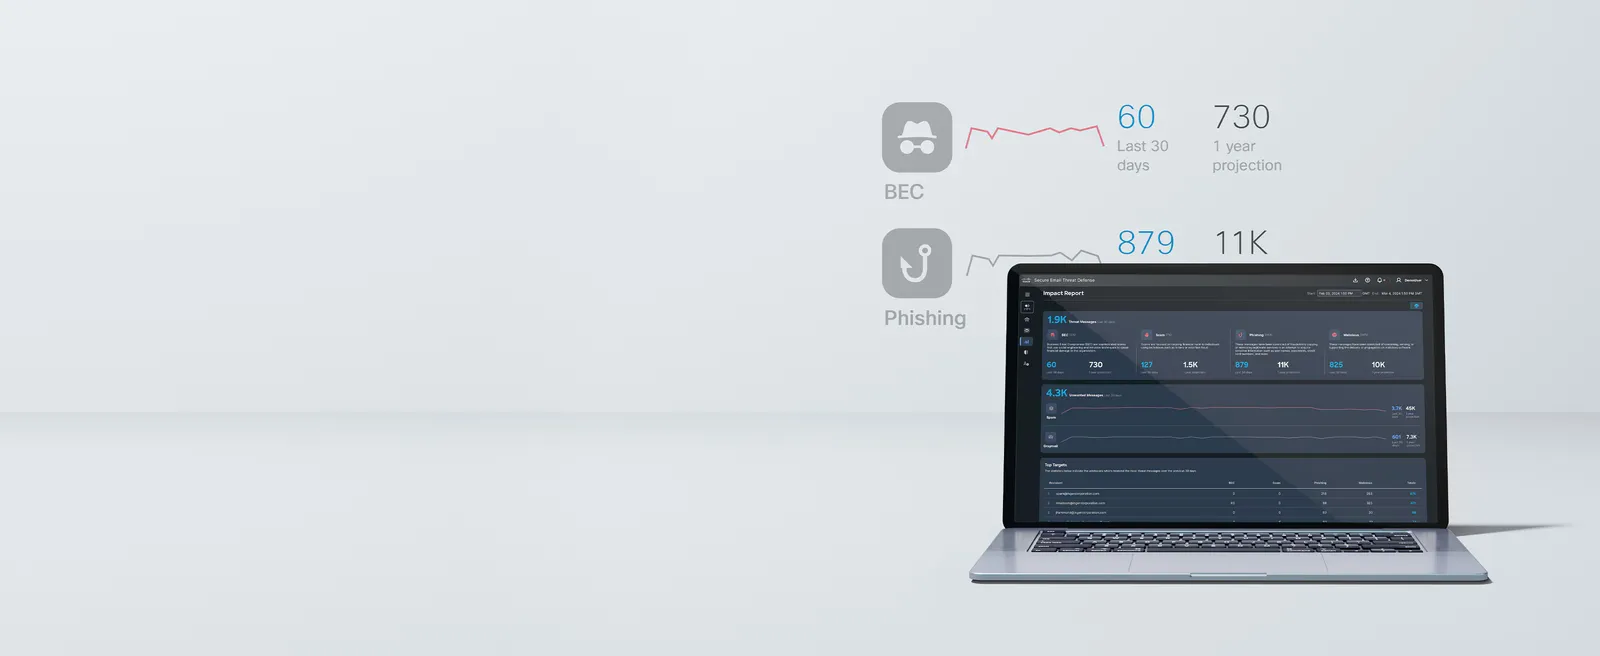
Cisco публикува на 14 септември 2026 г. спешен бюлетин за нулев ден в Secure Email Gateway, който вече се използва в реални атаки. Уязвимостта CVE-2026-76461 носи оценка 9.8 по CVSS и позволява на неавтентикиран нападател да изпълни команди с права на root върху устройството — единственото, което му трябва, е да изпрати имейл.
Какво точно не е наред
Проблемът е в логиката за разбор на имейл съобщенията в AsyncOS. Валидацията на входните данни е недостатъчна, така че нападателят може да вгради SQL израз в самото съобщение. Когато уредът го обработи, изразът се изпълнява срещу вътрешната база данни, а оттам — и срещу операционната система под нея.
Формално CWE класификацията е SQL инжекция (CWE-89), но практическият резултат е далеч по-тежък. В бюлетина си Cisco го формулира без заобикалки: успешната експлоатация може да позволи на нападателя да изпълни произволни SQL изрази, което води до изпълнение на команди с root привилегии.
Засегнати са както физическите, така и виртуалните устройства Secure Email Gateway, независимо от конфигурацията им. Тоест няма настройка, зад която да се скриете.
 Снимка: Cisco
Кои версии са закърпени
Cisco е ясна по още един въпрос: няма workaround. Единственият изход е обновяване.
| Текущ клон | Поправена версия |
|---|---|
| 15.5 и по-стари | 15.5.5-0141 |
| 16.0 | 16.0.4-3021 |
| 16.5 | 16.5.0-780 |
Ако сте на клон, който вече не получава поддръжка, мигрирането към поддържан е част от задачата, а не отделен проект за следващото тримесечие.
Атаките вече текат
Cisco PSIRT е научил за експлоатацията през септември 2026 г., а дупката е открита при работа по заявка в TAC — тоест през клиент, който вече е бил ударен. Кой стои зад атаките, засега не е публично известно, пише SecurityWeek.
CISA добави CVE-2026-76461 в каталога си с известни експлоатирани уязвимости (KEV) на 14 септември и даде на федералните агенции в САЩ срок до 17 септември да обновят. Три дни за пач на продукционен mail gateway е агресивен срок и той сам по себе си е сигнал колко сериозно се приема случаят. Същият сценарий видяхме наскоро и при активните атаки срещу критичната дупка в GitLab.
Как да проверите дали сте ударени
Cisco дава конкретни индикатори за компрометиране. Първо, прегледайте mail логовете на устройствата в клъстера за подозрителни SQL изрази — характерният модел е:
COPY.*TO PROGRAMТочно тази конструкция в PostgreSQL прехвърля резултат от заявка към външна програма и е класическият мост между SQL инжекция и изпълнение на команди.
Второ, проверете мрежовите и firewall логовете за неочаквани качвания и сваляния от уреда към външни или вече известни като зловредни адреси. Gateway-ят по природа говори навън, така че тук търсите нетипични дестинации и обеми, а не самия факт на изходящ трафик.
Отчитайте важна уговорка: щом нападателят е получил root, той може да изтрие или прикрие следите. Липсата на IoC не е доказателство, че устройството е чисто — тя е просто липса на доказателство. Ако уредът е бил изложен и незакърпен, третирайте го като потенциално компрометиран.
Защо точно email gateway-ят е лоша новина
Устройствата за защита на поща стоят на ръба на мрежата и по дефиниция приемат непоискано съдържание от непознати. Това ги прави атрактивна цел: няма нужда от открадната парола, няма нужда от фишинг клик от служител — достатъчно е съобщение до валиден адрес. За сравнение, кампаниите с passkey фишинг срещу акаунти в Microsoft 365 изискват човек да сгреши. Тук не изисква нищо.
Освен това уредът вижда цялата входяща и изходяща кореспонденция на организацията. Root достъп означава достъп до карантинирани съобщения, конфигурации, ключове и до позиция, от която се наблюдава трафикът.
Случаят се вписва в тежка за Cisco 2026 г. — през нея вече бяха експлоатирани CVE-2026-20079 и CVE-2026-20316 в Secure Firewall Management Center, като зад част от атаките стояха държавно спонсорирани групи.
Заключение
Ако управлявате Cisco Secure Email Gateway, редът на действията е кратък: обновете до 15.5.5-0141, 16.0.4-3021 или 16.5.0-780 според клона си, претърсете mail логовете за COPY.*TO PROGRAM, проверете изходящия трафик и подменете администраторските креденшъли на устройството. Workaround няма, а срокът, който CISA даде на собствената си администрация, изтича на 17 септември.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google