Citrix: критична RCE дупка в NetScaler, обновете
Citrix публикува на 8 октомври бюлетин CTX697191 за CVE-2026-107406 — критична уязвимост в NetScaler ADC и NetScaler Gateway, която при определена конфигурация позволява изпълнение на код от разстояние или отказ от обслужване. Оценката по CVSS v4.0 е 9.5, а компанията призова администраторите да обновят „колкото е възможно по-скоро“.
Класификацията е CWE-119 — операции извън границите на буфер в паметта, същият клас проблем като при предишните дупки в SAML модула на NetScaler. Засега няма данни за атаки: „Към момента на публикуване на бюлетина Citrix не знае за неограничени експлойти на тази уязвимост“, пише в документа.
Касае само апаратите със SAML
Както при закърпения преди дни zero-day в SAML, уязвими са само устройствата, конфигурирани като SAML Service Provider (SP) или SAML Identity Provider (IdP). Ако NetScaler не участва в SAML автентикация, не попада в обхвата.
Проверката е същата — търсите в конфигурацията дали присъства някой от двата реда:
add authentication samlAction
add authentication samlIdPProfile
Тук обаче има нюанс, който лесно се пропуска. Обхватът зависи от версията:
- 14.1-73.37 до 14.1-73.41 и 13.1-64.23 до 13.1-64.28 (плюс съответните FIPS/NDcPP билдове) — уязвими само в роля SAML IdP.
- Всичко преди 14.1-73.37 и преди 13.1-64.23 — уязвимо и като SAML SP, и като SAML IdP.
С други думи: ако сте обновили в края на септември или началото на октомври заради предишната серия, рискът ви е по-тесен, но не нулев. Апаратите, които стоят на по-стари билдове, са уязвими в двете роли.
Поправените версии
Cloud Software Group изброява следните билдове:
- NetScaler ADC и Gateway 14.1-73.46 и по-нови
- NetScaler ADC и Gateway 13.1-64.29 и по-нови от клона 13.1
- NetScaler ADC 14.1-FIPS 14.1-73.46 FIPS и по-нови
- NetScaler ADC 13.1-FIPS и 13.1-NDcPP 13.1-37.283 и по-нови
Citrix не е публикувала временни смекчаващи мерки — обновяването е единственият вариант. Инстанциите, управлявани от Cloud Software Group, вече са закърпени.
Около 21 000 апарата висят в интернет
Мащабът на потенциалната цел е голям. Shadowserver следи приблизително 21 000 достъпни от интернет NetScaler устройства — малко над 1 500 Gateway инстанции и близо 20 000 ADC апарата, съобщава BleepingComputer. Числото не казва колко от тях наистина са уязвими: в него влизат honeypot мрежи, вече обновени системи и машини без SAML конфигурация.
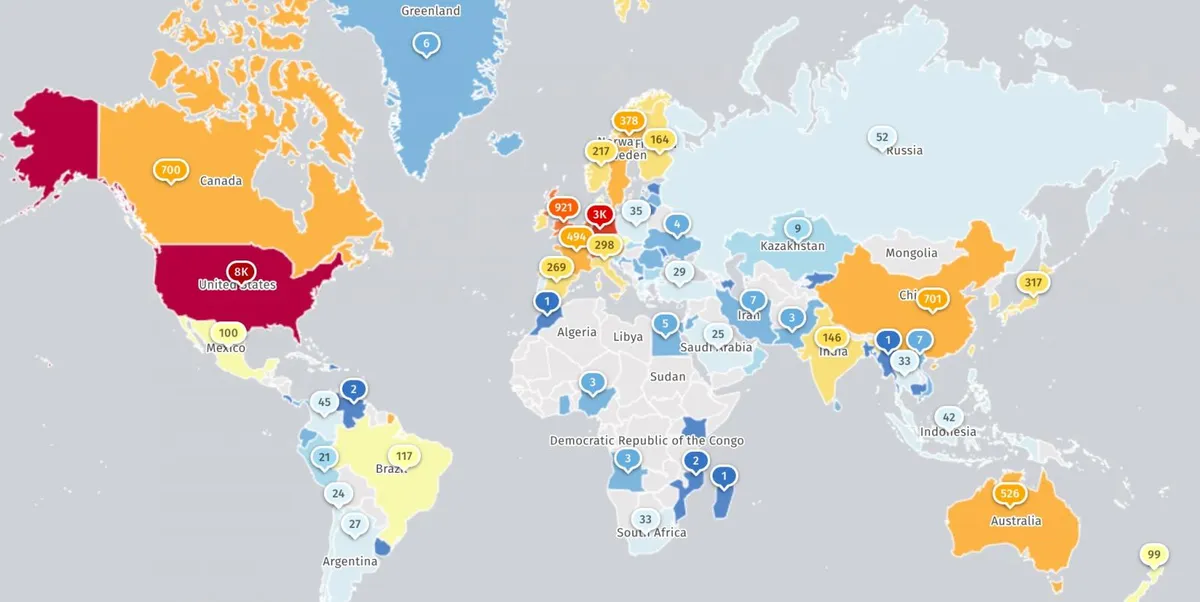 Снимка: Shadowserver
Защо никой не си позволява да изчака
Разликата между „няма наблюдавани атаки“ и „масово сканиране“ при NetScaler напоследък се мери в дни. Трите уязвимости от предишната серия — CVE-2026-88771, CVE-2026-88772 и CVE-2026-88779 — вече са под активна експлоатация, а жертвите са от държавния сектор, финансите, образованието и правните услуги.
Техническите детайли за тях обясняват защо нервността е оправдана. The Hacker News описва CVE-2026-88772 като „pre-auth път до изпълнение на shellcode“ — тоест без никаква автентикация. След успешен пробив нападателите създават superuser акаунти и закачат web shell-ове на URL адреси, маскирани като CSS файлове, за да останат вътре и след обновяване.
Моделът се повтаря и при другите производители на крайни устройства: същата седмица FBI предупреди, че атаките FortiBleed изхвърлят администраторите от собствените им FortiGate. VPN концентраторите и ADC апаратите са привлекателни точно защото стоят на ръба на мрежата, държат автентикацията и рядко имат агент за наблюдение върху себе си.
Една добра новина има: векторът на CVE-2026-107406 носи AC:H — висока сложност на атаката. Това обикновено означава, че експлойтът изисква специфични условия, а не просто един изпратен пакет. Историята с предишните дупки в SAML показва обаче, че високата сложност забавя нападателите, но не ги спира.
Заключение
Ако поддържате NetScaler ADC или Gateway, проверката отнема минута — има ли samlAction или samlIdPProfile в конфигурацията. Ако да, обновете до 14.1-73.46 или 13.1-64.29 без да чакате следващия прозорец за поддръжка, после прегледайте логовете за новосъздадени administrator акаунти и за непознати файлове, обслужвани като CSS. При устройства, които са били уязвими към предишната серия, кръпката сама по себе си не е достатъчна: ако нападателите вече са влизали, персистентността остава и след ъпгрейда.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google