ConnectWise спря Cloud Backup след пробив в M365
ConnectWise спря облачната си услуга за резервни копия Cloud Backup и изключи седем свои приложни идентичности в Microsoft Entra ID, след като неизвестни нападатели използваха крадени данни за достъп, за да влязат в Microsoft 365 наемателите на нейни партньори. Според съобщението на компанията връзките са прекъснати на 17 октомври в 07:00 UTC, а BleepingComputer съобщава, че достъпът на клиентите е паднал още в 05:01 UTC същия ден.
Какво точно се е случило
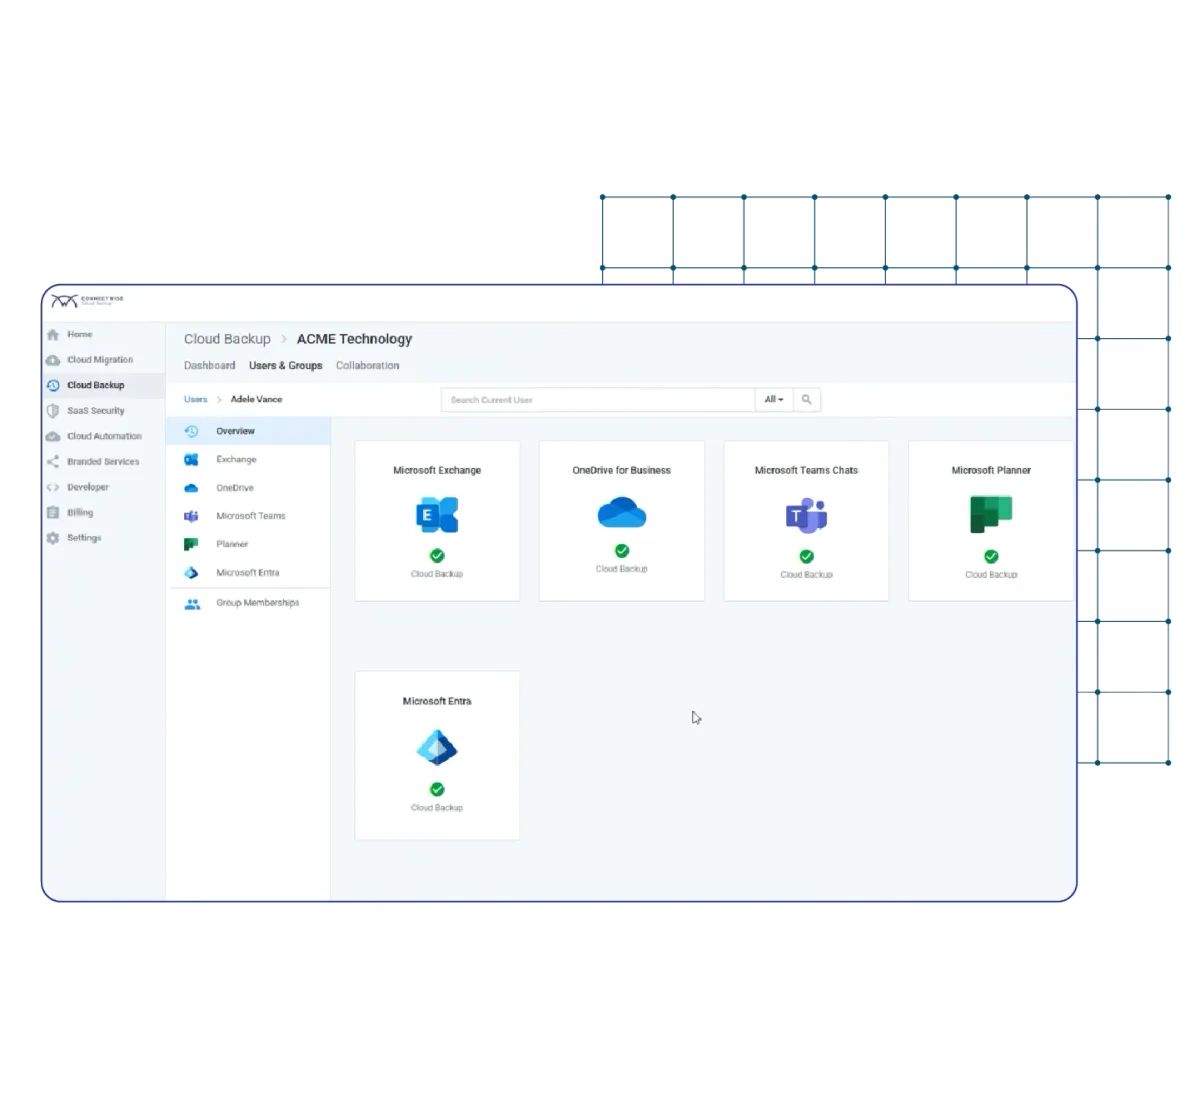
Cloud Backup (бившата SkyKick) е услуга, която MSP доставчиците използват, за да архивират пощи, SharePoint и Teams на своите клиенти. За да работи, приложението живее вътре в Microsoft 365 наемателя с много широки права — включително Directory.ReadWrite.All.
Нападателят се е добрал до секрета на service principal на приложението с ID 506e08f9-6e9a-4da4-942b-a099a03644ae. С него е поискал токени директно от Entra ID, представяйки се за самата услуга. Тъй като няма потребителско влизане, многофакторната автентикация просто не се включва — това е и причината пробивът да мине толкова тихо.
Логовете показват автоматизирани опити с user agent-и като curl/7.88.1, python-urllib/3.12 и python-requests/2.31, тръгнали от IP адреса 144.172.64[.]128. SpecterOps засича основната вълна на 15 октомври между 06:13 и 08:34 UTC.
 Снимка: ConnectWise
Числата
Мащабът все още се уточнява, но ориентирите са следните:
- около 1000 Entra наемателя са регистрирали опити за влизане от адреса на нападателя;
- 300 от тях са били успешни;
- Huntress потвърждава неоторизиран достъп в поне 162 наемателя, които наблюдава;
- Todyl е анализирала девет наемателя и е открила в тях само активност по влизане, а Huntress вижда в близо 50 наблюдавани наемателя service principal-и, които сами са си присвоили директорни роли, най-често Exchange Administrator.
Това идва само дни след първия сигнал по случая, когато една крадена идентификация отвори 173 Microsoft 365 акаунта. Сега картината е по-широка и по-неприятна.
Втора, подбрана вълна
The Hacker News описва и втори етап: след масовото сканиране нападателят се е върнал ръчно при 16 конкретни наемателя — организации в сферата на политиките, националната сигурност, търговията и критичните минерали. Последните злонамерени влизания от първоначалния адрес са засечени на 15 октомври в 08:45 UTC, а целенасочената ръчна активност е продължила до 14:20 UTC.
Microsoft е наблюдавала поведение, типично за задържане в средата: разузнаване през Microsoft Graph API и опити да бъдат добавени нови данни за достъп, които да служат като резервна врата. Huntress документира един наемател, в който нападателят си е осигурил постоянство за около пет минути.
Какво значи това за клиентите
ConnectWise е категорична по един въпрос: няма индикации архивите с резервни копия да са били достъпвани. Съществуващите копия остават шифровани, изолирани и запазени, а достъпът до тях ще се върне при възстановяване на услугата. Дотогава обаче:
- планираните архивирания не се изпълняват;
- възстановяването от архив не е достъпно;
- SaaS Security и Cloud Management също бяха свалени офлайн „от предпазливост“.
Най-важното изречение в съобщението е друго: изключването на връзките спира нови автентикации през тях, но не отменя промените, направени вътре в наемателя преди това. Ако нападателят е добавил сертификат, роля или приложение, те си стоят.
Ако сте имали инсталирано приложението ConnectWise Cloud Backup, прегледайте sign-in логовете за service principal активност от 144.172.64[.]128 между 13 и 15 октомври, проверете новодобавени идентификации по приложенията и директорните роли, и запазете одитните логове, преди да изтекат.
Контекст
Това е учебникарски пример за атака по веригата на доставки в облака: нападателят не пробива хиляди организации една по една, а един доставчик, на който хиляди организации вече са дали доверие. SpecterOps изрично напомня и неудобния детайл, че в един момент приложенията на Cloud Management за Exchange, Teams и SharePoint не бяха изключени — Huntress потвърди злоупотреба с Teams приложението в поне един наемател — преди ConnectWise да ги свали и тях.
Точният механизъм, по който секретът е изтекъл, остава в разследване с външна криминалистична помощ. ConnectWise заявява, че след мерките не наблюдава успешна злонамерена активност в средите, които следи. За партньорите това е слабо успокоение: докато услугата е спряна, те нямат нито нови копия, нито възможност за възстановяване — и в същото време трябва да ревизират наемателите на всеки свой клиент.
Сложете си напомняне: когато Cloud Backup се върне, първата задача не е да пуснете архивирането, а да проверите кой има права във вашия Entra ID.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google