DDRop пробива криптираната памет на Intel TDX и AMD
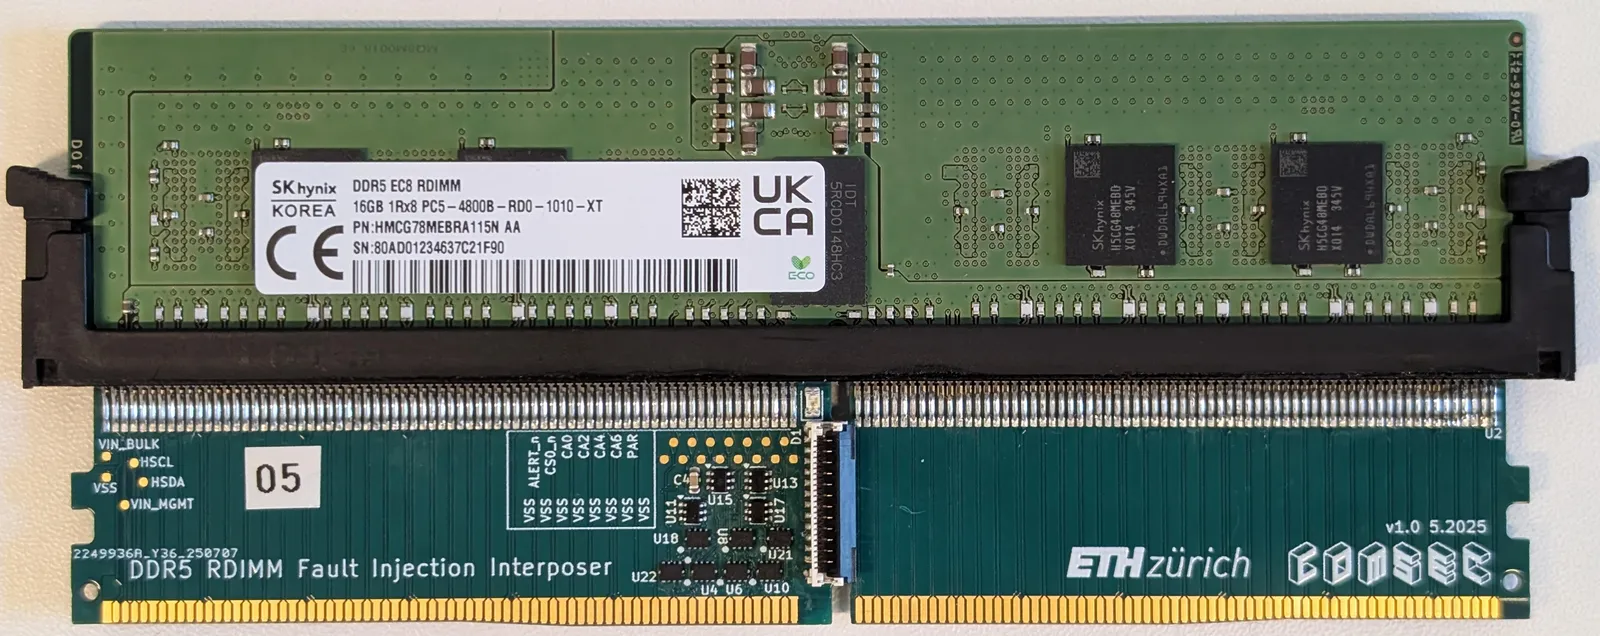
Изследователи от KU Leuven, ETH Цюрих, университета в Дърам и Google публикуваха на 14 септември 2026 г. DDRop — първата активна атака с интерпозер, която работи върху DDR5 паметта в днешните сървъри. Малка платка, която се поставя между процесора и модула памет за минути, позволява четене на данни от защитени виртуални машини под Intel TDX, Intel Scalable SGX и AMD SEV-SNP. Материалите са публикувани на ddropattack.eu, а докладът ще бъде представен на конференцията ACM CCS 2026 през ноември.

Как работи трикът
Криптирането на паметта в сървърните платформи гарантира, че данните в RAM са нечетими отвън, но не гарантира тяхната свежест — процесорът няма как да разбере, че чете стара версия на един и същ адрес. DDRop експлоатира точно тази дупка.
Платката налага грешка по командната шина и едновременно с това прекъсва линията ALERT_n, по която модулът докладва грешката обратно. Резултатът: DIMM-ът тихо изхвърля командата, а процесорът остава с убеждението, че записът е минал. Старата криптирана стойност се разшифрова коректно и системата продължава да работи с нея.
Хардуерът е набор от аналогични превключватели, които издържат native скоростите на DDR5. По думите на авторите цената е 159 долара на брой при партида от 10 (около 136 евро), а предишни атаки от този тип са изисквали лабораторна апаратура за около 170 000 долара. Дизайнът на платката, firmware-ът за контролера Teensy 4.1 и кодът на атаките са качени в GitHub.
Какво успяват да извадят
Тестовете са правени върху Intel TDX и Scalable SGX на Xeon Scalable от 5-о поколение и върху AMD SEV-SNP на EPYC Turin. При Intel TDX екипът демонстрира три неща:
- инжектиране на подправени записи в таблиците със страници, което дава достъп до частната памет на чужда виртуална машина;
- включване на debug режим, при който съдържанието на паметта се копира в явен текст;
- подправяне на измерването при стартиране (MRTD) и оттам — фалшиви доклади за attestation.
И двете основни атаки върху TDX минават детерминистично за под две минути, без машината да се срине.
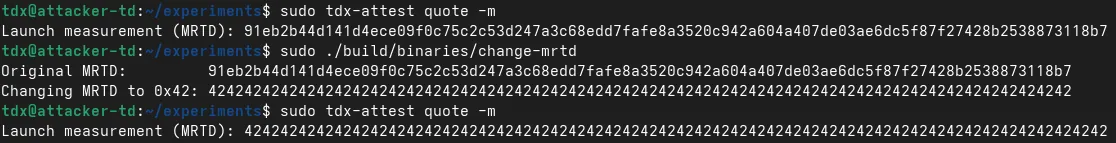 Снимка: DDRop / ddropattack.eu
Подправеният attestation е може би най-неприятната част. Именно той е механизмът, по който клиентът на облака проверява, че натоварването му се изпълнява в истинска защитена среда. Ако измерването може да се пренапише, доверието в цялата верига пада.
При AMD SEV-SNP обхватът е по-ограничен: чрез функцията за преместване на страници изследователите копират съдържанието на чужда страница в друга, но не стигат до пълния арсенал от възможности като при TDX.
Кой не е засегнат
Клиентският вариант на Intel SGX остава защитен, защото използва хардуерно дърво за проверка на интегритета — решение, което не се мащабира до сървърни обеми памет и затова липсва в TDX и SEV-SNP. Конфиденциалните GPU на Nvidia също са извън обсега, тъй като паметта им е в самия чип пакет и няма къде да се закачи интерпозер. Arm CCA не е тестван, но по думите на изследователите също може да е засегнат.
Важно уточнение: атаката иска физически достъп до сървъра. Домашните компютри и телефоните не са цел — прицелът са машините в дата центровете, където Intel TDX и AMD SEV-SNP се предлагат от AWS, Microsoft Azure и Google Cloud именно с обещанието, че операторът на облака не може да види данните ви.
Реакцията на Intel и AMD
Intel е уведомена на 11 август 2026 г. и признава находките, но заявява, че физическите атаки с интерпозер са извън модела на заплахите за облачните сценарии. Затова и CVE не е издаден — компанията не планира да присвоява идентификатор на такъв клас атаки. Intel посочва, че опционалният режим с криптографски интегритет блокира част от векторите и че работи по по-силни схеми за криптиране на паметта в бъдещи чипове.
AMD публикува бюлетин на 14 септември със същата логика: атаката изисква физически достъп, попада извън обявения модел на заплахите и не се планира митигация.
Тази позиция е технически последователна, но оставя практически въпрос без отговор. За разлика от софтуерните пропуски, където има версия с кръпка и ясен срок — както при критичната дупка в GitLab от миналата седмица — тук няма какво да инсталирате. Затварянето на дупката иска нов хардуер, който добавя и интегритет, и свежест към криптирането на паметта.
Какво означава това на практика
Изследователите подчертават, че нямат данни DDRop или подобен активен интерпозер да е използван извън лаборатория. Реалистичният сценарий изисква някой с достъп до машината — недобросъвестен служител в дата център, компрометирана верига на доставки или конфискувано оборудване.
Изводът е по-скоро за модела на доверие, отколкото за спешно действие. Конфиденциалните изчисления продължават да вършат работа срещу зловреден хипервайзор или съсед в облака, но не са абсолютна защита срещу някой с отвертка в сървърното помещение. Ако разчитате на attestation за критични данни — например ключове с дълъг живот, за които вече има и други хоризонти на заплаха — струва си да преосмислите колко тежи една такава гаранция.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google