Defender 0-day спира ъпдейтите, фалшив LastPass убива EDR
Две отделни новини от последните дни удрят в една и съща точка — вграденият антивирус на Windows. През уикенда изследователят Абделхамид Насери (известен и като Nightmare Eclipse) публикува нов zero-day инструмент, наречен BigDiskBuster, който не позволява на Microsoft Defender да си изтегля обновленията. Паралелно с това LastPass и Delphos Labs описаха кампания, в която фалшив инсталатор на LastPass Authenticator зарежда подписан от Microsoft драйвер, способен да спре 145 антивирусни и EDR продукта директно от kernel режим.
BigDiskBuster: Defender остава със стари дефиниции
Според BleepingComputer Насери е описал инструмента съвсем сухо: „Направих забавен инструмент, който напълно отказва на Defender да се обновява, така че оставате с текущата си версия, докато инструментът работи.“ Блокират се както обновленията на платформата, така и сигнатурните дефиниции.
Важният детайл е, че PoC-ът трябва да върви постоянно във фонов режим — спре ли, Defender отново си тегли обновления. Самият автор признава, че кодът е „малко бъгав и се нуждае от пренаписване“. По неговите думи атаката „изглежда работи на всички поддържани версии на Windows“.
Това не е първи опит в същата посока. През април 2026 г. Насери пусна UnDefend — техника, която позволяваше на обикновен потребител без администраторски права да спре инсталирането на дефиниции. През юни последва RoguePlanet, уязвимост за повишаване на привилегии в Defender, която Microsoft закърпи през юли. BigDiskBuster е описан от автора като „подобен на UnDefend“.
Microsoft не е коментирала публично новия PoC. Компанията по-рано предупреди, че обмисля правни действия срещу хора, чиято дейност причинява „реална вреда“ на клиентите ѝ.
Практическият риск не е в самото спиране на ъпдейтите, а в комбинацията: машина със заседнали дефиниции е машина, която не разпознава малуер, появил се след последното обновление. Ако Defender ви е единствената защита, това е тиха слепота.
Фалшивият LastPass Authenticator и драйверът, който гаси EDR
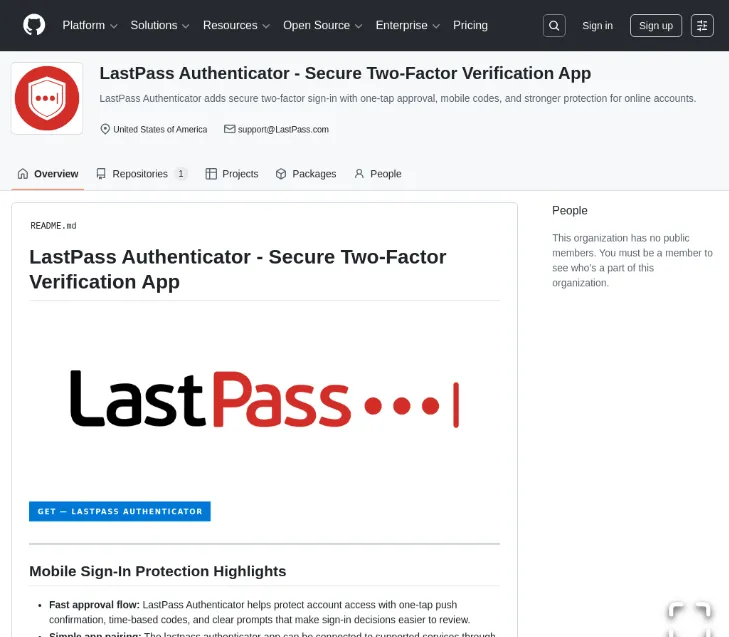
Втората история е далеч по-практична за крайния потребител. На 13 август LastPass засича фалшива организация в GitHub на адрес github.com/LastPass-Authenticator, оптимизирана да излиза в резултатите при търсене за „LastPass Authenticator download“. Съвместният доклад с Delphos Labs излезе на 17 септември и показва платформа от тип malware-as-a-service, която имитира поне 40 марки.
 Снимка: LastPass / Delphos Labs
Веригата е изпипана. Бутонът за сваляне минава през няколко пренасочвания до сървър за доставка на полезния товар, откъдето идва ZIP архив, надут изкуствено с боклук до 148 MB — точно за да мине покрай скенери с лимит за размер на файла. Вътре не стои самоделен .exe, а легитимният debugger на Microsoft Visual Studio (vsdbg.exe), преименуван и настроен да зареди зловредна vsdbg.dll чрез класическо DLL side-loading.
След като си вземе SYSTEM права чрез три различни метода, товарът инсталира драйвера Alinubx.sys — преименувано копие на CcProtect.sys от китайския софтуер за криптиране CnCrypt. Драйверът се регистрира като услуга NvFsFilter и се записва като C:\Windows\System32\drivers\nvfsflt64.sys, тоест се представя за компонент на NVIDIA.
Услуга:        NvFsFilter
Файл:          C:\Windows\System32\drivers\nvfsflt64.sys
Device path:   \\.\Alinubx
Подпис:        Microsoft Windows Hardware Compatibility Publisher
Идентичност:   Henan Dafeng Software / CnCrypt
Подписът е ключът към всичко. Драйверът е минал през веригата Windows Hardware Compatibility Publisher, тоест Windows го приема за доверен. Към 20 август VirusTotal го е засичал с 0 от 72 детекции, докато оригиналният CcProtect.sys е давал около 7 попадения.
Защо EDR-ът не може да се защити
Механиката е проста и от нея боли. Драйверът носи списък със 145 имена на антивирусни и endpoint продукти и ги прекратява от kernel режим. Изследователите обясняват, че той извиква ObOpenObjectByPointer с AccessMode=KernelMode, което заобикаля нормалната проверка SeAccessCheck при отваряне на handle. Резултатът: защитата Protected Process Light, която пази EDR процесите от убиване, просто не се прилага.
Драйверът има и неизползвани в тази кампания способности — скриване на файлове и регистърни ключове, инжектиране на DLL, прихващане на процеси и драйвери, манипулация на трафик и пренасочване на портове.
Самият stealer се казва Rapuncel, а крипторът — Cruciferra. Събира пароли от над 25 браузъра (с отделна инжекционна DLL за заобикаляне на app-bound криптирането на Chrome), над 30 крипто портфейла, сесии на Discord, Steam и Telegram, съдържанието на Windows Credential Manager, файлове с имена, съдържащи „password“, „seed“, „wallet“ или „recovery“, както и екранни снимки от всички монитори.
Delphos са подали сигнал към Microsoft на 19 август. Компанията е отказала да го класифицира като уязвимост и е пренасочила изследователите към отделния канал за blocklist на драйвери, където сигналът е подаден отново същия ден.
Какво да направите
Ако сте изпълнили такъв инсталатор, приемете всички пароли в браузъра за компрометирани. Сменете ги от друго, чисто устройство, проверете активността във вашия трезор и имайте предвид, че почистване на ниво kernel обикновено изисква преинсталация.
Общото правило остава същото: сваляйте мениджъри на пароли и приложения за двуфакторна автентикация само от официалния сайт или от магазина на платформата, не от първия резултат в търсачката. GitHub репозитория с правилно звучащо име не е гаранция за нищо — организацията може да се създаде за минути.
Двата случая показват и колко крехка е идеята „имам антивирус, значи съм защитен“. Единият подход спира обновленията, другият просто убива процесите с валиден подпис. Темата с подписаните и доверени компоненти не е нова — тя е братовчед на атаките от типа 0-day срещу легитимен софтуер, каквато беше и недокументираната настройка в Mac клиента на Muse.
Заключение
BigDiskBuster е PoC и изисква постоянно работещ процес, така че не е апокалипсис — но е поредното напомняне, че Defender може да бъде заглушен без администраторски права. Кампанията с Rapuncel е по-сериозната от двете: тя е активна, използва легитимно подписан драйвер и вече е събирала пароли от реални хора. Ако използвате кодове за двуфакторна автентикация, проверете откъде точно сте инсталирали приложението, което ги генерира.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google