Google закърпи активно експлоатиран нулев ден в Pixel
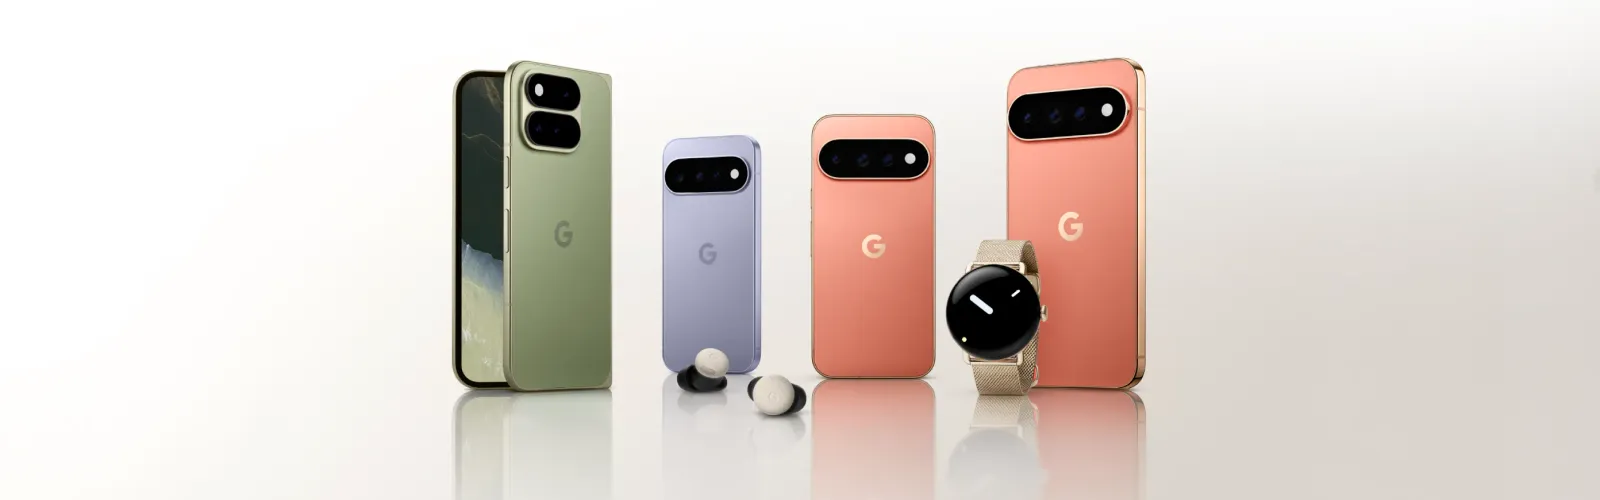
Google потвърди, че септемврийският пакет кръпки за Android затваря уязвимост, която вече се използва в реални атаки. Става дума за CVE-2026-58704 — пропуск с висока степен на опасност в модема на Pixel устройствата, описан в бюлетина за Pixel с формулировката, че „има индикации CVE-2026-58704 да е обект на ограничена, целенасочена експлоатация“. Поправката пътува с ъпдейта, който тръгна на 15 септември, и изисква ниво на защита 2026-09-05.
Какво точно е счупено
Уязвимостта е от тип elevation of privilege и се корени в логическа грешка, която води до заобикаляне на разрешенията. Резултатът, както описва BleepingComputer, е повишаване на права от съседна мрежа — тоест атакуващият трябва да е в непосредствена близост, но му стигат базови привилегии върху устройството.
Двете неща, които правят този случай неприятен, са в подробностите: не се изисква никакво действие от потребителя и сложността на атаката е ниска. Няма линк, който да натиснете, няма файл за отваряне. Именно затова Google не е изчакал следващия цикъл, а е вкарал кръпката в редовния септемврийски пакет.
Компонентът „модем“ означава радиочастта на телефона — подсистемата, която говори с мобилната мрежа и работи с отделен собствен софтуер, независим от Android. Грешките там традиционно са апетитни за търговците на шпионски софтуер, защото стоят под нивото, което обикновените защити на операционната система виждат.
 Снимка: Google
Колко дупки се запушват общо
Септември се оказа тежък месец. Според SecurityWeek бюлетинът за Android покрива 180 уязвимости, разделени на две нива:
- 2026-09-01 — 95 пропуска, от които 56 в компонента System (23 критични) и 37 в Framework (3 критични);
- 2026-09-05 — още 85 в ядрото на Android и в модулите на Arm, MediaTek, Qualcomm и други доставчици.
Най-тежкият от тях позволява отдалечено изпълнение на код без допълнителни привилегии и без взаимодействие с потребителя. Отделно бюлетинът за Pixel добавя 110 поправки специално за устройствата на Google — 12 от тях за отдалечено изпълнение на код и 89 за повишаване на права.
За сравнение: през юли и август Google не съобщи за нито един пропуск в Android. Натрупването обяснява защо септемврийският пакет е толкова обемист.
Кои устройства и как да го вземете
Кръпката пътува с билд CP3A.260905.009 на Android 17 QPR1, който 9to5Google описа в детайли. OTA обновлението тръгна на 15 септември за 24 модела — от Pixel 6 и 6a нагоре през цялата серия 7, 8, 9 и 10, до Pixel 11, 11 Pro, 11 Pro XL и 11 Pro Fold, плюс Pixel Fold и Pixel Tablet.
Освен сигурността същият билд носи над 20 функционални поправки — за забиване на приложения, за проблеми с Wi-Fi и Bluetooth, за забавяне в игрите и за мобилната свързаност. Разгледали сме ги отделно в обзора на Android 17 QPR1.
Проверката отнема половин минута:
Настройки → Сигурност и поверителност → Система и ъпдейти →
Ъпдейт за сигурността → Инсталирай → РестартЪпдейтът не е завършен, докато не рестартирате телефона. Докато не го направите, старият, уязвим код продължава да работи в паметта. Проверете и дали в „Ъпдейт за сигурността“ пише ниво 2026-09-05, а не само 2026-09-01 — модемната кръпка е във второто.
Ако телефонът ви не е Pixel, засега чакайте. Производителите получават кода предварително, но Samsung, Xiaomi, Motorola и останалите пускат собствените си билдове със закъснение от седмици, а понякога и месеци — типична картина за Android екосистемата.
Контекст
Това не е първият случай тази година. През юни Google запуши CVE-2025-48595 в Android Framework при подобни обстоятелства — целенасочени атаки срещу малък брой цели. През март пък бе закърпен нулев ден в графичен компонент на Qualcomm, засягащ над 230 чипсета.
Моделът се повтаря: тесни, скъпи атаки срещу конкретни хора, обикновено с почерка на комерсиален шпионски софтуер, а не масови кампании. Това не прави ъпдейта по-малко наложителен — веднъж публикувана, кръпката показва точно къде е била грешката и сваля летвата за всички останали. Същата динамика видяхме и при нулевите дни в Chrome и Windows от кампанията BlueMoon.
Заключение
CVE-2026-58704 не е уязвимост, която ще ви застигне случайно в кафенето — изисква близост и вече се използва срещу подбрани цели. Но с 180 поправки в Android и още 110 за Pixel в един пакет, септемврийският ъпдейт е от онези, които не си струва да отлагате. Влезте в настройките, инсталирайте и рестартирайте.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google