Popcorn Time почти стана ботнет от милиони устройства
Милиони компютри с изоставения торент плейър Time4Popcorn — един от форковете на Popcorn Time — са стояли години наред с отворена врата за дистанционно изпълнение на код. Нидерландската фирма Eye Security публикува подробностите за операцията си „IXIM“, в която между ноември 2025 и март 2026 г. сама изключи уязвимия механизъм за обновяване на над 2 милиона машини. Пропускът носи номер CVE-2026-30612 и засяга Windows, macOS и Android.
Как се стигна дотам
Всичко започва с един процес Updater.exe на лаптоп на клиент на Eye Security. Процесът се обръщал към домейн popcorntimeupd[.]xyz, който вече не бил регистриран — тоест всеки можел да го купи за няколко евро и да отговаря от негово име.
Логиката на ъпдейтъра е точно толкова лоша, колкото звучи: услугата проверява по нешифрован HTTP, получава JSON отговор с адрес на изпълним файл, сваля го и го пуска — без каквато и да е проверка на подпис. На Windows това се случва като NT AUTHORITY\SYSTEM, а на macOS помощният демон PT.updd работи като root.
С други думи, който контролира домейна (или седи по пътя на трафика и прави man-in-the-middle), получава пълни права върху машината, без потребителят да види каквото и да е. Според техническия разбор на Eye Research засегнати са версиите на Windows до 6.2.1.18, на macOS до 6.2.1.17 и на Android до 3.5.0.173. Патч няма и няма да има — разработчиците на форка изчезнаха преди години.
Колко са машините
Първоначалните телеметрични данни показали над 3,8 милиона уникални хардуерни идентификатора, но Eye сами определят числото като ненадеждно в двете посоки. На Windows ID-то се генерира от MD5 хеш на серийния номер на тома, GUID-а и MachineGuid от регистъра, но заради обърната проверка на грешка от RegCloseKey последният често не влиза в сметката — което прави клонираните фабрични образи неразличими. На macOS обратното: сменящите се hostname-и и рандомизираните MAC адреси (включително вградената рандомизация в macOS Sequoia) надуват бройката.
Коригираната оценка на изследователите е 2,5–3 милиона Windows хоста и 250 000–350 000 macOS системи, а Android е под 5% от първоначално засечените. Географията е глобална, а трафикът идва не само от домашни интернет доставчици, а и от корпоративни, правителствени и военни мрежи.
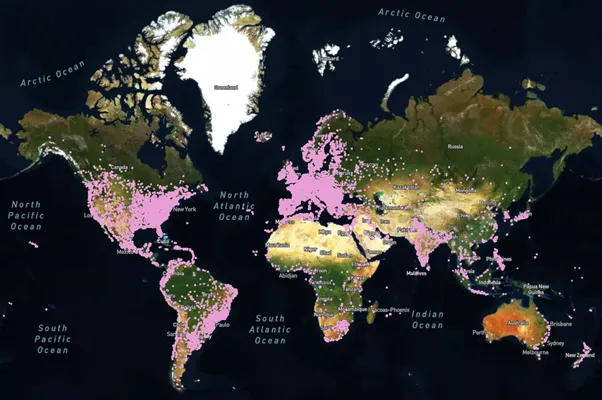 Снимка: Eye Security Research
Какво точно направиха изследователите
Eye регистрираха 15 от изоставените домейни — общо 20 са в списъка с индикатори — и използваха самия уязвим механизъм, за да разпратят „ъпдейт“, който го изключва.
На Windows payload-ът се свежда до два реда:
sc.exe stop "Update service"
sc.exe config "Update service" start= disabled
На macOS е шел скрипт с един ред:
launchctl unload -w /Library/LaunchDaemons/PT.updd.plistНищо повече. Без телеметрия, без събиране на данни за хоста, без изтриване на файлове. За Android не е пускано нищо, защото там обновяването изисква потребителят да натисне и да инсталира ръчно.
Резултатът: над 1 милион системи до декември 2025 г., спад от 90% в заявките за обновяване в рамките на няколко седмици и 98% спад до 1 март 2026 г., когато остават около 5000 заявки на ден. В края на март домейните са прехвърлени на Shadowserver Foundation, за да не попаднат отново в чужди ръце. Адвизорито излезе през юни 2026 г., а BleepingComputer и The Verge разнесоха историята тази седмица.
Законно ли е да „поправиш“ чужд компютър
Това е най-деликатната част и Eye признават, че са се консултирали с юристи преди да пуснат каквото и да е. Прецедентът, на който се опират, е операция Ladybird — акцията на нидерландската полиция срещу Emotet. Разликата е съществена: при Emotet машините са жертви на малуер, докато тук потребителите сами са инсталирали софтуера.
Изводът на екипа е, че изключен ъпдейтър носи по-малък риск от оставен отворен канал за код със SYSTEM права. Тезата им е формулирана кратко: софтуерът е изоставен, няма производител, който да го оправи, и ако те не бяха действали, никой не би го направил.
Какво остава
Изключеният ъпдейтър не прави приложението безопасно. Time4Popcorn върти Chrome engine от 2014 г. с изключен sandbox и тегли JavaScript по нешифрован HTTP от домейни, които също бяха изоставени (и също вече са у Shadowserver). Препоръката на изследователите е еднозначна: деинсталирайте го.
Ако държите стари програми, които отдавна не получават обновления, проверете какви услуги са си оставили в системата. Случаят е от същото семейство като критичния пропуск в Pillow — разликата е, че там има кой да пусне поправка. При изоставен софтуер единствената надеждна „кръпка“ е да го няма.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google