ShinyHunters заобикаля WAF в атаки срещу PeopleSoft
Групата за изнудване ShinyHunters е възобновила масовата експлоатация на Oracle PeopleSoft, като е променила атаката си така, че да минава покрай правилата на защитните стени за уеб приложения (WAF). Mandiant и Google Threat Intelligence Group публикуваха анализа си на 25 септември, а според BleepingComputer в новата вълна вече има десетки системи с инсталирани web shells.
Един символ, който обезсмисля цялото правило
Уязвимостта е CVE-2026-35273 — неавтентикирано изпълнение на код с оценка 9.8 по CVSS в компонента Environment Management Hub (PSEMHUB). Oracle я закърпи на 10 юни 2026 г., след като беше използвана като нулев ден.
Много организации обаче не са обновили системите си, а вместо това са сложили правило в WAF-а, което блокира заявките към пътя /PSEMHUB/. Точно това е мишената на новата кампания.
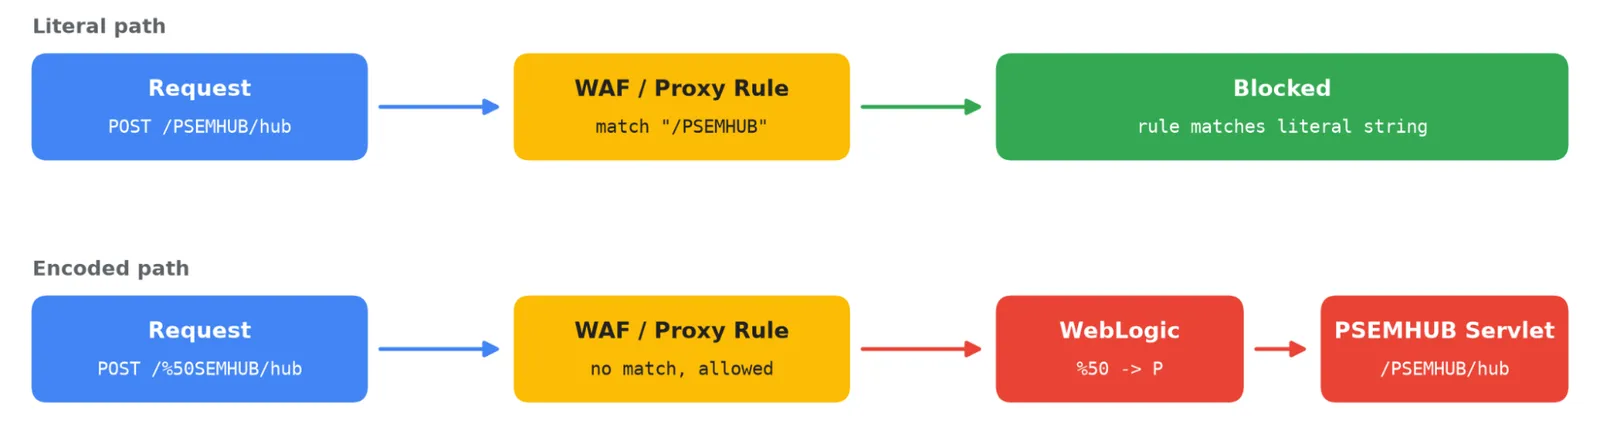
Атакуващите кодират една-единствена буква в адреса:
POST /PSEMHUB/hub   → правилото съвпада, заявката е блокирана
POST /%50SEMHUB/hub → няма съвпадение, заявката минава
%50 е процентният код на главното „P“. Правилата в WAF-а и обратните прокси сравняват текста на пътя, преди той да бъде декодиран, а WebLogic го декодира след това и услужливо насочва заявката към уязвимия servlet.
„Това позволява на атакуващия да достигне крайната точка на системи, чиито оператори може да са смятали, че WAF правилата са ограничили излагането“, коментират от Mandiant. Google предупреждава още, че %50 не е единственият възможен вариант — очакват се и други кодирания, както и смесване на главни и малки букви.
Какво оставят след себе си
След успешна заявка атакуващите записват JSP файлове директно в директорията на приложението:
<PS_CFG_HOME>/webserv/<domain>/applications/peoplesoft/PSEMHUB.war/x.jsp
<PS_CFG_HOME>/webserv/<domain>/applications/peoplesoft/PSEMHUB.war/u.jsp
<PS_CFG_HOME>/webserv/<domain>/applications/peoplesoft/PSEMHUB.war/tunnel.jsp
x.jsp изпълнява команди, подадени в шестнайсетичен вид през POST параметър, и работи както на Windows, така и на Linux. u.jsp и u2.jsp качват файлове на парчета по 150 KB, за да заобиколят ограниченията за размер на заявката. tunnel.jsp и tunnel.jspx са от инструментариума Neo-reGeorg и вдигат SOCKS5 прокси през HTTP, с което групата се движи странично в мрежата.
Част от жертвите получават и втори етап: Ple64.exe, маскиран като инсталатор на плеъра Light Alloy и подписан с валиден EV сертификат. Той доставя C++ задната врата SIDEEYE, която краде идентификационни данни от браузъри и от работния плот, управлява процеси и файлове и отваря обратна обвивка и обратно прокси. Управляващият сървър е 162.219.30.165. На Linux машини е засечен и MeshAgent — легитимен инструмент за отдалечено управление, използван за трайно присъствие.
В някои случаи изобщо няма записан файл: командите се изпълняват направо от процеса на WebLogic, което оставя далеч по-малко следи.
Кой е ударен
The Hacker News уточнява, че жертвите са по целия свят — висше образование, технологични и ИТ услуги, здравеопазване, селско стопанство, транспорт и държавна администрация. При първата вълна през юни Google уведоми над 100 организации.
ShinyHunters (проследявани като UNC6240) са същата група, която на 22 септември обяви пробив в портала FBIJobs.gov с откраднати 2–3 TB данни — при това чрез друг нулев ден в PeopleSoft, не чрез CVE-2026-35273. Схемата им обикновено завършва с кражба на данни и изнудване със заплаха за публикуване в сайт за изтичания.
Какво да направите сега
WAF правило, което блокира буквалния низ /PSEMHUB/, не е заместител на кръпката. Групата е реагирала именно на публикуваните защитни препоръки и целенасочено търси системи, които са спрели дотук.
Mandiant препоръчва да приложите кръпката на Oracle за CVE-2026-35273, а ако EMHub не ви е нужен — да премахнете приложението PSEMHUB или да спрете услугата. След това проверете журналите на WebLogic за /PSEMHUB/ и кодираните му варианти, както и за POST заявки към /hub от външни адреси, и прегледайте директорията PSEMHUB.war за неочаквани .jsp, .jspx и .exe файлове.
Ако намерите нещо, сменете всички пароли и ключове, достъпни от PeopleSoft слоя — низове за връзка с базата, данни за Integration Broker, облачни credentials — и проверете одитните журнали на базата за масови експорти.
Заключение
Случаят е учебникарски пример защо временните мерки остаряват бързо: защитата, която върши работа седмица след публикуването на уязвимостта, се превръща в списък с мишени, щом атакуващите прочетат същите препоръки. Същият модел видяхме и при спешното спиране на платформата Kiteworks, и в последните предупреждения на CISA за активно атакувани продукти. Кръпката от 10 юни е на разположение вече над три месеца — ако сървърът ви още чака, атакуващите вероятно не чакат.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google