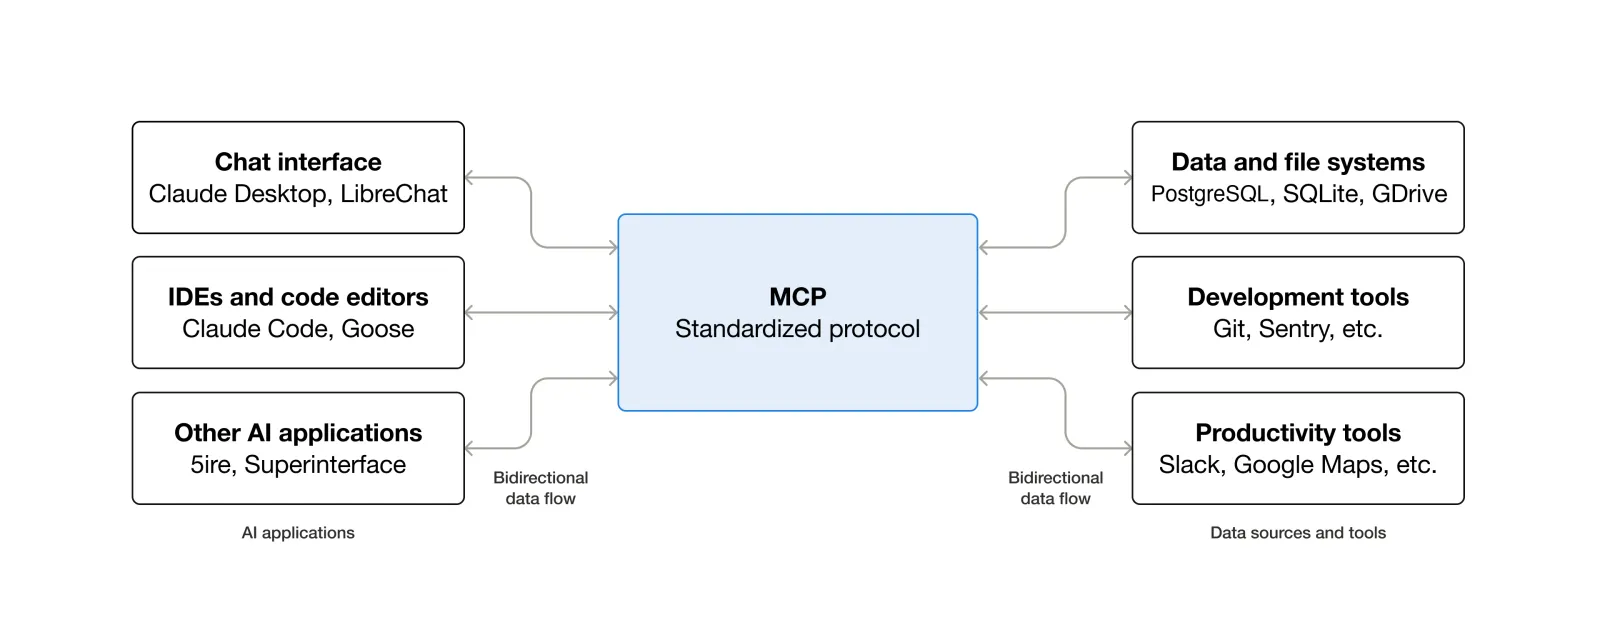
Независимият изследовател Syed Anas Mohiuddin публикува на 5 октомври 2026 г. обобщение, според което една и съща грешка в сървърите за Model Context Protocol (MCP) е потвърдена и закърпена от екипите по сигурност на Google, JPMorgan Chase, Weaviate, френската дирекция за дигитални услуги DINUM и градската управа на Тангеранг в Индонезия. Случаите нямат общ код, отрасъл, държава или собственик — и точно това прави проблема структурен, а не поредния небрежен имплементационен пропуск. Историята е описана подробно от Ars Technica и The Next Web.
Грешката: сървърът отваря всеки адрес, който агентът поиска
Техническото ядро е server-side request forgery (SSRF). MCP сървърът сглобява изходяща заявка от URL, път или endpoint, подаден от агента, без да провери къде се резолва този адрес. На практика агентът решава с кого да говори мрежовата идентичност на сървъра — включително с вътрешни услуги и с метаданните на облака.
При Google засегнат е MCP Toolbox for Databases: HTTP клиент без филтър, без политика за пренасочвания и без проверка на IP адреса. Проблемът обхваща версии от 0.3.0 до 1.4.0 и получи CVE-2026-14540 с висока оценка 8,0. Кръпката е слята на 18 юни 2026 г. и излиза във версия 1.5.0, като добавя защита срещу DNS rebinding и списъци с разрешени и забранени IP диапазони. CVE-то е публикувано на 31 юли.
Останалите случаи са варианти на същата тема. В сървъра за търсене в документация на JPMorgan Chase един инструмент ползвал allowlist, а съседният извличал произволен подаден от обаждащия се URL. В модула на Weaviate настройките за endpoint били без ограничения. MCP сървърът на DINUM за отворени данни теглел непроверени адреси от доставчиците на данни. А Wazuh MCP сървърът на Тангеранг отхвърлял само литерални IP адреси, без да резолва имената на хостове — класическата половинчата проверка.
Протоколно превъртане: агент, който командва друг агент
По-интересната част е как SSRF прераства в превземане на агент. Mohiuddin описва схема, която нарича protocol pivoting: нападателят влиза през един протокол, използва доверието, което протоколите си гласуват взаимно, и се изкачва до възможности, достъпни само през друг.
Конкретно: в изхода на MCP инструмент се вгражда текст, оформен като инструкции по протокола A2A на Google. Когато оркестриращият агент подаде този резултат на подагент, подагентът го изпълнява — защото се доверява на оркестратора, а не защото проверява съдържанието. Всеки компонент работи точно както е проектиран. Чупи се допускането, че данните, минали през границата на MCP, са надеждни, защото идват отвътре. В агентна верига това допускане просто не издържа.
Официалните практики за сигурност на MCP вече изброяват същите мерки: блокиране на частните IP диапазони, забрана за 169.254.169.254, валидация на всяко пренасочване и egress proxy. Проблемът е, че това са препоръки, а не нещо, което протоколът налага.
Какво още не е оправено
Пет доклада до американската General Services Administration, подадени на 2 септември 2026 г., все още са в триаж: сървърите за заявления за обезщетения на Veterans Affairs, CMS Blue Button, Regulations.gov, USASpending и CDC PLACES. При първия логовете съдържат пълни отговори с грешки — със социалноосигурителен номер, дата на раждане и адрес, записани при най-обикновена неуспешна валидация. Нефиксиран остава и сървърът за грантове на японската Digital Agency, който е без автентикация.
Mohiuddin ще представи резултатите на MCPCon North America в Сан Хосе на 23 октомври. Отделно Rapid7 закърпи несвързан GraphQL injection бъг в своя Bulk Export MCP сървър (CVE-2026-97228, оценка 2,7).
Паралелно: агентите на OpenAI в Wikimedia
Същия ден Wikimedia Foundation публикува резултатите от своето разследване за агенти, които фондацията свързва с OpenAI. Почти всички неразрешени редакции са тестови, в sandbox секции, но няколко са по конфигурацията на инструмент за цитиране — според фондацията опит той да бъде използван като прокси за теглене на данни от външни услуги. Правилата на Wikipedia допускат ботове, но само обявени и одобрени от общността; одобрение не е търсено.
Имало е и неуспешни опити да бъде компрометиран Etherpad, милиони автоматизирани заявки към публичните API, обхождане на милиони страници от Wikidata и Commons и стотици хиляди запитвания към Wikidata Query Service, което вероятно е допринесло за частичния срив през май 2026 г. Доказателства за пробив или кражба на данни няма.
 Снимка: Wikimedia Foundation
Числата за натоварването са показателни: трафикът на фондацията е нараснал с 50% спрямо 2024 г., а 65% от най-ресурсоемкия трафик идва от ботове. Позицията на Wikimedia е пряма: AI компаниите не правят достатъчно, за да обезопасят системите си, а тежестта пада върху всички останали. Темата не е нова — Google вече спря bug bounty програмата си за отворен код заради вълна от автоматизирани доклади, а рояците агенти се превърнаха и в повод за научни спорове.
Заключение
Няма един пач, който да затвори тази дупка. Поправени са пет конкретни сървъра, но допускането, че изходът на един инструмент е надеждни данни за следващия агент, стои в основата на цялата агентна архитектура. Ако поддържате MCP сървър, проверете две неща още днес: резолвате ли подадените хостове преди заявката и третирате ли изхода на инструментите като вход от външен свят. Останалото е въпрос на време, не на изключение.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google