Volt Typhoon крие zero-day атаки в мрежата Silent Train
Изследователите от Black Lotus Labs — звеното за заплахи на Lumen Technologies — публикуваха на 28 октомври 2026 г. резултата от три години наблюдение върху скрита мрежа за достъп, която наричат Silent Train. Зад нея стои свързаната с Китай държавна група Volt Typhoon, а мрежата е служила като прикритие за поне четири потвърдени и една вероятна zero-day уязвимост, използвани срещу телекоми, отбранителни доставчици и оператори на критична инфраструктура в САЩ. Докладът е описан подробно в анализа на Lumen, а новината беше потвърдена от The Hacker News и BleepingComputer.
Мрежа, която се сглобява и разглобява всеки ден
Silent Train не е класически botnet с команден сървър. Това е метод за сглобяване на вериги от превзети устройства, които живеят точно колкото е нужна една операция. Сесиите са средно около 4 часа, някои — само минути, а самото сглобяване на веригата отнема под 2 минути.
„Отделните вериги се сглобяват и разглобяват всеки ден, а инфраструктурата постоянно се подменя“, казва Майкъл Хорка, principal information security engineer в Black Lotus Labs.
Архитектурата е на няколко слоя. Първо виртуални частни сървъри извън САЩ за подготовка на операцията. След това компрометирани SOHO и IoT устройства в други държави — около четири възела, преди трафикът да влезе в САЩ. Накрая американски превзети устройства играят ролята на изходни точки, за да изглежда връзката местна и да заобиколи географските филтри на жертвите. Според BleepingComputer модеми Intelbras са служили като задгранични релета, а рутери Netgear Orbi — като последен скок в САЩ.
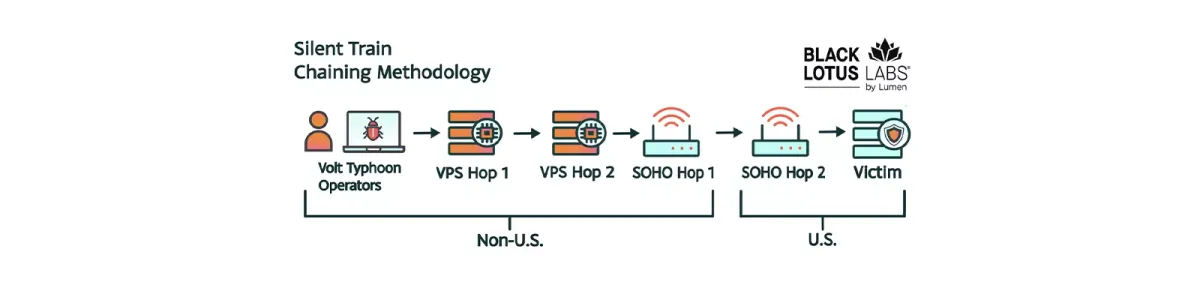 Снимка: Lumen Black Lotus Labs
Общо са засегнати над 27 класа устройства — TP-Link, NETGEAR, Zyxel, Ruckus Wireless, Cambium, Intelbras, както и корпоративна техника от Fortinet и Cisco и платформи като PRTG, Mirth Connect и CyberPanel. Нападателите не инсталират малуер: качват временна SSH услуга, ключове и конфигурационен файл, работят с вградените инструменти на системата (т.нар. live off the land) и после изтриват всичко.
Четирите zero-day кампании
Именно наблюдението на тази мрежа е позволило да бъдат засечени уязвимостите, преди производителите да ги знаят. Общият знаменател: системи с широк административен обхват — платформи за управление на устройства и мрежи, SD-WAN оркестратори и control plane инфраструктура.
CVE-2024-39717  Versa Director — качване на файл
CVE-2025-8875   N-able N-central — десериализация
CVE-2025-8876   N-able N-central — command injection
CVE-2026-20127  Cisco Catalyst SD-WAN Controller — заобикаляне на автентикация
CVE-2026-16812  Arista VeloCloud Orchestrator — OS command injection
Към тях се добавя и подозрение за zero-day в Quest KACE — платформа за управление на крайни устройства, закърпена през октомври 2025 г., при която са идентифицирани над 30 жертви.
Логиката е ясна: един превзет оркестратор дава достъп до всичко, което той управлява. Затова Volt Typhoon не гони отделни работни станции, а точките, от които се вижда цялата мрежа.
Кой е ударен и защо точно там
Black Lotus Labs съобщава за стотици уведомени жертви — телекоми, държавни структури, отбранителни доставчици, университети с отбранителни договори, сателитни оператори, IT фирми и доставчици на управлявани услуги (MSP), плюс водоснабдяване, енергетика, транспорт, морски и железопътни оператори, авиация и спешни служби.
Географията е говореща: Хавай, Калифорния и Тексас излизат най-отпред — щати с големи военни бази и комуникационни възли, обвързани с Индо-Пацифика. Активността е концентрирана от понеделник до петък, между 9:00 и 22:00 часа китайско време.
Silent Train се появява и в удобен момент. Разработката ѝ започва през ноември 2023 г., а активността ѝ скача рязко в края на януари 2024 г. — точно след като ФБР обяви неутрализирането на предишната инфраструктура на групата, KV-botnet. От началото на 2025 г. моделът е хибриден: еднодневни релета плюс корпоративни устройства, задържани 1–3 месеца, и обратни тунели през Chisel и FRP.
Какво да направите
Съветите на Black Lotus Labs са прозаични, но точно те щяха да свършат работа: изнесете административните интерфейси от публичния интернет, засилете контрола около централните системи за управление, кърпете бързо, пазете логовете по-дълго и централизирано, следете необичайна административна активност и прегледайте доверените връзки към клиентски и партньорски мрежи.
Ако държите мрежово оборудване с уеб панел, достъпен отвън, историята ви е позната — същият модел видяхме и при превзетите камери Dahua в Украйна. А скоростта, с която Volt Typhoon използва нови дупки, е още един аргумент за дисциплина при кърпенето — както в случая с експлоатираната уязвимост Node2Shell.
Заключение
Silent Train е неудобна за защитниците точно защото няма какво да се свали офлайн: няма централен сървър, няма постоянен имплант, няма дълготрайна следа. Затова и ефектът от доклада е преди всичко в индикаторите и в описанието на метода — следващата верига ще бъде от други устройства. Ако управлявате SD-WAN оркестратор, RMM или платформа за управление на крайни устройства, те вече са основната цел, а не периферията.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google