Задържаха лидера на ShinyHunters, FBI призова и другите
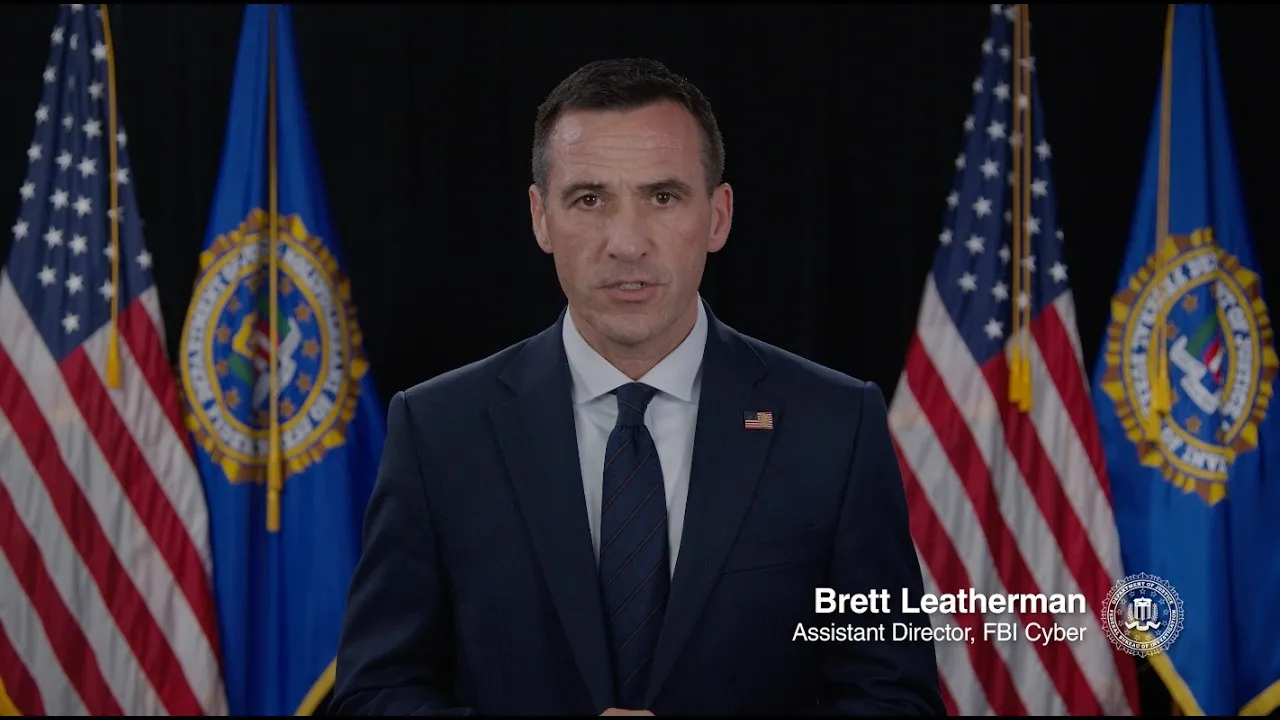
Нидерландската национална полиция е задържала 24-годишен мъж от Амстердам, когото FBI определя като един от предполагаемите лидери на хакерската група ShinyHunters. Арестът е станал още на 15 септември, но беше обявен публично на 29 септември — едновременно от нидерландската полиция и с видеообръщение на FBI, в което помощник-директорът на кибер отдела Брет Ледърман призова останалите членове на групата сами да се предадат.

„Знаете как да ни намерите, и ние знаем как да намерим вас“
Обръщението на Ледърман е необичайно директно за американското бюро. „Знаете как да ни намерите, и ние знаем как да намерим вас. Съветвам ви да се обадите първи, докато изборът все още е ваш“, казва той, цитиран от BleepingComputer.
Посланието съдържа и по-конкретна заплаха: „Арестите имат склонността да променят кой е склонен да говори, а иззетата инфраструктура има склонността да ни показва кой е останал.“ Пред The Register Ледърман добавя, че бюрото е „убедено, че в последните дни сте видели или чули неща, които публиката не е“.
По данни на FBI от последната година групата и съучастниците ѝ са пробили над 140 организации и са събрали най-малко 70 млн. долара (около 62 млн. евро) от изнудване.
Обвинения и за два опита за подбуждане към убийство
Нидерландската полиция е стигнала до заподозрения чрез екипа за високотехнологични престъпления (Team High Tech Crime) в Дриберген, който разследва ShinyHunters под надзора на националната прокуратура. При задържането са иззети няколко носителя на данни.
Освен участие в престъпна организация мъжът е обвинен и по напълно отделна линия — опит за подбуждане към две убийства в чужбина. Информацията за тях е открита на неговия лаптоп. Съдът в Ротердам е решил той да остане в предварителен арест поне още 90 дни.
Нидерландски медии го идентифицират като Пепейн ван дер С., известен по форумите като „Umbreon“. През 2023 г. той вече е бил осъден на четири години затвор (една от които условно) за серия кражби на данни и изнудвания, от които според прокуратурата е спечелил между 1,5 и 2,7 млн. евро. Излязъл е на свобода в края на 2025 г.
 Снимка: Politie.nl
Как FBI стана жертва на собственото си разследване
Поводът за публичния тон на бюрото е ясен. На 21 септември ShinyHunters пробиха портала за работа FBIJobs.gov чрез уязвимостта CVE-2026-35273 в Oracle PeopleSoft — закърпена още през юни, но заобиколена там, където организациите са разчитали само на защитни правила на мрежово ниво. На следващия ден FBI съобщи, че проверява твърденията. Групата твърди, че е изнесла между 2 и 3 терабайта данни, и предостави на медии извадка от около 5000 записа.
Съдържанието е чувствително: имена, домашни адреси, телефони, дати на раждане, данни за съпрузи и близки, лица за връзка при спешност, а на места и медицинска информация. Сред засегнатите има служители от звената за разузнаване, наблюдение и електронно проследяване.
Представител на групата заяви, че хакът „не е бил финансово мотивиран“, а цел е била FBI да оттегли или коригира по-рано свои изявления за ShinyHunters.
Групата, която живее от чужди SaaS акаунти
ShinyHunters от години не разчита на екзотични експлойти, а на най-слабото място в корпоративната сигурност — акаунтите за единичен вход и доставчиците от трети страни. През 2024 г. групата опустоши клиентски среди в Snowflake, после премина към телефонни измами срещу администратори на Salesforce, а тази година добави и уязвимости от нулев ден в корпоративен софтуер. Логиката е същата, която видяхме и при спешния срок на CISA за Citrix NetScaler: един пропуск в общ доставчик отваря десетки организации наведнъж.
Сред потвърдените жертви са Ticketmaster, Pornhub, McKesson и Instructure — при последната бяха достъпени данни на студенти и служители на Свободния университет и Университета на Амстердам през платформата Canvas. Нидерландският оператор Odido, чийто пробив засегна 6,2 млн. души, също се свързва с групата, но полицията изрично уточни, че този арест не е част от разследването по случая Odido.
Междувременно самата марка ShinyHunters се разпадна на няколко посоки. Групата се сля със Scattered Spider и LAPSUS$ в конгломерата ScatteredLapsus$Hunters, а според съобщения на медии контролът над част от операцията е преминал към тийнейджър от Аман, Йордания, действащ под псевдонима „Rey“. Именно затова част от изследователите допускат, че образите на Umbreon в дефейса на сайта на FBI са били поставени умишлено, за да насочат разследващите към ван дер С.
Какво следва
Полицията в Нидерландия не изключва нови задържания, а FBI на практика обяви, че разчита именно на това — иззетите сървъри и логове да покажат кой остава в групата. Дали призивът за самопредаване ще проработи, е друг въпрос: подобни колективи обикновено реагират на арест със смяна на псевдоними, не с адвокат.
За организациите поуката е по-практична. Докато една пробита интеграция може да отвори десетки корпоративни бази, а изнудването остава многомилионен бизнес — от кражбата на данни до измамите с клониран глас за 95 млн. евро — арестът на един 24-годишен в Амстердам е важна новина, но не и край на проблема.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google