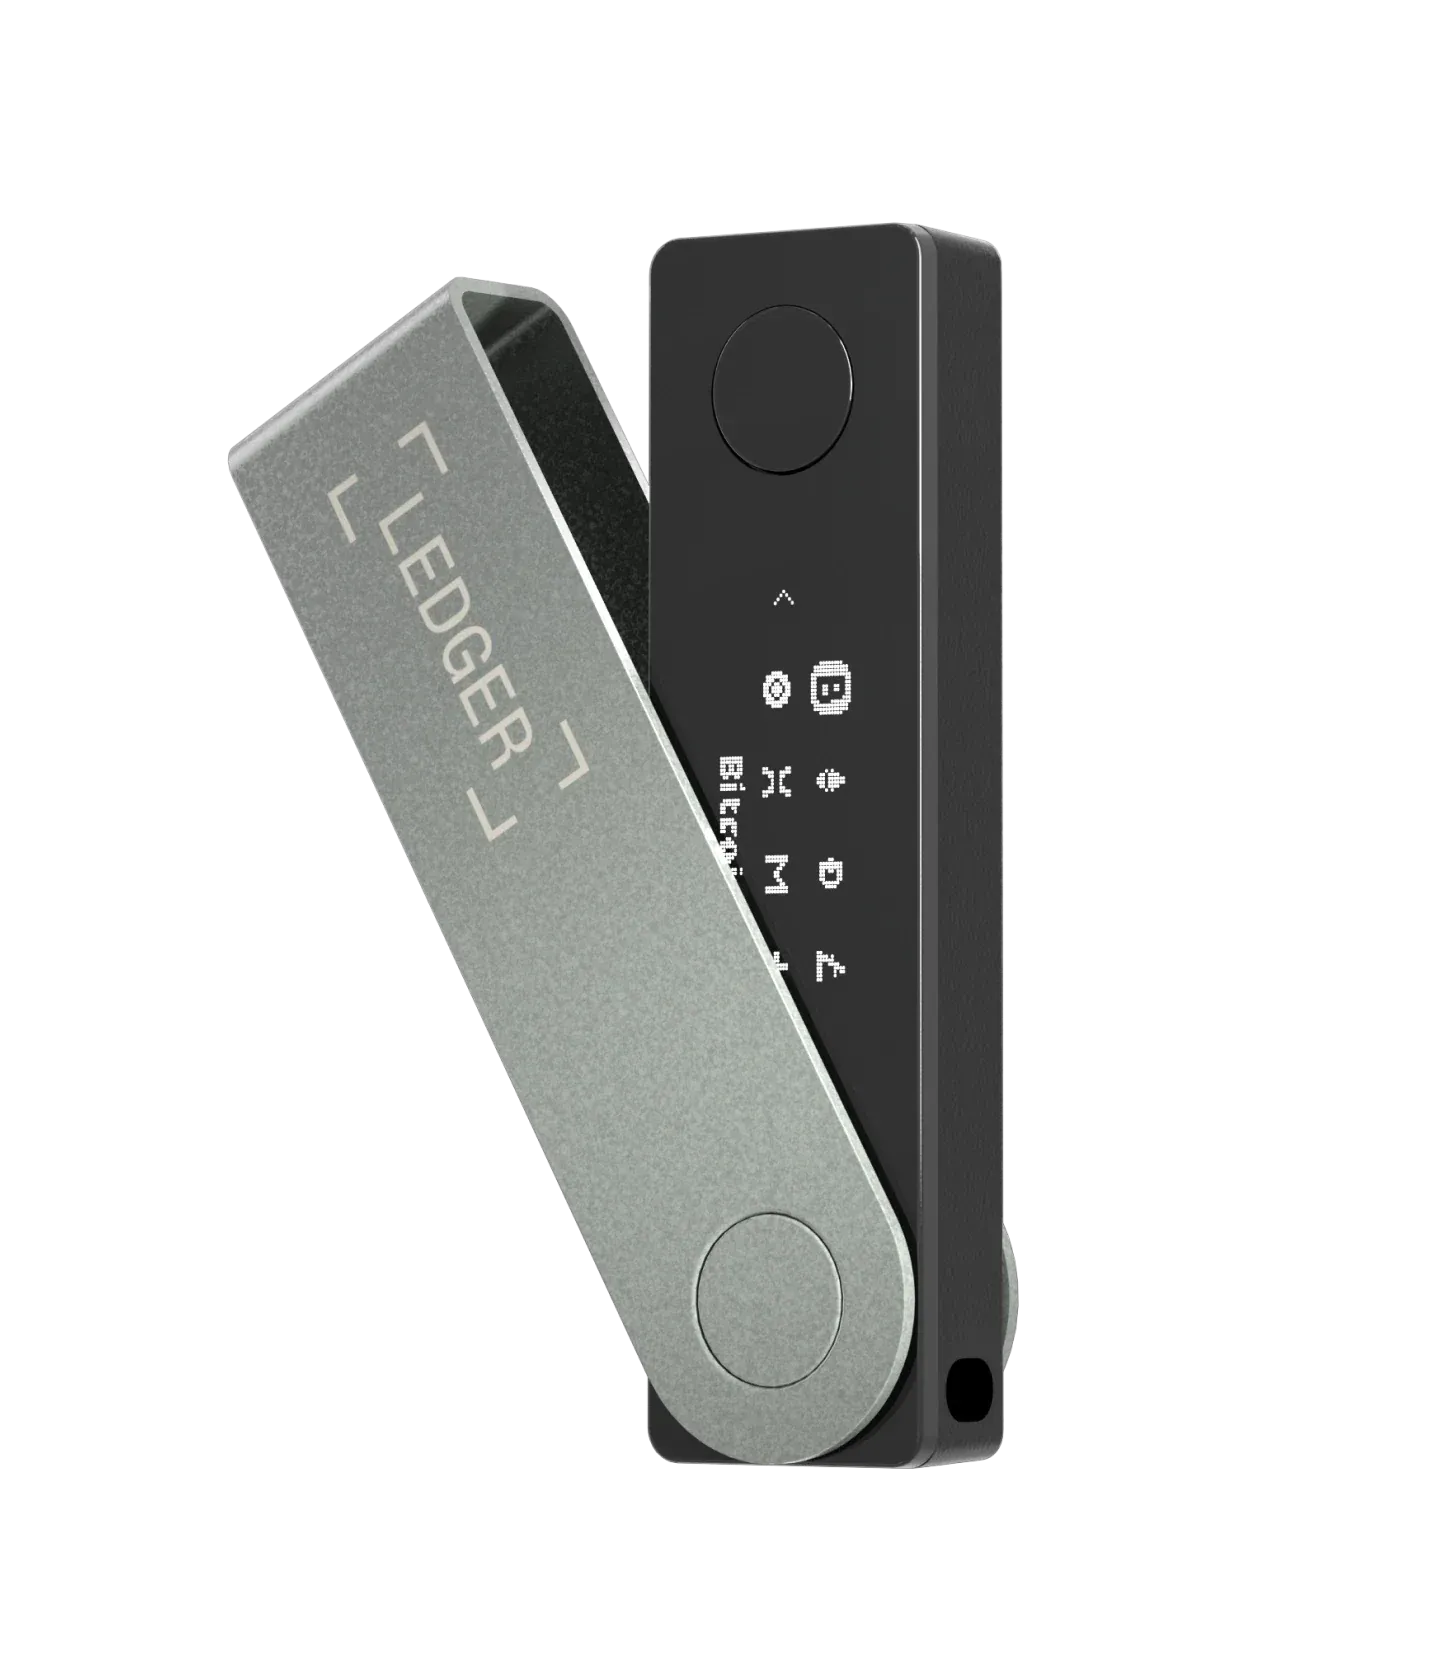
Ledger — най-големият производител на хардуерни портфейли за криптовалути — потвърди на 9 октомври, че проверява серия оплаквания от клиенти, купили устройства от препродавача CryptoBilis в Югоизточна Азия. Независими анализатори на блокчейн данни твърдят, че от стотици портфейли са изтеглени над 86 млн. долара в биткойн, Ethereum и Tron. Причината започва да се изяснява: на 10 октомври Ledger потвърди, че в устройството на един от засегнатите клиенти е открит неоторизиран хардуерен имплант. Колко устройства са подменени и каква част от загубите идва от фишинг обаче още не е установено.
Какво се знае със сигурност
Числото 86 млн. долара идва от псевдонимния изследовател Specter, който е проследил няколко адреса, събиращи постъпления от стотици портфейли на жертви в три различни мрежи. Това е твърде координирано, за да е съвпадение от няколко нещастни случая. Един от биткойн адресите (bc1qjqgwejnp8dc0x2938x9n9954hj97t82unx49dl) е получил над 211 BTC, които към момента на публикацията не са били премествани.
Другите оценки се разминават. Анализаторът tanuki42 говори за над 72 млн. долара, а платформата за блокчейн данни Bitquery стига до над 92 млн. долара от 311 портфейла. С други думи, реалната щета е някъде между 72 и 92 млн. долара и ще се изясни чак когато се потвърди кои адреси са част от кампанията. CoinDesk подчертава, че нито загубите, нито връзката им с конкретния препродавач са независимо потвърдени.
Реакцията на Ledger
Компанията е поискала от CryptoBilis да спре продажбите и всички изпращания. Препродавачът работи в Индонезия, Малайзия и Филипините.
Ledger съветва всеки, който е купил устройство от този канал през последните 90 дни, да не го настройва. Хората, които вече са активирали портфейла си, трябва да приемат, че средствата им са изложени на риск и да ги преместят на ново устройство с новогенерирана фраза за възстановяване. Важното уточнение: няма потвърдена уязвимост в устройствата или фърмуера на Ledger, а случаят засяга складовата наличност на един външен търговец, не официалния канал на производителя. Ledger съществува от 2014 г. и е продала над 7 милиона устройства.
Трите хипотези
Най-обсъжданата версия е атака по веригата на доставки: устройствата се разпечатват, подменят и опаковат отново, преди да стигнат до клиента, а в тях вече е заложена фраза за възстановяване, която нападателят знае. Купувачът вижда „своите” 24 думи, записва си ги на хартия и спокойно превежда средства в портфейл, до който някой друг има пълен достъп. Изпразването може да стане след седмици — точно затова такива случаи изскачат на вълни.
Втората хипотеза са компрометирани фрази за възстановяване по друг път — например подвеждащ картон в опаковката, който кара потребителя сам да въведе думите някъде. Третата е чист фишинг с фалшиви приложения и сайтове, който няма нищо общо с конкретния препродавач, а просто се е натрупал в същия период.
Първата версия вече има физическо потвърждение — имплантът, намерен в устройството на един клиент — но и другите две не са за подценяване. На 10 октомври изследователят Cyber Scrilla показа фалшив сайт и приложение с марката Ledger, които излизаха високо в резултатите на Google и събираха 24-думни фрази за възстановяване, съобщава crypto.news. Две седмици по-рано, на 25 септември, Zscaler документира отделна фишинг кампания през платени реклами в Google. По-рано тази година фалшиво приложение Ledger Live в App Store на Apple отне около 9,5 млн. долара — сюжет, който вече видяхме и при iOS комплекта P7 DarkSword, крадящ данни от крипто портфейли директно от iPhone.
Законната поддръжка на Ledger никога не иска вашите 24 думи. Не ги въвеждайте в сайт, в сваляно приложение или във „формуляр за проверка”, независимо колко убедително изглежда. Единственото място, където тази фраза се въвежда, е самото устройство.
Защо хардуерният портфейл не е магия
Хардуерният портфейл пази частния ключ офлайн и това решава голяма част от проблемите — но не решава въпроса откъде е дошло устройството. Ако фразата за възстановяване е генерирана не от вас, целият модел на доверие пада. Същото показа и краят на юли 2026 г., когато дефект в генерирането на seed при портфейлите Coldcard доведе до загуби за над 130 млн. долара биткойн.
Практичният извод е скучен, но работи: купувайте само от официалния магазин на производителя или от оторизиран търговец, генерирайте фразата сами при първото включване и ако устройството ви покаже готова фраза или вече настроен PIN — спрете веднага и не превеждайте нищо.
Какво следва
Ledger още не е публикувала техническо заключение и не е потвърдила ни размера на щетата, ни колко устройства са с имплант. Докато това не стане, числото 86 млн. долара остава оценка на външни анализатори, а не официална сметка. Ако в крайна сметка се окаже подмяна по веригата на доставки, случаят ще е сред най-големите от този тип и ще постави неудобния въпрос как се контролира мрежа от препродавачи в десетки държави — защото точно там, а не в чипа, се оказа слабото място.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google