P7 DarkSword краде крипто портфейли от iPhone
Изследователите от iVerify описаха нов, невиждан досега вариант на iOS exploit kit-а DarkSword, който наричат P7 DarkSword. Той вади Keychain-а на телефона, обира данни от над 25 приложения за криптовалути и — за разлика от предишните версии — поддържа двустранна връзка със сървърите на нападателя, като проверява за нови команди по подразбиране на всеки 15 секунди. Анализът беше публикуван тази седмица и обобщен от The Hacker News.
Как е открит
iVerify попада на варианта през август 2026 г., докато разследва заразен iPhone на служител във финансова институция. Името идва от самия код: авторът е префиксирал модифицираните си променливи с p7_, а в паметта на телефона остават файлове като /private/var/tmp/p7_debug.log и keychain_c2_dump.json. Оригиналният DarkSword беше документиран още през март 2026 г. от Google Threat Intelligence Group, iVerify и Lookout.
Веригата е същата по принцип: пробив през WebKit, излизане от sandbox-а на браузъра, издигане до kernel права и инжектиране в SpringBoard. Сред използваните уязвимости са CVE-2025-24201 (out-of-bounds write в WebKit, закърпена в iOS 18.3.2) и CVE-2025-31200 (повреда на паметта в Core Audio, закърпена в iOS 18.4.1).
Какво е новото
По оценката на iVerify P7 се подобрява в три посоки — незабележимост, стабилност и функционалност:
- По-малко следи. Отпада debug логването по HTTP и syslog, намален е и броят на инжекциите в процеси.
- По-стабилна работа. Вариантът пише в
localStorageна браузъра, за да не атакува повторно едно и също устройство. - Повече възможности. Keychain-ът вече се извлича в JSON на самия телефон, преди да бъде изнесен навън. По-старите версии копираха цялата база и я обработваха на инфраструктурата на нападателя.
Списъкът с команди надхвърля 50 и включва ls, download, file_upload, photos, apps, basic_info, disk_scan, ios_app_data, memo_scan, както и специализираните wallet_scan и wallet_extract — последната е насочена конкретно към imToken. Командата sleep пък позволява на оператора да сменя интервала на връзката, за да намали шума в трафика.
GET /cmd  → { "cmd": "wallet_extract", "target": "imToken" }
POST /up  ← keychain_c2_dump.json
Реално изнесеното съдържание е много повече от портфейли: SMS, контакти, история на разговорите, гласова поща, снимки, данни от Apple Health, история на локациите, запазени Wi-Fi пароли и бележки от Apple Notes.
Кой го ползва и срещу кого
Според анализа P7 не се използва от един актьор. Сред операторите са турският търговски доставчик на инструменти за наблюдение PARS Defense (с фалшив сайт в стила на Snapchat), свързаната с Русия група Star Blizzard/COLDRIVER, неидентифициран китайскоговорящ актьор от август 2026 г. с декорни страници за Apple ID, както и чисто финансово мотивирани екипи. Засечените цели са в Саудитска Арабия, Турция, Малайзия и Украйна.
Разпространението не е прицелено: iVerify говори за зловредни реклами и watering-hole атаки, тоест жертвата се заразява, минавайки през компрометирано съдържание. Един от каналите е преregистриран изоставен домейн за аналитика, който от 15 септември 2026 г. сервира JavaScript на посетителите на онлайн магазини и ги препраща към фалшива платформа за търговия с криптовалути.
Censys е открил пет изложени сървъра през септември. На един от тях изследователите намират 11 възстановителни фрази за крипто портфейли, 179 папки с данни от устройства и списък от 75 акаунта в управляващия панел. Наблюдавани са и опити кит-ът да бъде пренесен към iOS 26.x.
Хардуерът също е под въпрос
Атаките срещу портфейли не са само софтуерни. Два дни по-късно Ledger потвърди, че в устройство на засегнат клиент е намерен неоторизиран хардуерен имплант — платка под екрана, която според публикуваните снимки чете показаното на дисплея, включително възстановителната фраза при първоначалната настройка, и го изпраща по мобилна връзка. Случаят е свързан с препродавача CryptoBilis от Югоизточна Азия и с твърдения за над 86 млн. долара откраднати от стотици портфейли, купени през последните 90 дни. Сумата не е независимо потвърдена.
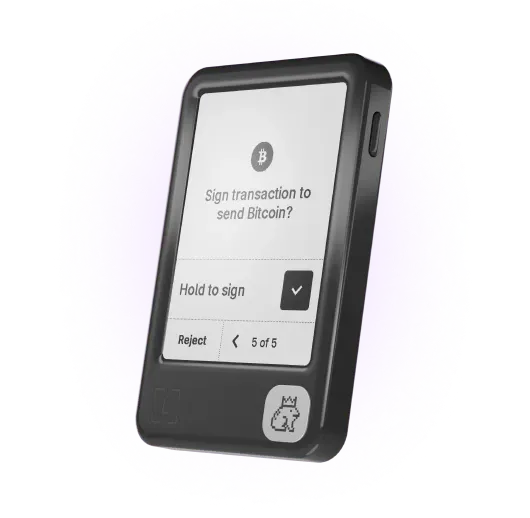 Снимка: Ledger
Ledger е поискал от CryptoBilis да спре продажбите и доставките, съветва скорошните купувачи да не настройват устройствата си, а тези, които вече са го направили — да преместят средствата си на нов Ledger с новогенерирана фраза.
Ако ползвате iPhone, който не е обновяван от месеци, обновете го сега. iVerify посочва като закърпени iOS 15.8.7, 16.7.15 и 18.7.7 или по-нови. Проверете и дали в браузъра не висят непознати записи от вида lab_device_uuid.
Защо има значение
P7 DarkSword показва как инструмент, писан за наблюдение на отделни хора, се превръща в машина за обиране на пари от широка публика. Същият модел видяхме и при атаките срещу южнокорейски банки — държавни техники, преизползвани за печалба. А и напомня простото правило: закърпените уязвимости стават безобидни само след като наистина обновите, както при критичната дупка в NetScaler на Citrix. Телефон с iOS 18.5 днес е просто отворена врата.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google