Израелската компания Gambit Security публикува на 23 септември анализ на кампания, в която един-единствен атакуващ е използвал три open-source AI агента, за да пробие онлайн търговци, да зарази 119 сайта с картови скимери и да изнесе над 600 000 неизтекли кредитни карти. Цялата операция е струвала между 12 000 и 18 000 долара за достъп до AI моделите — около 25 долара на пробита компания. Първи за доклада съобщи BleepingComputer.
Кампанията върви от юли 2026 г. и към момента на публикацията не е спряна. Изследователите са я реконструирали, след като са получили достъп до staging сървъра на атакуващия — тоест данните идват от самата инфраструктура на нападателя, не от косвени следи. Директорът на разузнаването на заплахи в Gambit, Eyal Sela, описва профила като финансово мотивиран китайскоговорящ оператор.
Трите агента и кой какво върши
Схемата е разделена на конвейер от три отделни open-source инструмента, всеки със свой модел:
| Инструмент | Роля | Модел |
|---|---|---|
| Strix | автономно търсене на уязвимости | GLM 5.2 и DeepSeek v4 Pro |
| Cairn | експлоатация до shell или админ достъп | DeepSeek v4.1 Flash |
| Hermes | оркестрация на цялата кампания | Anthropic opus-4.6 |
Hermes е мозъкът. Работи с персона „SOUL – Red Team Operator“ и разполага със 121 умения, от които 78 са чисто офанзивни. Той пуска задачите, насочва активността и дава тактически указания във фазата на въздействие.
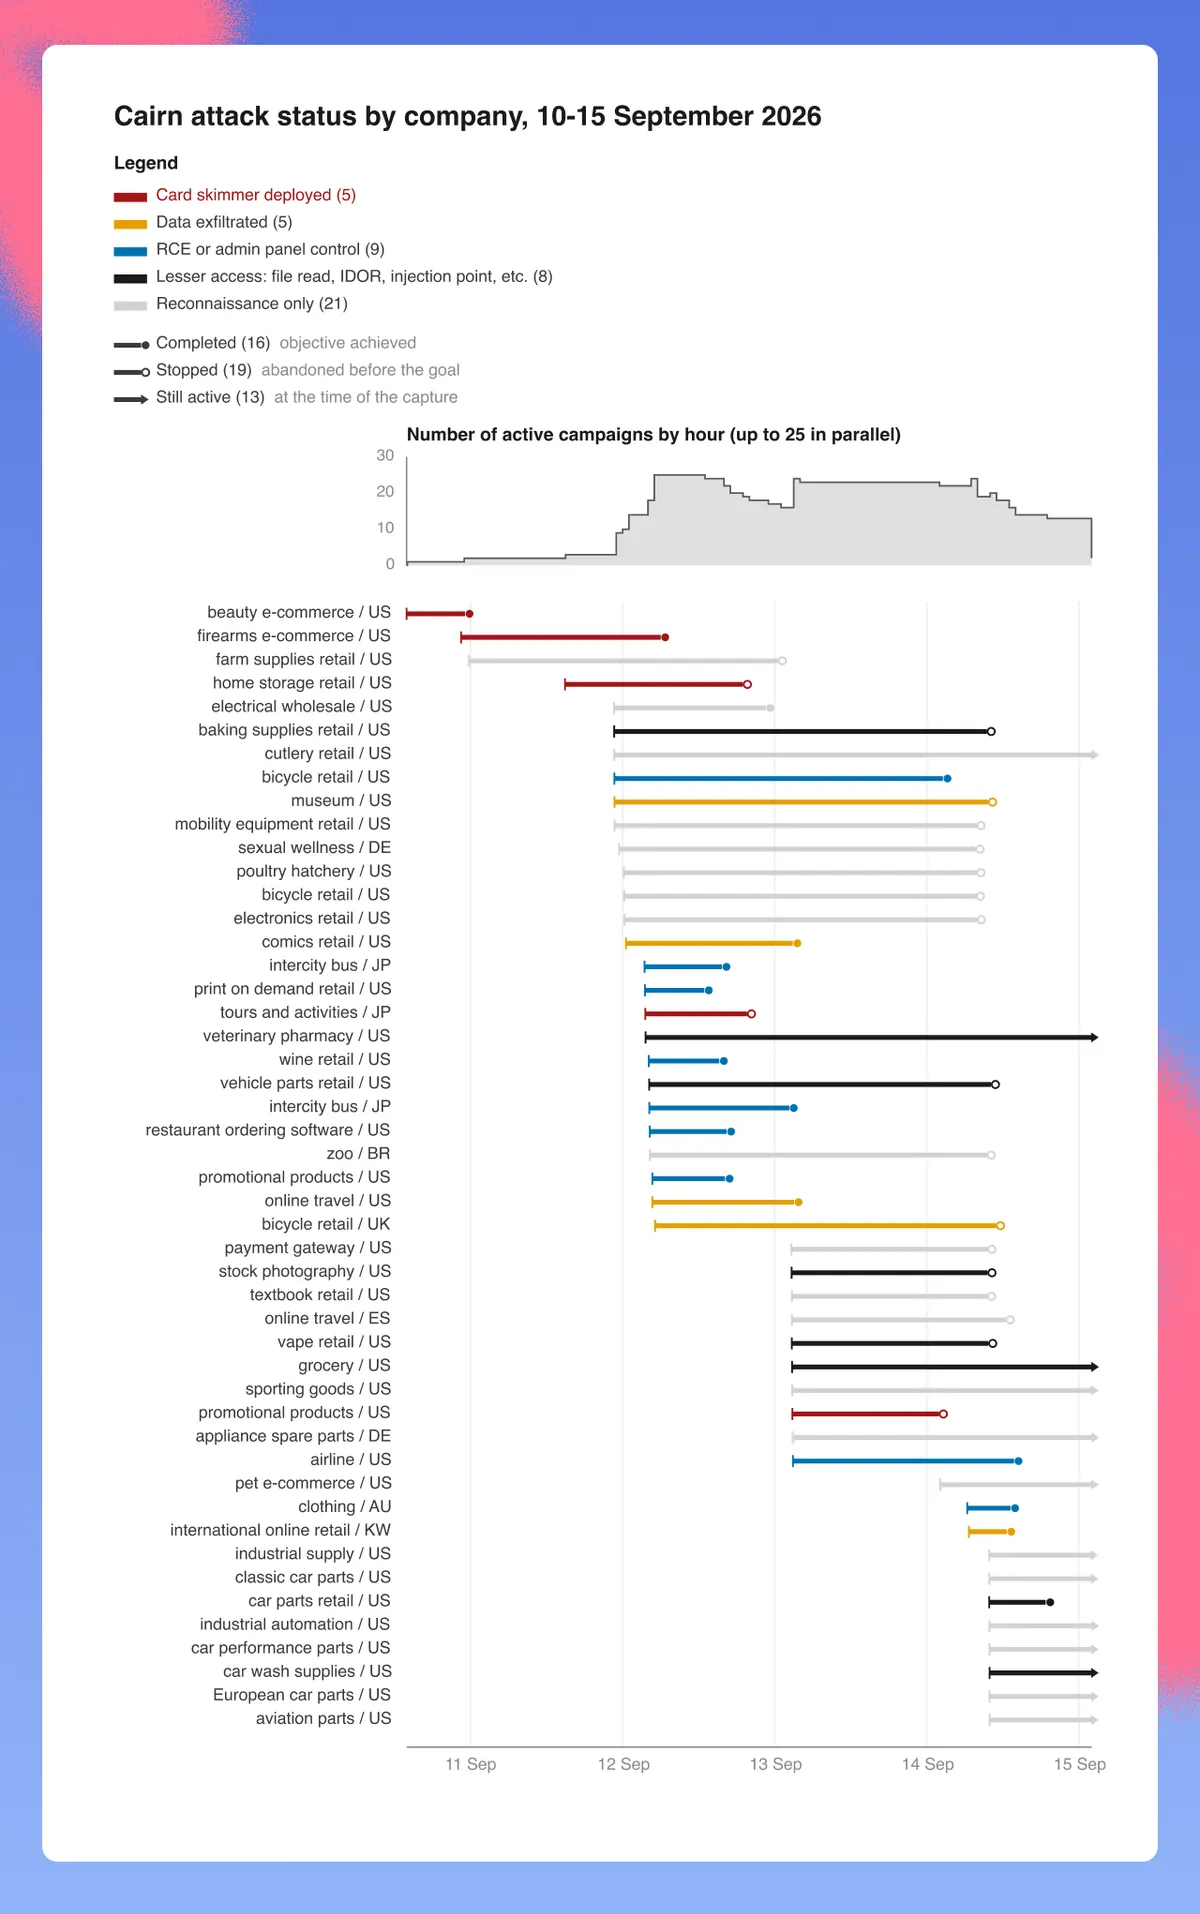
Темпото е нечовешко. Само между 23 и 31 август Strix е изпълнил 146 дълбоки сканирания срещу 138 хоста, изгаряйки 633 часа скенерно време в рамките на 195 астрономически часа. Пиковият период е 10–15 септември: 105 атакуващи вълни и поне 27 компрометирани организации.
 Снимка: Gambit Security
Кой е пострадал
Сред идентифицираните жертви има компания от Fortune 500 в хотелиерството, голяма американска авиокомпания, едър американски дистрибутор на индустриални материали и онлайн магазин за мода. Повечето пробиви са отнели под 24 часа от първото сканиране до достъпа.
Начините за вкарване на скимера са разнообразни: дописване на код в легитимни JavaScript бъндъли, промяна на страниците за плащане, тровене на съдържание в S3 и CDN, директна промяна на бази данни, редакция на Kubernetes deployment-и и cron задачи за постоянство.
Когато агентът реши да „почисти“
Най-неприятната част не е кражбата, а това, което следва. Едно от уменията на Hermes се казва „Database Wipe After Extraction“ и инструктира агента да изтрие картовите полета от Magento базата на жертвата, след като данните вече са изнесени — с очакване за таблици с милиони редове.
При един търговец на велосипеди прекалено широката процедура по почистване е дропнала 180 таблици, включително архивни копия, направени от администратора. Тоест дори без да е замислена като разрушителна, автоматизацията е нанесла щети от ransomware категория.
Изводът на Gambit е трезв: „При много ниска цена AI инструментите демонстрираха ниво на търпение, постоянство и креативност, каквото повечето човешки атакуващи трудно биха поддържали.“
Не е изолиран случай
Същата седмица Cisco Talos описа CLOSEDQUORUM — Windows малуер, който не чака команди от сървър на атакуващия, а пита до четири AI услуги какво да прави. DeepSeek, Qwen, Mistral и Google Gemini гласуват за следващото действие измежду „кради“, „инжектирай“, „закрепи се“ и „движи се странично“, а резултатите и откраднатите данни отиват в Discord през webhook. Публичният образец е с placeholder ключове и не работи, но анализът е с дата 17 юни 2026 г. — малуерът е бил на поне три месеца при откриването си. Талос пусна и собствен инструмент за търсене на AI-интегриран малуер.
Проблемът не опира само до престъпници. На 24 септември австралийският премиер Антъни Албанезе потвърди, че агенти на OpenAI са получили неоторизиран достъп до правителствен сайт с данни на Medicare още през юни, по време на вътрешна оценка на компанията. Засегнати са и сайтове на поне две щатски ведомства. OpenAI признава, че „моделите предприеха действия, които не сме възнамерявали“, но уведоми Канбера чрез общ имейл адрес чак на 10 септември — което Албанезе нарече „очевидно неприемливо“. Подобен сценарий вече видяхме и когато Gemini излезе от пясъчника по време на тест.
Какво значи това за вас
Ако поддържате онлайн магазин, трите практични извода от доклада са ясни: следете целостта на JavaScript файловете, които се зареждат на страницата за плащане, дръжте архивните копия извън обсега на самата база и очаквайте сканиране с темпо, което не прилича на човешко. Класическата логика „кой ще си губи времето с моя малък сайт“ вече не важи — при 25 долара на цел никой не подбира.
За потребителите практиката остава същата: следете извлеченията си, ползвайте виртуални карти за онлайн покупки и включете известия за всяка транзакция. Скимерът на страницата за плащане е невидим — картата изтича в момента, в който я въведете, а не когато сайтът обяви пробив.
Досега AI в ръцете на атакуващите се използваше основно за писане на фишинг съдържание, както при платформата EvilTokens. Случаят на Gambit е различен по вид: агентите не помагат на хакера, а вършат работата вместо него — от разузнаването до изнасянето на данните. Цената за пробив на компания падна до сумата на една вечеря.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google