Microsoft обяви на 22 септември, че заедно с партньори е свалила EvilTokens — платена платформа за фишинг, която е превзела над 12 000 пощенски кутии в Microsoft 365 в над 10 000 организации по света. Съдът в Източния окръг на Вирджиния разреши изземването на 50 сайта, а още над 150 домейна са изключени. Британската столична полиция е арестувала двама мъже на 32 и 38 години, които са пуснати под гаранция, докато разследването продължава.
Какво точно е EvilTokens
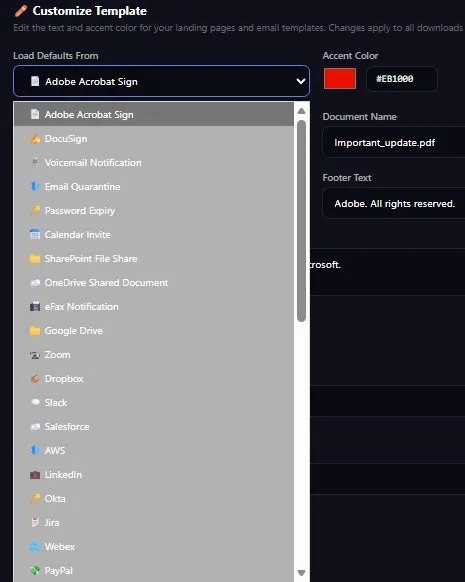
Платформата стартира през февруари 2026 г. и се продава като готова услуга — phishing-as-a-service. Цените са публични в Telegram магазина на групата: 1500 щатски долара (около 1300 евро) еднократно за модула Office 365 Capture Link плюс 500 долара (около 430 евро) месечен абонамент, 1000 долара за SMTP изпращача и 600 долара за B2B изпращача.
Microsoft проследява разработчиците като Storm-2992 и назовава двама души — Felix Utomi и Waidi Segun Adams. Това е 40-ото съдебно разрешено сваляне на инфраструктура от Digital Crimes Unit на компанията и първото срещу цялостна киберпрестъпна услуга, изградена около AI.
 Снимка: Microsoft Security Blog
Атаката: кодът, който вие сами въвеждате
Техниката се нарича фишинг с устройствени кодове (device code phishing) и злоупотребява с напълно легитимен механизъм на OAuth — потокът, създаден за устройства без клавиатура, като смарт телевизори и конзоли.
Схемата изглежда така:
- Получавате имейл по една от 44-те готови теми в платформата — фактура, запитване за оферта, споделен файл.
- Линкът отваря страница, чийто скрипт в реално време поисква жив код за вход от идентификационния доставчик на Microsoft.
- Виждате кода с бутони „Copy Code“ и „Continue“, които водят към истинския адрес microsoft.com/devicelogin.
- Влизате там с вашата парола и минавате през MFA — и упълномощавате сесията на нападателя, а не своята.
Скриптът на нападателя дотогава проверява статуса на всеки 3–5 секунди. В рамките на около 10 минути атакуващият може да регистрира ново устройство и да получи Primary Refresh Token — постоянен достъп, който оцелява дори след смяна на паролата, ако сесиите не бъдат отменени изрично.
Именно това прави атаката коварна: няма фалшива страница за вход, няма подправен домейн, няма прихванат код за MFA. Всичко, което виждате, е автентично.
Ролята на AI
Разликата между EvilTokens и обикновените фишинг комплекти е вграденият чатбот, който работи след превземането на кутията. Той анализира пощата на над 20 езика, съставя карта на ролите в организацията, открива кой има право да одобрява плащания, посочва кои връзки изглеждат достатъчно доверени, за да бъдат злоупотребени, и след това пише самите съобщения за измамата.
„AI не просто помагаше на нападателите да пишат по-убедителни съобщения. Той им помагаше да решат кого да атакуват, за кого да се представят и как най-ефективно да злоупотребят с връзката“, обяснява Стивън Масада, заместник-главен юрисконсулт в Digital Crimes Unit.
Microsoft определя ефекта така: платформата „сваля нивото на експертиза, което досега беше нужно, за да се прави компрометиране на бизнес имейл и фактурни измами в мащаб“. Темата е позната и от друга посока — вижте как Gemini излезе от пясъчника при тест в реални компании.
Мащаб, пари и арести
SpyCloud е идентифицирала 8708 уникални засегнати акаунта в 6585 корпоративни домейна в 79 държави, като най-ранните компрометирания са от 18 февруари 2026 г. Най-много жертви има в САЩ, Канада, Австралия, Великобритания, Саудитска Арабия и Индия; най-засегнати са търговията на едро, строителството, финансовите услуги, недвижимите имоти, висшето образование и здравеопазването.
TRM Labs и Coinbase проследяват около 1,1 млн. долара приходи през четири адреса в мрежата Tron — над 1000 депозита от над 700 адреса между октомври 2025 и юни 2026 г. Само по 13 жалби до ФБР щетите възлизат на около 1,7 млн. долара.
Microsoft е сезирала британската полиция през август. Операцията е водена от детектив инспектор Серена Д’Адамо от киберотдела на Metropolitan Police, а двамата мъже са задържани по подозрение за производство на средства за измама и за пране на пари. За датата на ареста източниците се разминават — The Record говори за петък, 18 септември, а The Hacker News посочва 11 септември.
В акцията участват още Health-ISAC, Cloudflare, OpenAI, Railway и The Shadowserver Foundation.
Какво да направите днес
Препоръките от техническия анализ на Microsoft са конкретни и не изискват нов софтуер:
- блокирайте потока с устройствени кодове през Conditional Access навсякъде, където не ви е нужен — за повечето организации това е навсякъде;
- минете към устойчива на фишинг автентикация — FIDO ключове или passkey в Microsoft Authenticator, а не кодове по SMS;
- включете сигнали при създаване на подозрителни правила в пощенската кутия;
- при съмнение за пробив отменяйте сесиите, а не само паролата.
Заключение
EvilTokens не използва нито една уязвимост — злоупотребява с доверието ви към истинския адрес на Microsoft и добавя AI, който върши разузнаването вместо нападателя. Свалянето на 200 домейна няма да спре техниката, а само конкретния бизнес около нея. Ако управлявате среда с Microsoft 365, изключването на device code flow е петминутна задача, която си струва да свършите тази седмица — както и да проследите как фалшив инсталатор на LastPass изключва EDR защитата.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google