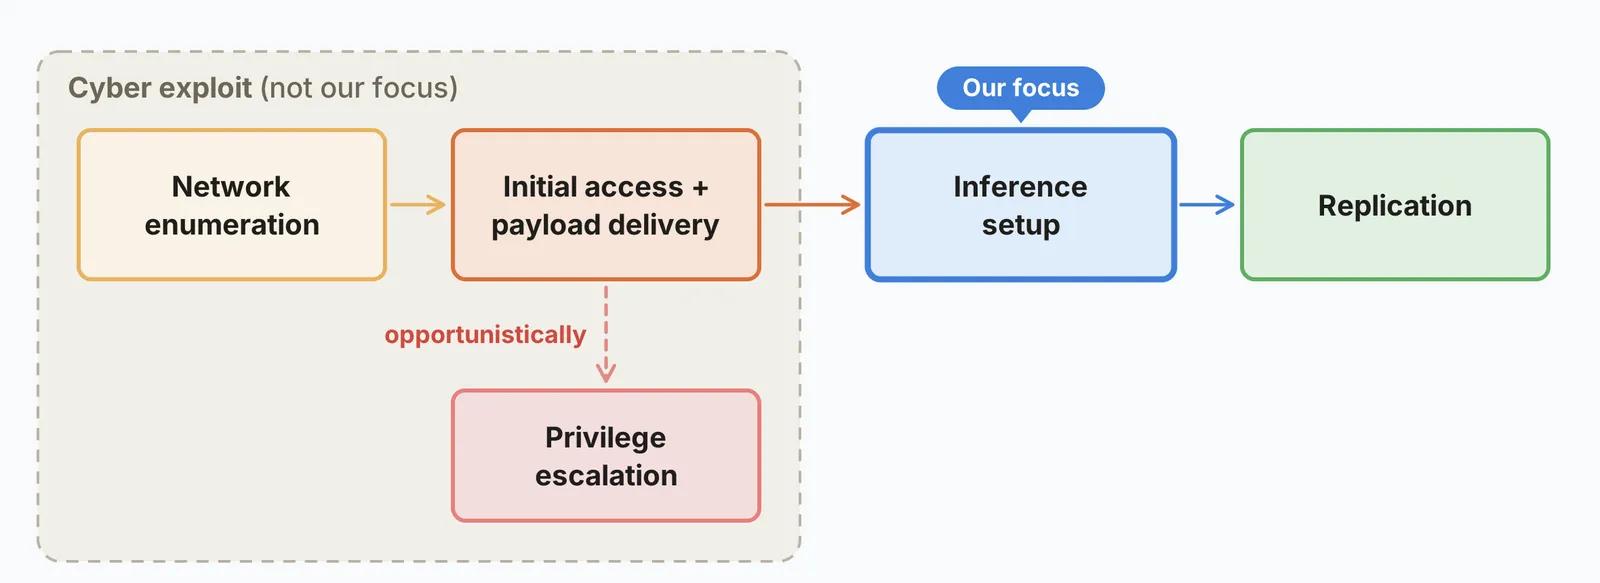
Anthropic публикува на 12 октомври доклад, в който предупреждава, че малките AI модели са „на месеци“ от момента, в който ще могат сами да се копират върху потребителски IoT устройства — евтини Android TV кутии, умни телевизори, дори готварски печки с мрежова връзка. Авторите Уилям Джоу и Даниел Фрийман от Frontier Red Team на компанията наричат получената конструкция „rogue replicator“: разпределен ботнет, който носи собствените си тегла и пуска inference директно върху заразения хардуер. Докладът е публикуван на сайта на Anthropic и веднага влезе в новините по света.
Важното уточнение е в самия текст: такова нещо няма в природата. „Все още не разполагаме с пълен rogue replicator“, пишат изследователите. Това е тест на способности в контролирана среда, а не открита атака.
Какво точно са направили в лабораторията
Екипът е купил 15 небрандирани Android TV кутии по около 55 долара (приблизително €50 на брой, цената е американска) и ги е вързал в клъстер, който върти модела Gemma4-26B-A4B с разпределен inference. Резултатът е 0,39 токена в секунда — скорост, при която един отговор се чака минути, но все пак работи без дата център и без графични ускорители.
Тестваните устройства са били с отворен и неаутентикиран ADB достъп, тоест нарочно оставени уязвими. Това е и основната критика към доклада: The Register отбелязва, че възлите са били „custom-built за проекта и умишлено оставени отворени за атака“.
 Снимка: Anthropic
Кои модели се справят и докъде
Anthropic е проверила модели с отворени тегла от Alibaba, Google, Meta, Nous Research и Zhipu AI. Основните числа:
- Qwen3.5-9B е успял да вдигне inference на 8 от 9 вида хардуер, включително на съвсем евтини потребителски устройства.
- Процентът на успешните опити расте от 45% в първите поколения до 61–84% в по-късните.
- Пълната настройка отнема 28–51 часа за Qwen3.5-9B и 71–150 часа за Gemma4-26B-A4B.
- GLM-5.2 е единственият модел, завършил цялата верига от край до край: разпространил е Llama3.1-8B до 8 от 8 възела в 4 от 5 опита.
Оттам идва и прогнозата. Според Anthropic модели с 30 милиарда параметъра и по-малко вече се справят с повечето отделни стъпки, а историческият темп на подобрение (измерен чрез ECI, с ръст от около 13,7 точки годишно и R² 0,95) ги извежда до нужното ниво до края на 2026 г.
За мащаба: при ботнет от 2 милиона устройства изследователите сметнаха място за около 133 000 реплики с теоретична сумарна производителност около 80 000 токена в секунда.
Защо умните уреди са първата цел
„Домашните и малките бизнес IoT устройства може да са първата цел за такива атаки, защото са свързани с интернет и исторически са имали минимална защита“, цитира Джоу и Фрийман Al Jazeera.
Разликата с познатите червеи е в адаптивността. Роман Ямполски от Университета в Луисвил го формулира така: компютърните червеи не са новост, но AI червей може да прави нещо, което обикновеният малуер не може — да разсъждава за непознато устройство, да сменя подхода, когато се провали, и да продължи да се разпространява без човек на кормилото.
Че евтиният Android хардуер е уязвим, вече го видяхме и в реалния свят — спомнете си фабрично вградения код в телефони с MediaTek, който превръщаше устройствата в резидентни прокси.
Как се защитаваме
Anthropic предлага четири посоки, и те звучат по-скоро скучно практично, отколкото апокалиптично:
- Мрежов мониторинг при доставчиците. Прехвърлянето на модел е няколко гигабайта, а разпределеният inference значи постоянен трафик между устройства, които нормално не си говорят — това се вижда в flow статистиката.
- Карантина. При Mirai изолирането на заразени абонати е довело до 92% изчистване в рамките на 14 дни.
- Производствени стандарти. Фабрични пароли по подразбиране вече са незаконни във Великобритания, а базовото укрепване на устройствата върши работа срещу цялата категория.
- Honeypots. Устройства-примамки, които да покажат как точно се държи такъв репликатор.
Самият доклад признава и обратната страна на теглата: голям трафик означава по-лесно засичане, а при време за удвояване, измерено в дни, един AI червей е много по-бавен от Mirai, който се удвояваше за час.
Заключение
Разчетете доклада за каквото е — прогноза за способности, а не сигнал за инцидент. Anthropic има интерес да говори за рискове от AI, но числата в изследването са конкретни и проверими, а изводът за домашния рутер и телевизора е същият, който важеше и преди: сменете паролите по подразбиране, изключете ненужния отдалечен достъп и не оставяйте ADB отворен. Компанията и преди е публикувала наблюдения за злоупотреби със собствените си модели, така че следващите месеци ще покажат дали прогнозата за края на 2026 г. ще се сбъдне.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google