Евтини Android телефони стават резидентни прокси
Телефонът е нов, кутията е разпечатана току-що, а зловредният код вече е вътре. Изследователите на Bitdefender публикуваха на 8 октомври анализ на кампания, която наричат Midnight Mimosa — системен компонент, вграден направо във фърмуера на евтини Android телефони с чипове на MediaTek. Освен че върти невидими реклами, кодът записва устройството като резидентен прокси възел, през който чужд трафик излиза в интернет от вашата домашна връзка. Засегнати устройства са засечени в над 150 държави.
Какво точно прави кодът
Откритието идва от поведенческия анализ на Bitdefender (App Anomaly Detection), а не от класическо сканиране по подписи. Системата е сигнализирала за пакет с име com.android.system.lite, който се представя за част от платформата, но се държи като нищо друго в Android: сам си включва достъп до Accessibility и до нотификациите и мълчаливо инсталира и трие приложения, които нямат нищо общо с него.
Срещат се и вариантите com.android.sys.prot, com.android.sys.gmsprot и com.android.sys.bcprot. Всички те са подписани с платформения ключ и живеят в системния дял — тоест имат права на ниво операционна система.
Това е и най-неприятната част. Компонентът не е приложение, което сте инсталирали по погрешка, и не може да бъде махнат по нормалния път. Нямате бутон „Деинсталирай“; в най-добрия случай можете да го спрете, докато следващото обновление на фърмуера не го върне. Bitdefender го казва без заобикалки: решението е в ръцете на производителите и на търговските платформи, които продават този фърмуер.
Прокси модулът: трафик на непознати през вашия рутер
Основният компонент работи като „enabler“ — дърпа конфигурация от сървър (api.weatherlive[.]world, с AES и HmacMD5 криптиране) и сваля полезния товар от CDN, маскиран като .png файлове. Един от свалените пакети, com.mobile.applock.en с етикет „Locket“, носи библиотеката EnLoaderLib 1.0.6 и върши точно прокси работата.
Модулът се свързва по суров TCP на порт 6000 към домейни като 0aa0cf0637d66c0d[.]com и v46wd6uramzkmeeo[.]in, получава списък с цели и започва да препредава трафик в двете посоки. С други думи, телефонът в джоба ви става изходна точка за заявки на хора, които искат да изглеждат като обикновен домашен абонат — защото точно това е и стойността на резидентните прокси сървъри на черния пазар.
Другата схема е по-банална, но също доходна: невидими рекламни прозорци се наслагват върху легитимни приложения и генерират кликове, които никой не е правил. Паралелно Bitdefender е открил и 13 приложения в Google Play с същите рекламни маркери — сред тях com.go.weather.mot, com.cool.weather.yl, com.dl.guard.lock и com.audify.editor.pro, разпространявани от поне два разработчески профила и подписани с 13 различни сертификата.
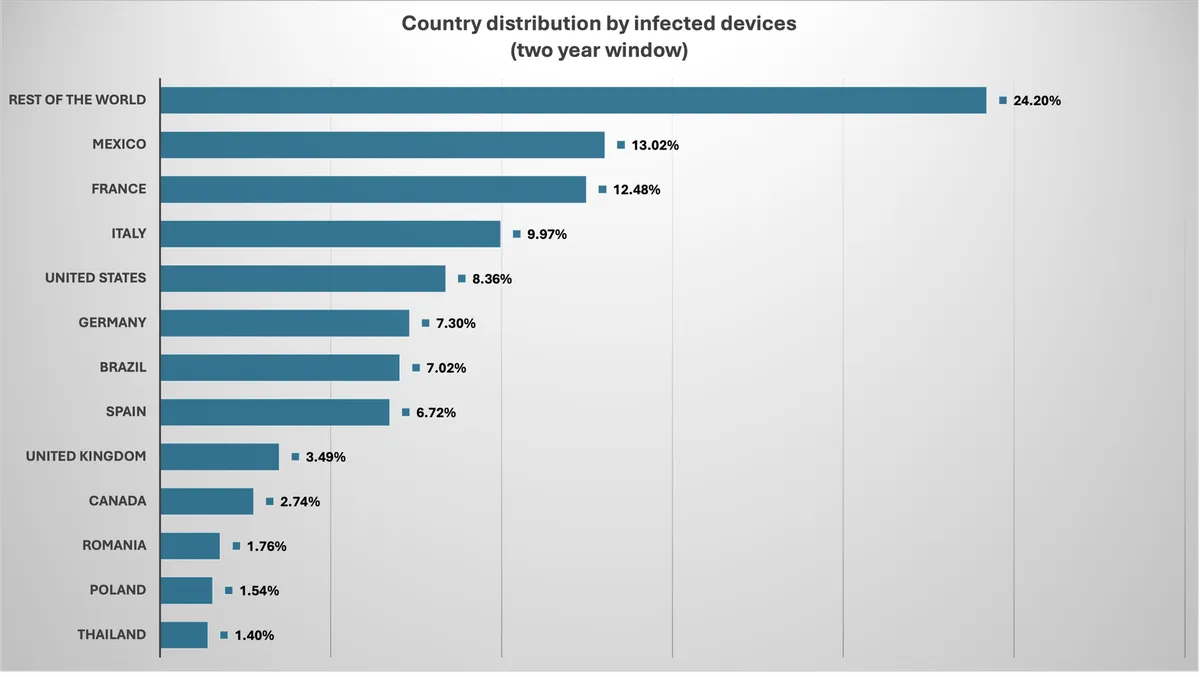 Снимка: Bitdefender Labs
Кои устройства и къде
Най-много заразени устройства са засечени в Мексико, следват Франция, Италия, САЩ, Германия, Бразилия и Испания. Това разпределение подсказва, че каналът не е една държава или един оператор, а международните онлайн пазари, където се продават безименни телефони.
В списъка влизат както фалшификати, имитиращи флагмани — устройства, продавани като „S25 Ultra“, „S24 Ultra“ и „i17 Pro Max“ — така и реални евтини марки: Doogee S200 X и Cubot KINGKONG X. Част от засечените build-ове са ODM сглобки с имена на дъната от типа k62v1_64_bsp, а метаданните показват дати на компилация още от април 2024 г. Подписът на един от компонентите сочи към Shenzhen Zediel Co., Ltd, но какво е участието на фирмата остава неясно.
Кампанията не е първа от своя род. The Hacker News припомня февруарския случай Keenadu — backdoor на ниво фърмуер в таблети, пак за рекламни измами.
Какво можете да направите
Истинската защита тук е при покупката, не след нея. Engadget обобщава минимума, под който не си струва да слизате при евтин телефон: AMOLED екран от поне 5,6 инча с яркост около 1000 нита, 6 GB RAM (8 GB, ако играете), 128 GB памет, батерия от 4500 mAh нагоре, NFC — и, най-важното за нашата тема, реален ангажимент за софтуерни и защитни обновления. Изданието дава и алтернатива: обновен Pixel 8a за малко над 300 US долара — в Европа обновени бройки започват от около 220–240 € — вместо безименно устройство на същата цена.
Ако телефонът е купуван от онлайн пазар, няма име на производител и носи модел като „S25 Ultra“ на цена от 60–80 €, приемете го за компрометиран. Фабрично вграден системен компонент не се чисти с нулиране до фабрични настройки — то връща точно състоянието, в което кодът е работил.
Практичните стъпки: проверете дали производителят изобщо публикува график за обновления (както Samsung прави за One UI 9 и Galaxy S24), купувайте от търговец с гаранция за произход и внимавайте с устройства без Play Protect сертификация. При вече купен телефон единствените опции са връщане към търговеца или чист ROM, ако моделът е поддържан — LineageOS 24 например подменя целия системен дял, но списъкът с поддържани устройства не включва безименни ODM сглобки.
Заключение
Midnight Mimosa е напомняне, че при телефоните цената се плаща някъде. Когато устройство с екран, камера и 5G модем струва колкото две зареждания на колата, маржът често идва от това, което е предварително инсталирано. Bitdefender е публикувал пълните индикатори за компрометиране, но за собственика на такъв телефон ситуацията е проста и неприятна: кодът е под операционната система и не е негов за махане.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google