Apple Reference Image: криптографски подпис за снимките
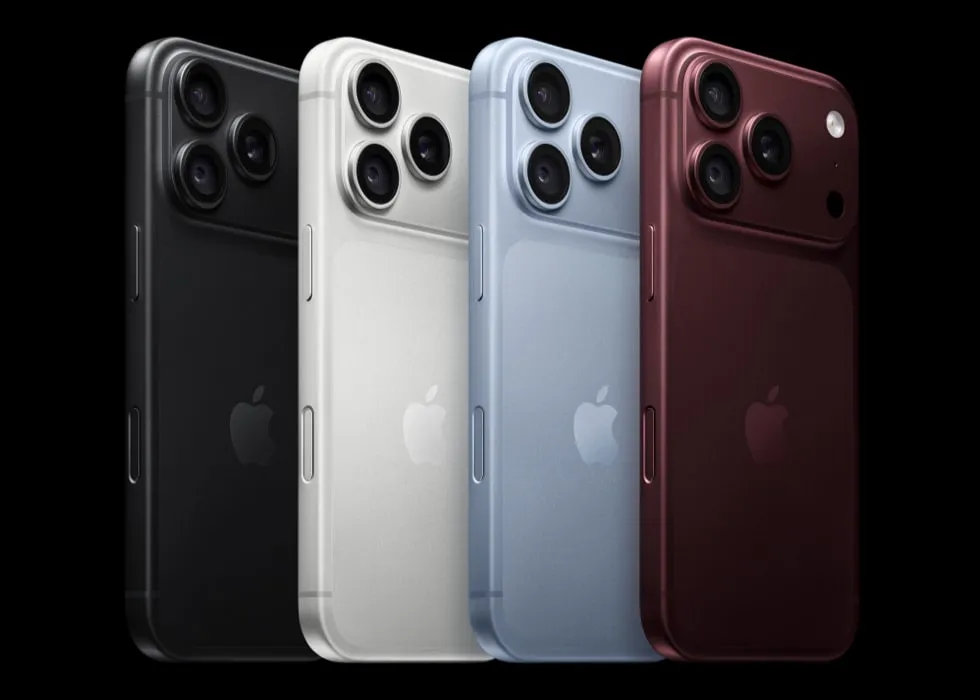
Apple публикува на 15 септември техническото описание на Apple Reference Image — функцията в iPhone 18 Pro и iPhone 18 Pro Max, която трябва да докаже, че една снимка наистина е излязла от камерата, а не от генеративен модел. Механизмът е по-сложен от обикновен воден знак в метаданните: сензорът подписва пикселите още преди софтуерът да ги е видял, а проверката минава през Private Cloud Compute. Функцията е по избор, работи само с основната камера и тръгва заедно с телефоните на 18 септември.

Подписът тръгва от самия сензор
Ключовото решение е къде започва веригата на доверие. По описанието, цитирано от 9to5Mac, всеки сензор си генерира двойка ключове още по време на производството. Частният ключ никога не напуска сензора и подписва данните от всяко заснемане в този режим — преди обработката на изображението, преди шумопотискането, преди каквото и да е докосване от операционната система.
Firmware-ът на сензора не позволява подписаните данни да бъдат подменени. Отделно Secure Enclave подписва съпътстващите метаданни. Резултатът Apple нарича „сигурен цифров негатив“: суровите пиксели плюс подписани метаданни и времеви печати, които се пазят на устройството успоредно с обикновената снимка, която можете да редактирате както винаги.
Времевият прозорец се затваря от двете страни
Вместо един час на заснемане системата взима криптографски удостоверени времеви печати преди и след кадъра. Така се получава долна и горна граница — проверим интервал, в който снимката задължително е направена. Това затваря класическа вратичка: часовникът на устройството може да се лъже, независим времеви токен — не.
„Проявяването“ става в облака
Негативът сам по себе си не е гледаема снимка. Когато решите да проверите даден кадър, данните отиват в Private Cloud Compute, където се проявяват в защитена среда. Там се сверяват подписът на сензора, подписът на метаданните и двата времеви печата, след което системата връща оценка на достоверността. Готовото референтно изображение се вижда в Снимки до оригинала — MacRumors описва сравнението точно като поглед към негатив и към отпечатъка от него.
Ако бъде засечена измама, Apple може да отмени отделна снимка или целия сензор — и всичко, което той е подписал.
Пост-квантова криптография и три изисквания
Apple ползва комбинация от класическа и пост-квантова криптография, за да останат подписите проверими и когато квантовите компютри пораснат. Компанията твърди, че това е „единствената система за произход на изображения с квантово устойчива защита“ — формулировка, която засега никой конкурент не оспорва публично.
Рамката стъпва на три изисквания: семантична автентичност, устойчивост при компрометиране и запазване на поверителността. Третото е по-интересно, отколкото звучи. Системата съзнателно не дава публични идентификатори на фотографа и не позволява на външен наблюдател да свърже две снимки като направени от един и същ апарат. За фоторепортер в зона на конфликт това е разликата между доказателство и мишена. Самото изображение остава поверително, включително спрямо Apple.
Защо не просто C2PA
Индустриалният стандарт C2PA „помага за проблема, но остава уязвим за компрометиране в точки от веригата на редактиране“, отбелязва Apple — и затова прави свое решение отдолу нагоре, от хардуера.
Google върви по другия път. От Pixel 10 насам Content Credentials по C2PA се вграждат във всяка снимка от Pixel Camera по подразбиране, с ключове в чипа Titan M2 и отделен сертификат за всеки кадър — Assurance Level 2, най-високото ниво в програмата за съответствие на C2PA. Накратко: Google подписва всичко и залага на общ стандарт, Apple подписва по избор, но държи цялата верига при себе си.
Къде няма да работи
Тук идва уловката. Заснемането на референтни изображения няма да е достъпно в Европейския съюз при старта, а в Китай функцията изобщо не тръгва заради регулаторни изисквания. Проявяването и разглеждането обаче работят навсякъде на iOS 27, iPadOS 27 и macOS 27 — тоест от обновения си iPhone ще можете да проверявате чужди снимки, но не и да правите свои. Това е поредното европейско изключение след Siri AI.
Apple отваря и API в трите операционни системи, за да могат приложения на трети страни да показват референтните изображения. Отделно до края на 2026 г. с ъпдейт идва поддръжка на стандарта SynthID за разпознаване на съдържание, генерирано или редактирано с AI.
Какво остава
Reference Image не е детектор на фалшификати — той не гледа снимката и не преценява дали е истинска. Прави обратното: доказва, че конкретен кадър е излязъл от конкретен сензор в конкретен времеви прозорец. Всичко без такъв подпис просто остава недоказано, което в свят с евтини генератори на изображения е достатъчно полезна разлика.
Големият въпрос е дали редакции, съдилища и социални мрежи ще изградят работни процеси около него — и дали Apple ще намери начин да пусне заснемането и в ЕС. Дотогава най-осезаемата новост в тези телефони остава променливата бленда.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google