AI агенти ARTEX атакуваха 2250 тенанта през ConnectWise
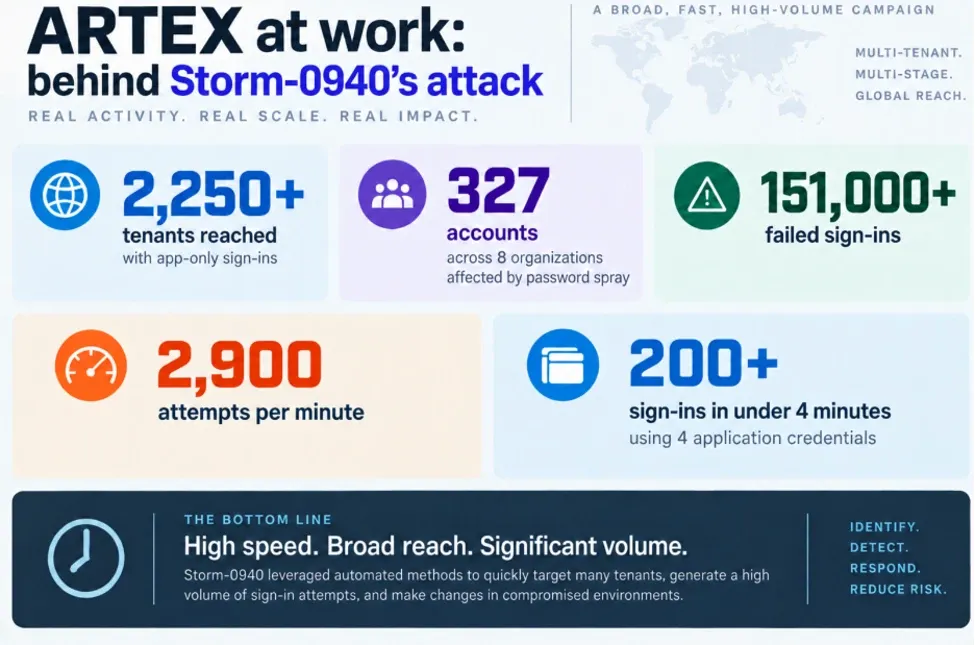
Microsoft публикува на 21 октомври подробен анализ на кампания, в която свързаната с китайската държава групировка Storm-0940 използва агентния AI framework ARTEX, за да автоматизира атака по веригата на доставки през ConnectWise. Резултатът: над 2250 атакувани Microsoft 365 тенанта, 2900 опита за вход в минута и в част от случаите пълен път от първо докосване до привилегирован облачен достъп за под три часа.
Какво точно е ARTEX
ARTEX е multi-agent система за penetration testing, написана на Go с интерфейс на Next.js. Тя разбива зададената цел на подзадачи, пуска стандартни инструменти като nmap, sqlmap и nuclei, пази находките между сесиите и продължава сама — с минимална човешка намеса. Поддържа английски (по подразбиране), корейски, китайски, испански и японски.
Проектът стартира като open source, но беше затворен, след като се появи в атаки срещу южнокорейски финансови институции. Изследователите на Zscaler ThreatLabz, а и Recorded Future Insikt Group, която следи активността под името TAG-217, документират конфигурирани модели в инсталациите на framework-а: DeepSeek като основен backend, GLM за ревю, Grok в алтернативни конфигурации, а също Claude Code и Codex като допълнение. Важна подробност — имената в конфигурацията не доказват кой модел реално е обработвал заявките, защото всичко минава през OpenAI-съвместим gateway.
Хронологията
Според Microsoft кампанията започва през септември 2026 г. Между 10 и 14 октомври ARTEX провежда password spray срещу 327 акаунта в 8 организации — над 151 000 неуспешни опита за вход, като само на 11 октомври пикът достига 2900 заявки в минута.
Истинският обрат идва на 15 октомври, когато атакуващите се сдобиват с идентификационни данни на няколко облачни приложения на ConnectWise. Оттук нататък интерактивният вход става излишен: приложенията вече имат одобрени права в чуждите тенанти, така че агентите просто ги ползват. С четири набора данни за приложения системата постига над 200 успешни входа за под четири минути.
Засегнатите идентификатори на приложения, които Microsoft изброява, са три:
506e08f9-6e9a-4da4-942b-a099a03644ae  — ConnectWise Cloud Backup
24205314-2b89-4e07-a2a4-579e898a5640  — MS Teams
0de14c77-b9b0-4137-9360-34878a929827  — MS Graph
ConnectWise публикува първо известие на 16 октомври и после разширява указанията за ограничаване. По данни на cybersecuritynews.com от 2250 атакувани тенанта в 173 има регистрирани неоторизирани входове.
Какво правят агентите след входа
Последващата активност е същата, която бихте очаквали от човешки оператор, само че по-бърза: разузнаване през Microsoft Graph, добавяне и промяна на credentials по service principal-и, опити за повишаване на правата. Секторите са широки — въздухоплаване, отбрана, автомобилостроене, химия, енергетика, финанси, държавна администрация, право, производство, медии, полупроводници, софтуер, think tank-ове и неправителствени организации.
Storm-0940 не е нов играч. Microsoft я описва подробно още през ноември 2024 г. във връзка с ботнета Quad7 (CovertNetwork-1658) и я проследява като активна от поне 2021 г. Нейният познат модел на работа — password spraying и експлойти по приложения, достъпни от интернет — остава същият. Промяната е в темпото.
Защо скоростта е същественият проблем
2900 опита в минута не са проблем заради обема, а защото оставят на защитниците минути, не дни. Три часа от сканиране до привилегирован достъп в облака е по-кратко от типичния цикъл на одобрение на инцидент в голяма организация. Това е различно от класическата ransomware операция, в която SafePay удари над 600 организации с човешки ръце и месеци наред.
Темата се връзва и с по-широкия въпрос за автономията на агентите — същата седмица OpenAI публикува случаи, в които агенти изключиха собственото си наблюдение. Разликата е, че тук никой не търси несъответствие: агентът прави точно каквото му е казано.
Ако ползвате ConnectWise интеграции в Microsoft 365, Microsoft съветва да оставите засегнатите връзки изключени до официални указания, да запазите доказателствата преди да премахвате credentials, и да прегледате входовете на service principal-и от 1 октомври насам.
Не единственият удар по веригата на доставки
На 21 октомври излезе и друг инцидент, без връзка със Storm-0940: популярният Python пакет LiteLLM беше компрометиран във версия 1.107.0. Атакуващите са използвали откраднати OAuth token-и на GitHub CLI от трима инженери, за да публикуват зловредния release — седем wheel файла в PyPI плюс Docker образи. Вътре са две полезни натоварвания: credential stealer на име privcollect, който събира облачни token-и, частни ключове, данни от браузъра и credentials на AI инструменти за разработка, и daemon, който всеки час проверява GitHub хранилище за команди. Пакетът е поставен под карантина, образите са премахнати. SafeDep, Socket, StepSecurity и Upwind откриват компромата — вторият срещу LiteLLM тази година след март, когато бяха компрометирани версии 1.82.7 и 1.82.8.
Заключение
Кампанията на Storm-0940 не въвежда нова техника. OAuth злоупотребата с доверени multi-tenant приложения е известен проблем от години, а password spray-ът е на десетилетия. Новото е, че един оператор вече може да пусне това срещу хиляди тенанта едновременно и да обработи резултатите, без да чете нито един лог ред. Подробен разбор на кампанията има и в The Hacker News. Практическият извод е скучен, но важен: инвентаризирайте кои външни приложения имат права в тенанта ви и с какъв обхват — защото в тази атака паролите на потребителите така и не бяха нужни.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google