Cisco закърпи zero-day, който рестартира ASA и FTD
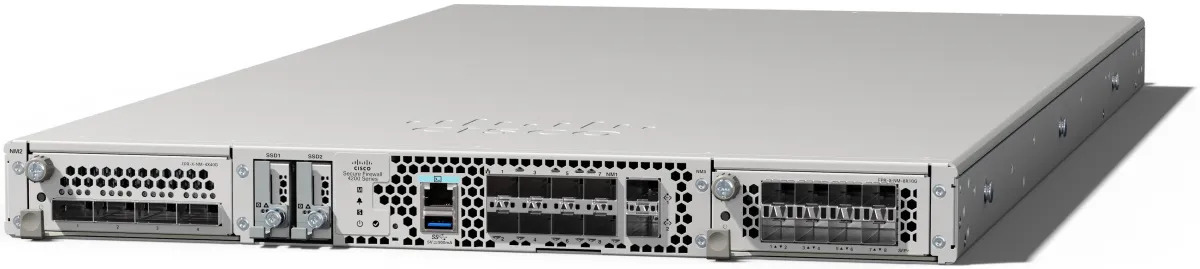
Cisco пусна кръпки за CVE-2026-76418 — дупка в Remote Access SSL VPN услугата на Secure Firewall ASA и Secure Firewall Threat Defense (FTD), която позволява на неоторизиран атакуващ от интернет да накара устройството да се рестартира. Официалният бюлетин излезе на 28 октомври 2026 г. с оценка 8.6 по CVSS 3.1 и уточнението, че Cisco PSIRT е открил активна експлоатация още през октомври.
Атаката не изисква нито потребителско име, нито парола. Достатъчно е специално съставена заявка при свързване към SSL VPN — и защитната стена пада.
Какво точно не работи
Проблемът е от логически грешки (CWE-690) при обработката на вторична автентикация, конфигурирана на ниво tunnel group. Когато такава настройка е налице, устройството не се справя с определена последователност и се презарежда — класически denial of service, без кражба на данни и без изпълнение на код.
Трите условия, при които сте уязвими, са едновременни:
- работи засегната версия на ASA или FTD;
- SSL VPN за отдалечен достъп е включен на поне един интерфейс (ключовата дума
webvpn); - на tunnel group (включително
DefaultWEBVPNGroup) е конфигурирана вторична автентикация.
Ако SSL VPN е изключен или никъде няма вторична автентикация, устройството не е засегнато. Няма и значение дали ползвате локална база, RADIUS или LDAP — проблемът е в самата логика на обработката.
 Снимка: Cisco
Кои версии и до кои да обновите
Cisco изрично казва, че няма workaround. Единственото истинско решение е обновяване. Засегнати са ASA от 9.16 до 9.24 и FTD от 7.0 до 10.1:
ASA 9.16 и по-стари -> 9.16.4.104
ASA 9.18            -> 9.18.4.96
ASA 9.20            -> 9.20.4.50
ASA 9.22            -> 9.22.3.200
ASA 9.23            -> 9.23.1.48
ASA 9.24            -> 9.24.1.27 или 9.24.10.1

FTD 7.0 и по-стари  -> 7.0.11
FTD 7.2             -> 7.2.13
FTD 7.4             -> 7.4.9
FTD 7.6             -> 7.6.7
FTD 7.7             -> 7.7.14
FTD 10.0            -> 10.0.3
FTD 10.1            -> 10.1.1
Облачните продукти на Cisco остават извън обхвата: Cloud-delivered Firewall (CDFW), cloud-delivered Firewall Management Center, Secure Access и Secure FMC Software не са засегнати. Същото важи за IOS, IOS XE и Meraki.
Като временна мярка Cisco описва изключване на вторичната автентикация или на tunnel group list. Компанията посочва, че мярката е тествана успешно, но съветва да не я прилагате, преди да прецените приложимостта и ефекта ѝ във вашата среда — така сваляте нивото на защита на самия VPN. Обновяването е по-добрият ход.
Защо е сериозно, въпреки че е „само“ DoS
Устройство, което се рестартира при произволна заявка от интернет, на практика означава, че някой отвън може да изключи отдалечения достъп на цяла организация, когато си поиска. За фирми, които държат целия си remote access на един чифт ASA, това е спиране на работата.
Мащабът също има значение. По данни на Shadowserver, цитирани от BleepingComputer, над 51 000 устройства с Cisco ASA SSL VPN са достъпни директно от интернет. Колко от тях имат включена вторична автентикация, не се знае, но дори малък процент е сериозно число.
Cisco е научила за атаките през случай в TAC — тоест клиент е подал сигнал за необясними рестарти, преди някой да заподозре уязвимост. Производителят не публикува индикатори за компрометиране, нито посочва кой стои зад атаките или колко организации са ударени.
Втори zero-day в същата услуга от август
Това е вторият zero-day в SSL VPN услугата на Cisco от август насам. Тогава беше CVE-2026-20349 — също неоторизиран DoS, но през обработката на HTTP заявки, по различен път в кода. Дали зад двата стои един и същ атакуващ, SecurityWeek отбелязва, че не е ясно.
Контекстът е още по-неприятен, ако се върнете една година назад: CVE-2025-20333 и CVE-2025-20362 от септември 2025 г. бяха използвани в кампания с имплант в самия firmware, а преди тях бяха CVE-2024-20353 и CVE-2024-20359. The Hacker News напомня, че от ноември 2021 г. CISA е вкарала 101 уязвимости на Cisco в каталога на активно експлоатираните — същият каталог, в който наскоро влезе и Node2Shell със срок до 10 ноември.
Устройствата на ръба на мрежата отдавна са предпочитана цел — те гледат към интернет, рядко имат EDR агент и често се обновяват по веднъж на година. Същата логика стои и зад кампании като мрежата Silent Train на Volt Typhoon, която крие zero-day атаки зад компрометирани периферни устройства.
Какво да направите сега
Ако управлявате ASA или FTD, проверете две неща още днес: дали SSL VPN е активен и дали някъде имате вторична автентикация на tunnel group. При положителен отговор и на двете сте в обхвата и ви трябва кръпка, не заобиколно решение.
Полезно е и да прегледате логовете за необясними презареждания през последните седмици — точно така е открита уязвимостта. Рестарт без ясна причина на устройство с публичен SSL VPN вече не е „просто бъг“, а напълно вероятен опит за атака.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google