Два 0-day в Citrix NetScaler под активна атака
Две уязвимости за отдалечено изпълнение на код в Citrix NetScaler ADC и NetScaler Gateway се експлоатират активно, без да има наличен пач. Фирмата за офанзивна сигурност watchTowr съобщи за тях на 26 септември, а на следващия ден потвърди, че става дума за истински zero-day пробиви, забелязани по време на форензични разследвания. Citrix все още не е публикувала нито бюлетин, нито CVE идентификатори, нито засегнати билдове — The Hacker News описва положението като „и двете са RCE, и двете непоправени, експлоатирани преди да съществува поправка“.
Какво се знае и какво не
Знае се малко, и това е основният проблем. watchTowr заяви, че е проверила информацията с „авторитетни източници“ и че уязвимостите не са свързани с CVE-2026-19490 — критичното заобикаляне на автентикацията, което Citrix закърпи на 19 август. Няма публикувани индикатори за компрометиране, няма официален workaround и няма списък с уязвими конфигурации.
Според Cyber Kendra комуникация и поправки от Citrix се очакват в началото на следващата седмица, тоест в последните дни на септември. Дотогава защитниците на практика работят на сляпо: не могат да проверят дали са уязвими, нито дали вече са пробити.
Отделен въпрос без отговор е дали устройствата на августовските билдове са засегнати. Citrix не е казала това, а то е точно въпросът, който всеки администратор си задава.
Изключване вместо чакане
Реакцията в общността беше рязка. Администратори в r/Citrix съобщават, че техните доставчици на ИТ услуги са ги посъветвали да изключат NetScaler устройствата напълно, вместо да чакат пач. Част от тях са получили указанието през CERT/CSIRT екипи, свързани с нидерландския NCSC; други не са получили нищо.
Практическите препоръки, които циркулират, са познатият набор от аварийни мерки:
- блокиране на достъпа от интернет или ограничаване до доверени IP адреси;
- изключване на DTLS;
- сваляне на management интерфейса от публичната мрежа;
- пълно спиране на устройството, ако бизнесът го позволява.
Ако имате съмнение за компромет, указанията на Citrix за реакция при инцидент са да запазите доказателствата преди всичко останало — snapshot на VPX, логове, technical support bundle — след това да изолирате устройството от мрежата, да смените паролите на всички сервизни акаунти и потребителски креденшъли и да отзовете сертификатите и частните ключове.
Рестартиране или ъпгрейд на място изтрива следите от атаката. Ако устройството ви е било изложено, направете snapshot и support bundle преди каквото и да е друго действие.
Сценарият напомня на молбата на Kiteworks клиентите да изключат сървърите си за шест часа само дни по-рано — когато няма пач, единствената надеждна мярка е устройството да не работи.
Контекстът: август вече беше тежък
Августовският бюлетин CTX696939 покри два проблема. CVE-2026-19490 е заобикаляне на автентикацията по алтернативен път при Gateway и AAA конфигурации, с оценка 9,3 по CVSS v4.0. CVE-2026-19489 е memory overflow, който води до непредсказуемо поведение или отказ на услугата, и засяга инсталации със включен SIP ALG при Large Scale NAT — оценката му е 8,8.
Поправените билдове са 14.1-73.32 и по-нови (съответно 14.1-73.32 FIPS за FIPS варианта), както и 13.1-63.21 и по-нови за линията 13.1, а за FIPS и NDcPP вариантите на 13.1 — 13.1-37.277 и по-нови. Workaround няма.
CVE-2026-19490 влезе в каталога на активно експлоатираните уязвимости на CISA на 9 септември, около три седмици след излизането на пача. По данни на Shadowserver към онзи момент над 22 000 NetScaler ADC инстанции и около 1700 Gateway инстанции са били достъпни от интернет. Гранични устройства с такава експозиция са класическа цел — същата логика важи и за атаките срещу SharePoint, MikroTik и Adobe Commerce.
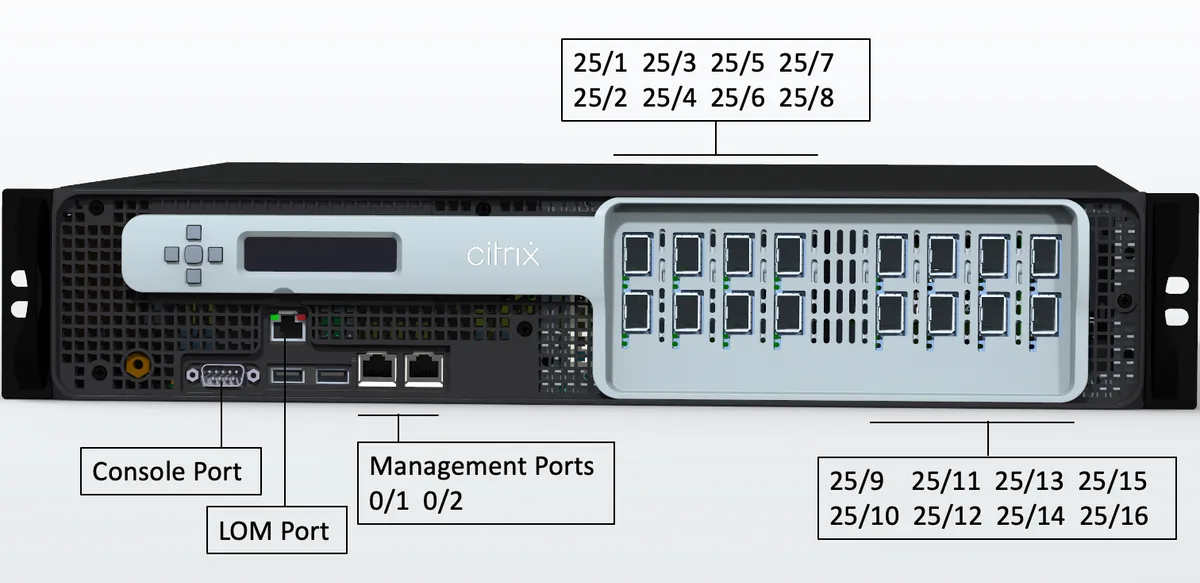 Снимка: NetScaler Product Documentation
Междувременно: AMD драйвър като отварачка за ядрото
Същият уикенд се появи и друг случай, който напомня за основите. Изследователи от Ontinue, Arctic Wolf Labs и BlueTeamCoolTeam описаха Lunex Stealer (познат и като Psychedelic Stealer) — малуер, който използва техниката BYOVD: носи си собствен уязвим драйвер.
Конкретно става дума за PDFWKRNL.sys от AMD Radeon Software и уязвимостта CVE-2023-20598, чрез която малуерът вдига правата си до ядрото и изключва мониторинга на сигурността. Оттам краде креденшъли от седем браузъра на базата на Chromium — Chrome, Edge, Brave, Yandex, Opera, Opera GX и Vivaldi — плюс данни от портфейли като Bitcoin Core, Exodus, Electrum, MetaMask и SafePal. Постоянният достъп се държи през Native Messaging Host на PowerShell. Основните жертви са украинскоговорящи потребители, а първите документирани следи са от юни 2026 г. Подробностите са в материала на The Hacker News.
Заключение
За NetScaler няма какво да закърпите днес — има какво да ограничите. Ако устройството ви е на публичен адрес и обслужва Gateway или AAA виртуален сървър, сведете достъпа до минимум, изключете management интерфейса от интернет и подгответе план за смяна на креденшъли и сертификати. Следете бюлетините на Citrix в началото на седмицата от 28 септември и не приемайте августовските билдове за безопасни, докато производителят не каже изрично обратното.
А случаят с Lunex Stealer е напомняне, че уязвимост от 2023 г. в графичен драйвер все още върши работа на атакуващите. Ако имате правила за блокиране на уязвими драйвери, сега е моментът да проверите дали PDFWKRNL.sys е в списъка.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google