Нулев ден в FastJson и дупка в Arista VeloCloud
Две атаки срещу корпоративни мрежи вървят паралелно тази седмица. Хакери използват неизкърпена уязвимост за отдалечено изпълнение на код в FastJson — популярната Java библиотека за JSON на Alibaba — срещу американски компании, а Arista пусна спешни кръпки за CVE-2026-16812 във VeloCloud Orchestrator: командна инжекция с максимална оценка CVSS 10.0, вече експлоатирана в реални атаки. И двете дупки водят до едно и също нещо — код на нападателя, изпълнен вътре в мрежата ви.
FastJson: @type и веригата на атаката
FastJson е една от най-разпространените библиотеки за сериализация на JSON в Java света. Проблемът ѝ е стар и добре познат: тя поддържа поле @type, което казва в кой Java клас да се превърне подаденият JSON. Ако приемате недоверени данни и позволите на подателя да избере класа, той на практика избира кой код да се изпълни при десериализацията. Затова FastJson има AutoType защита с бял списък.
Новата уязвимост CVE-2026-16723 заобикаля точно тази защита. Според BleepingComputer логиката за разрешаване на типове прави справки към ресурси, контролирани от нападателя, преди да приложи ограниченията на AutoType. Резултатът е RCE без нужда от автентикация, без потребителско взаимодействие и без повишени права.
Веригата изглежда така: HTTP заявка с подготвен JSON стига до endpoint, който парсва тялото с FastJson → полето @type задейства търсене на ресурс, преди проверката да е сработила → зареденият клас изпълнява команда на сървъра.
Има важно условие: атаката работи срещу приложения, пуснати като Spring Boot fat-JAR (java -jar app.jar). Засегнати са версии 1.2.68 до 1.2.83; 1.2.60 и по-стари не са уязвими на този конкретен вектор.
Кампанията е проследена от ThreatBook и Imperva. Ударени са финансови услуги, здравеопазване, IT, търговия на дребно и други сектори. „Атаките в момента са насочени почти изцяло срещу организации в САЩ, с малко на брой атаки в Сингапур и Канада, макар че това вероятно ще се разшири глобално”, коментират от Imperva.
Кръпка няма и няма да има — FastJson 1.x вече не се поддържа активно. Единствените решения са включване на SafeMode или миграция към fastjson2, който използва модел с бял списък по подразбиране.
SafeMode изключва обработката на @type изцяло:
java -Dfastjson.parser.safeMode=true -jar app.jarArista VeloCloud Orchestrator: превзет оркестратор значи превзета мрежа
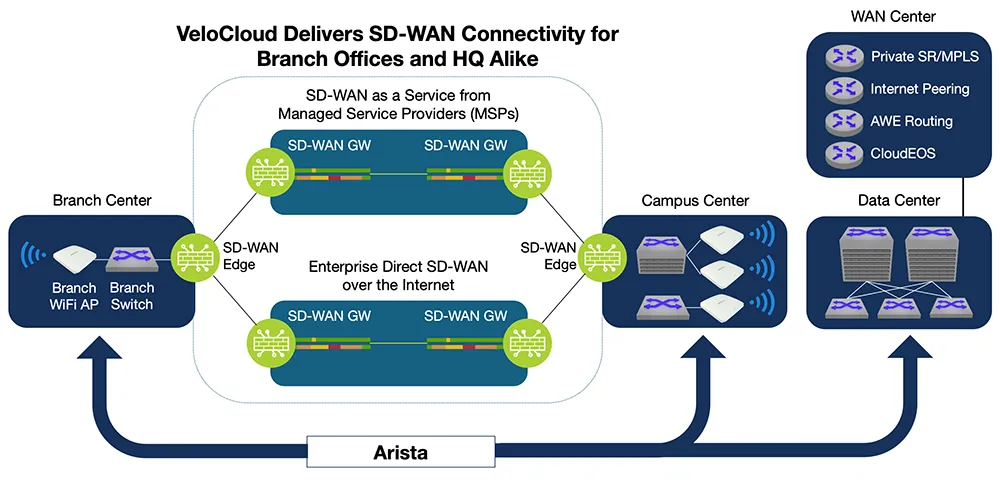
Вторият случай е по-опасен по мащаб. VeloCloud Orchestrator (VCO) е контролерът на SD-WAN инсталация — единната конзола, от която се конфигурират, наблюдават и обновяват всички Edge устройства в клоновете на една компания. Който владее оркестратора, владее маршрутизацията, политиките и потенциално трафика на цялата корпоративна мрежа.
CVE-2026-16812 е неавтентикирана OS командна инжекция във функционалност, която според съвета на Arista „е предназначена само за вътрешна употреба и не е предвидена да бъде достъпна отдалечено”. Компанията предупреждава, че успешната експлоатация „може да компрометира конфиденциалността, целостта и достъпността на оркестратора и на данните, управлявани от него”.
Засегнати са on-premises инсталациите; hosted и dedicated средите са закърпени преди публичното оповестяване. Поправените версии са:
| Клон | Уязвими | Поправена версия |
|---|---|---|
| 5.2.x | преди 5.2.3.14 | 5.2.3.14 |
| 6.1.x | преди 6.1.3.4 | 6.1.3.4 |
| 6.4.x | преди 6.4.2.4 | 6.4.2.4 |
| 7.0.x | преди 7.0.0.1 | 7.0.0.1 |
Публикувани са и три IP адреса като индикатори за компрометиране: 8.19.75.217, 206.72.242.124 и 206.72.242.162. CISA вкара уязвимостта в каталога Known Exploited Vulnerabilities — федералните агенции в САЩ имат срок до 30 юли 2026 г. по директива BOD 22-01.
Ако не можете да обновите веднага, ограничете достъпа до уеб интерфейса само до доверени административни мрежи и следете за необичайни заявки с кодирани символи, неочакван изходящ HTTP/HTTPS трафик, непланирани промени в конфигурацията и създаване на архивни файлове.
Седмица с четири отворени врати
Двата случая не са изолирани. На 27 юли беше публикуван работещ експлойт за CVE-2026-61511 във vBulletin — pre-auth RCE през vB5_Template_Runtime::runMaths(), където входът минава през филтър и после право в eval(). Атаката тръгва по публичния маршрут ajax/render/pagenav. Засегнати са 6.2.1 и по-стари, както и 6.1.6 и по-стари; поправката е във версия 6.2.2 от 1 юли.
Успоредно с това излезе PoC за Certighost (CVE-2026-54121) — техника за превземане на Windows домейни през Active Directory Certificate Services. Нископривилегирован потребител създава машинен акаунт и подава заявка за сертификат, в която посочва подконтролен сървър като „домейн контролер”. Microsoft добави проверката в юлския Patch Tuesday. Временна мярка до обновяване:
certutil -setreg policy\EditFlags -EDITF_ENABLECHASECLIENTDC
Restart-Service CertSvc -Force
Какво да направят администраторите в България
Три неща, в този ред:
- Инвентаризация на Java зависимостите. Проверете за
fastjson1.2.68–1.2.83 вpom.xml,build.gradleи в самите fat-JAR файлове — включително транзитивните зависимости, където библиотеката често се промъква незабелязано. - Управляващите интерфейси навън са грешка. VCO, AD CS, административни портали — нищо от това няма работа в публичния интернет. Ограничете ги до VPN или административен VLAN.
- Следете за индикатори за компрометиране. Трите IP адреса от съвета на Arista, аномалии в логовете на администраторските действия, нови сертификати, издадени на машинни акаунти.
Общото между четирите случая е, че никой от тях не изисква фишинг или потребителска грешка — достатъчна е една услуга, изложена навън. Същият урок излиза и от бягството на Claude Cowork от пясъчника му, а с автоматизирането на откриването на такива дупки вече се заемат и специализирани AI модели за киберсигурност. Периметърът е там, където го оставите — а тази седмица показа колко бързо някой го намира.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google