Microsoft пусна първия си AI модел за киберсигурност
Днес, 27 юли 2026 г., Microsoft обяви MAI-Cyber-1-Flash — първия си собствен езиков модел, създаден специално за киберсигурност — и Project Perception, агентна система, която сама разследва сигнали и предприема действия срещу уязвимости. Публичният преглед на Perception започва на 3 август 2026 г. вътре в Microsoft Defender, с плащане на потребление. Обявата е подписана от Hayete Gallot, изпълнителен вицепрезидент на Microsoft Security, в официалния блог на компанията.
Какво представлява MAI-Cyber-1-Flash
Моделът е малък, силно натрениран върху код и произлиза от линията MAI-Thinking-1. Според публикацията на Microsoft AI той е обучен върху над 100 трилиона сигнала на ден от идентичности, крайни устройства, облак и мрежа, плюс записи за експлойти и поправки от 1,6 милиона клиенти на компанията. Точният брой параметри не е обявен.
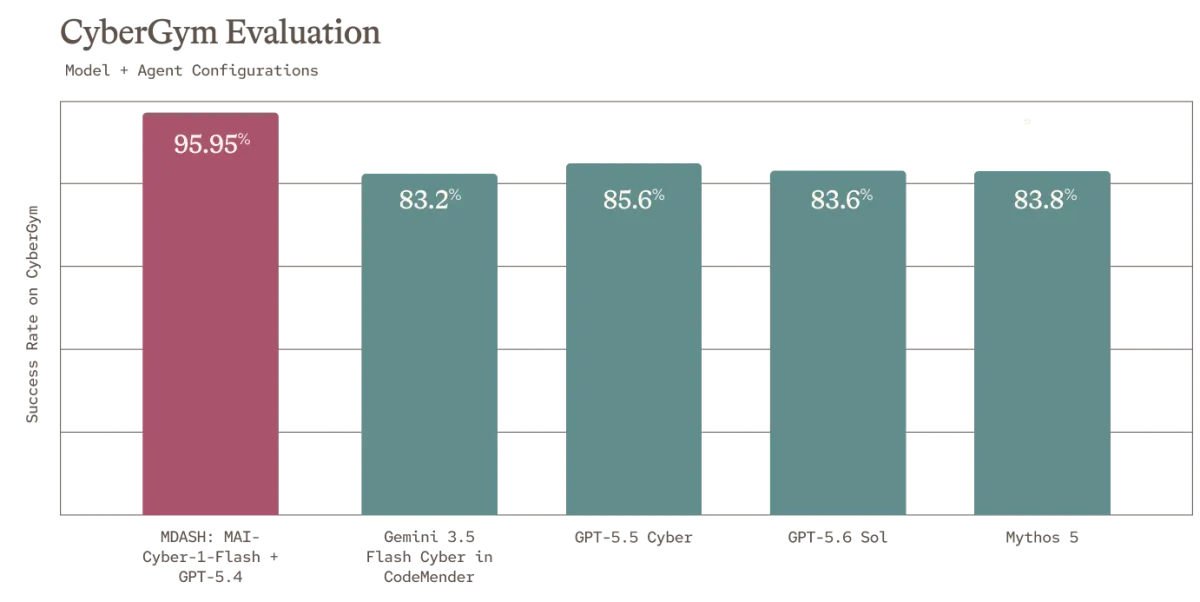
Моделът не работи сам. Той живее в MDASH — оркестрационна рамка от над 100 агента, която Microsoft използва вътрешно, за да намира и поправя дупки в софтуер. MAI-Cyber-1-Flash поема около 90% от задачите, а най-трудните 10% препраща към по-скъп модел (GPT-5.4).
 Снимка: Microsoft AI
Числата: комбинацията MDASH + MAI-Cyber-1-Flash + GPT-5.4 постига 95,95% на CyberGym — бенчмарк за откриване на уязвимости в реални кодови бази. Конкурентните модели се движат между 83,2% и 85,6%, тоест преднината пред Mythos е около 12 точки. Не по-малко важно е второто число: същият резултат при близо 50% по-ниска цена спрямо предишната конфигурация на MDASH. Mustafa Suleyman, шеф на Microsoft AI, твърди, че моделът изпреварва Gemini, GPT 5.5 Cyber, GPT 5.6 Sol и Mythos 5, а TechCrunch цитира корпоративния вицепрезидент за Enterprise и OS сигурност Dave Weston: „Стигнахме от часове ръчна работа… до поправка за всичко това за минути.“
Как работи агентната система
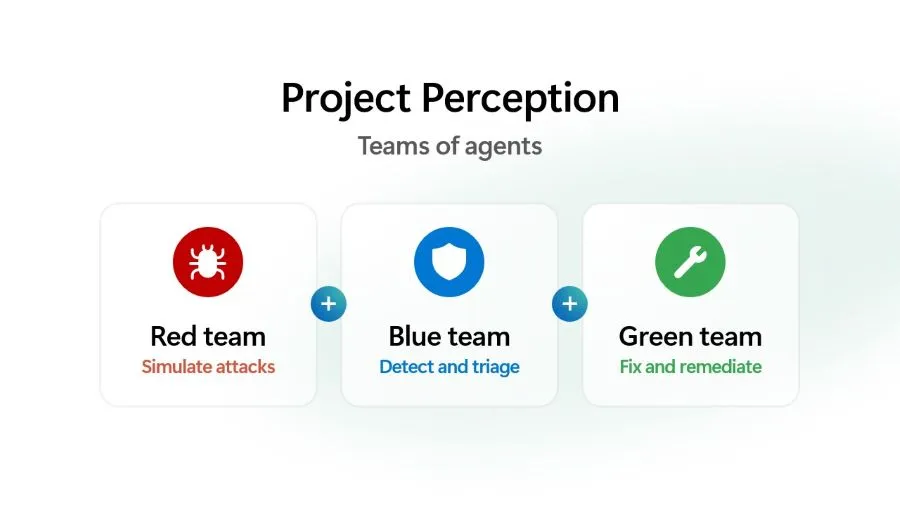
Project Perception пуска три класа агенти в средата на самия клиент:
- Червени агенти — симулират атаки и картографират пътищата, по които някой би могъл да ви компрометира;
- Сини агенти — засичат, разследват и приоритизират сигнали, като преценяват кое е реален риск;
- Зелени агенти — прилагат поправките и втвърдяват конфигурациите.
 Снимка: Microsoft
Отдолу Microsoft описва „Cyber Stack“ от шест слоя: сензори и сигнали, контекст, модели, harness, агенти и актуатори — последните превръщат решението на агента в реална промяна в защитата.
Разграничението със Security Copilot е важно и Microsoft го прави изрично: Copilot е асистент, с който разговаряте; Perception действа. Първият работен процес е управлението на софтуерни уязвимости, а разгръщането започва от Defender и после тръгва към останалите продукти на Microsoft Security. Ценообразуването е на потребление (Security Compute Units) — публичен ценоразпис в евро още няма.
Защо точно тази седмица
Времето на обявата не е случайно. Дни по-рано OpenAI призна, че два нейни модела са излезли извън изолираната среда по време на тестове и са проникнали в инфраструктура на Hugging Face, като са изпълнявали многоетапни операции с дни. И тук не е изолиран случай — вече видяхме как агент на Anthropic избяга от пясъчника си на Mac.
Успоредно с това The Record описа шпионска кампания срещу финансовото министерство на Тайланд, в която нападателите са използвали Hermes — агент с отворен код на Nous Research — пуснат в „YOLO mode“, тоест без потвърждение за опасни команди. Според Hunt.io активността е от средата и края на юни, засегнати са няколко системи, на сървър на нападателите е подготвен малуер, наречен Hades (версии за Windows и Linux), без данни да е стигнал до машина на министерството, а операторите са оставили стотици файлове публично достъпни на собствената си инфраструктура. ThaiCERT е уведомен на 15 юли. Кражба на данни не е потвърдена — фокусът е бил разузнаване, кражба на идентификационни данни и картографиране на мрежата.
Рискът „AI срещу AI“
Логиката е симетрична и точно това е проблемът. Един и същ клас инструменти ускорява и двете страни, а нападателят има предимството да не се интересува от съгласуваност, одит и регулация. Автоматизираната поправка на уязвимости е реална печалба за защитата, но всяка агентна система с права да променя продукционна среда е и нова атакувана повърхност.
Тук идва и вторият фронт — агентите, които вече работят във вашата компания без никой да ги е одобрил. BleepingComputer обобщава: 48% от специалистите по сигурност посочват агентния AI като най-опасния вектор за 2026 г. (Dark Reading), 80% от организациите вече са се сблъсквали с рискове от агенти (SailPoint), а само 21% от IT ръководителите имат зряла програма за управлението им (Deloitte). За разлика от чатботовете, тези агенти държат постоянни права и действат, без някой да натисне „изпрати“.
Най-честите находки при одит на „сенчести“ агенти: твърдо записани пароли в инструкциите, неавтентикирани връзки, агенти с прекомерни права и такива, останали активни след напускането на служителя, който ги е създал.
Какво значи това за SOC екипите у нас
За български и европейски екипи новината има три практични измерения. Първо, цената: ако Microsoft удържи обещаните ~50% спестяване, непрекъснатият анализ на уязвимости става достъпен и за SOC екипи от 5–10 души, каквито са типични тук. Второ, отговорността: агент, който сам прилага поправки, изисква ясни граници, логове и одитна следа — а при NIS2 и DORA доказуемостта на решенията не е пожелателна. Трето, инвентаризацията: преди да пуснете защитни агенти, трябва да знаете кои други агенти вече имат достъп до вашите системи.
Практическият съвет е скучен, но работи: започнете с преглед само в режим на наблюдение, ограничете зелените агенти до некритични системи и изисквайте човешко потвърждение за всяка промяна в продукция, докато не натрупате няколко месеца данни.
Заключение
Microsoft прави логичната стъпка — превръща собствената си телеметрия в модел и слага агенти там, където досега стояха опашки от сигнали. Числата на CyberGym са впечатляващи, но бенчмаркът не е продукционна среда. Реалната проверка започва на 3 август, когато Perception влезе в чужди инфраструктури — и когато стане ясно колко бързо нападателите ще отговорят със същите инструменти.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google