FBI обезвреди MicroScan и FishHub на Flax Typhoon
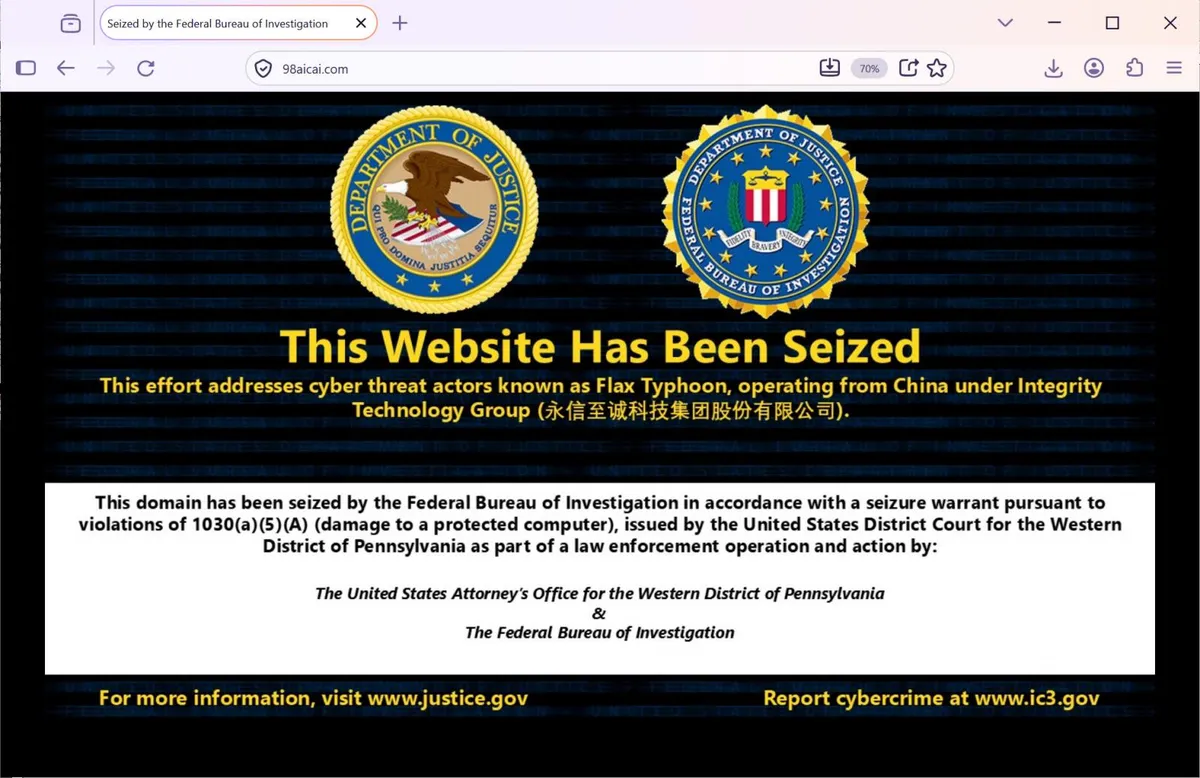
Министерството на правосъдието на САЩ и FBI обявиха на 8 октомври, че са иззели седем домейна, през които работят два хакерски инструмента на китайската компания Integrity Technology Group — скенерът за уязвимости MicroScan и платформата за фишинг и доставка на малуер FishHub. Същия ден FBI, CISA, NSA и партньорските им служби от още шест държави публикуваха обща консултация, в която предупреждават, че свързани с китайското правителство групи крадат чувствителни данни от организации по целия свят.
 Снимка: Microsoft Security Blog
Какво точно е иззето
Съдебните документи са разпечатани в Западния окръг на Пенсилвания, а клетвената декларация към заповедта за изземване е на специален агент на FBI Адам Джеймс. Иззетите домейни са:
c0cc.cc— входът към MicroScan;98aicai.com,98aicode.com,outlook3650.com,youtubecard.com,linkedinns.net— доставка на малуера на FishHub;98aiblog.com— VPN инфраструктура.
MicroScan е Python приложение с над 1300 скрипта за penetration testing и се ползва от 2017 г. То проверява сайтове и услуги за конкретни слабости — сред тях в Oracle WebLogic Server, WordPress, Jenkins, Apache Struts, OpenSSL и Juniper ScreenOS. FishHub поема нататък: след успешен спиър фишинг сваля допълнителен малуер, дава на клиентите на Integrity Tech дистанционен достъп или претърсва мрежата за определени файлове и ги изпраща към сървъри на компанията. Според BleepingComputer на тези сървъри са намерени данни от над 20 организации.
Кой стои зад инструментите
Integrity Tech е базирана в Пекин, основана е през 2010 г. от известния китайски хакер Цай Цзинцзин и според съдебните документи има договори с китайското правителство. Американските санкции срещу нея са от януари 2025 г., Великобритания я санкционира в края на същата година, а ЕС — през 2026 г. Това не е първият удар срещу нея: през септември 2024 г. FBI разби botnet на базата на Mirai с над 200 000 устройства, известен като Raptor Train.
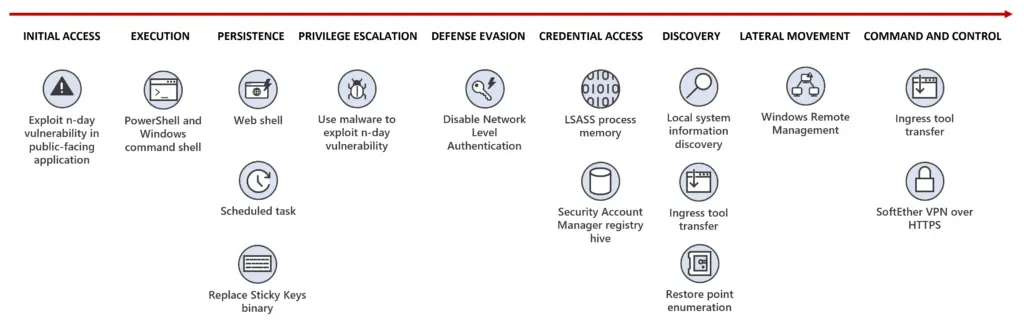
„Китай разчита на изпълнители и подпомагащи компании, за да разшири обхвата и мащаба на злонамерената си кибер дейност“, коментира помощник-директорът на FBI Брет Лидерман. Дейността, която консултацията описва, е проследявана от Microsoft като Flax Typhoon, а от други изследователи — като Ethereal Panda и RedJuliett, и е активна поне от средата на януари 2021 г.
 Снимка: BleepingComputer
Седем държави, една консултация
Документът AA26-281A е дълъг 58 страници и е подписан от службите на САЩ, Великобритания, Австралия, Канада, Япония, Нова Зеландия и Испания. Сценарият в него е комбинация от автоматика и ръчна работа: масово сканиране, XSS атаки, password spraying срещу Microsoft Exchange и Microsoft 365 с инструмента EBurst, после трайно присъствие чрез SoftEther VPN, преименуван на conhost.exe или dllhost.exe. За кражбата на данни се ползват DC.exe (техниката DCSync), PHP бот през Exchange Web Services и утилитата office-cli за изтегляне на поща. Открит е и портал, който е давал на трети страни достъп до откраднатото съдържание на имейли — кои са тези трети страни, не е изяснено.
Жертвите, изброени в документите, са конкретни. MicroScan е сканирал електроразпределително дружество в Южна Каролина на 26 април и 29 декември 2022 г., летища в Япония и Полша, както и тайвански компании от газовия и електроенергийния сектор. Потвърдени са пробиви в два тайвански университета — през август 2022 г. и март 2023 г., а The Register посочва активност на FishHub в тайвански университети още през март 2026 г. В списъка на засегнатите сектори влизат още държавни агенции, телекоми, медии, болници, полиция и религиозни организации в Югоизточна Азия, Африка и Северна Америка. Акцентът върху Тайван не е изненада — натискът там върви по всички линии, включително и обвиненията за контрабанда на чипове.
Какво да направите днес
Осем уязвимости се открояват като най-често използвани: CVE-2014-6278 (Bash), CVE-2015-3306 (ProFTPD), CVE-2015-5477 (ISC BIND), CVE-2016-3081 (Apache Struts), CVE-2019-11510 (Pulse Connect Secure), CVE-2021-22205 (GitLab), CVE-2021-3199 (ONLYOFFICE) и CVE-2023-22894 (Strapi). Пет от тях са добавени в каталога на CISA за активно експлоатирани пропуски.
Част от тези CVE са от 2015–2016 г. Ако все още имате непропачени ProFTPD, BIND или Struts, атаката не изисква нищо сложно — само да бъдете намерени от скенер.
Препоръките в консултацията са познати, но тук са с име и адрес: изключете неизползваните услуги и портове, включете многофакторна автентикация, валидирайте входните данни срещу XSS, следете за необичайна репликация в Active Directory, прегледайте правата на приложенията в облака и заменете продуктите без поддръжка.
Заключение
Изземването на седем домейна няма да спре държавно спонсорирана група — както не я спря и разбиването на Raptor Train преди две години. Стойността е в друго: The Record отбелязва, че акцията удря бизнес модела на посредниците, които продават готови инструменти. За администраторите практическата полза е в индикаторите за компрометиране и в списъка с CVE — същият подход, който видяхме и при предупреждението за FortiBleed. Проверете логовете си за сканиране от тези домейни и за conhost.exe, който се оказва VPN клиент.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google