Galaxy S26 падна още три пъти на Pwn2Own Ireland
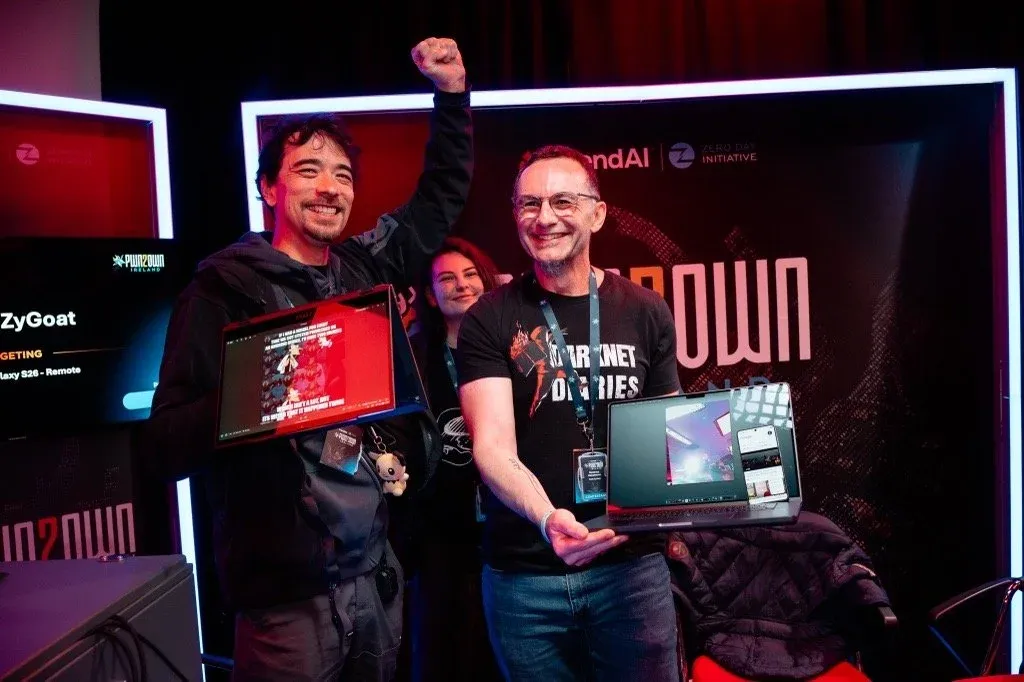
Вторият ден на Pwn2Own Ireland 2026 в Корк, сряда, 7 октомври, завърши с още три успешни пробива в Samsung Galaxy S26. Според резултатите на Zero Day Initiative телефонът беше превзет от Mobile Hacking Lab, от Kyeongmin Kim от KAIST Hacking Lab и от екипа PetoWorks. BleepingComputer отчита 232 500 долара (около 206 000 евро) награди за деня при 45 уникални zero-day пробива.
Така само за два дни флагманът на Samsung е паднал шест пъти — три от тях бяха още в първия ден, от Viettel Cyber Security, Interrupt Labs и Ikotas Labs.
Един бъг стигна за 30 000 долара
Най-чистата демонстрация е на Dimitrios Valsamaras и Ken Gannon от Mobile Hacking Lab заедно с Tenia Valsamara от CENSUS Labs, които са използвали инструмента Djini.ai. Веригата им се състои от една единствена уязвимост от тип Confused Deputy (CWE-441) и носи 30 000 долара (приблизително 26 600 евро) според таблицата на ZDI.
Confused Deputy означава точно каквото звучи: компонент с високи права бива подлъган да извърши действие от името на приложение, което само по себе си не би имало достъп. На Android това най-често е експортиран компонент или системна услуга, която изпълнява заявка, без да провери кой реално я подава. Един бъг от този клас струва на нападателя нула екзотични техники — и точно затова е по-неприятен от верига от седем грешки.
Отдалечено, без никакъв кабел
Kyeongmin Kim от KAIST Hacking Lab е свалил Galaxy S26 отдалечено, без пряка връзка с устройството — с една уникална уязвимост и две, които вече са били познати на производителя. Присъдата: 8 500 долара (около 7 550 евро) и 3,5 точки за класирането Master of Pwn.
Третият пробив е на PetoWorks — също отдалечен достъп, но и трите използвани грешки са се оказали сблъсъци (bug collisions), тоест същите бъгове вече са били докладвани. Нетната награда е 6 250 долара (около 5 550 евро) и 2,5 точки.
Разликата между 30 000 и 6 250 долара за еднакво успешна демонстрация е цялата икономика на Pwn2Own в едно число. Правилата режат сумата, когато уязвимостта вече е известна на вендора или е била показана по-рано в същото състезание. Шест пробива в един телефон звучат драматично, но част от тях сочат към едни и същи дупки — което всъщност е добра новина за собствениците на устройства.
Не само телефони
Galaxy S26 беше само част от програмата. Хъбът за умен дом Home Assistant Green се оказа най-популярната цел на деня с шест опита: Yves Bieri от Xint взе 30 000 долара за една уникална уязвимост, а Doyensec, PetoWorks, Kyeongmin Kim и McCaulay прибраха по-малки суми заради сблъсъци. Един опит на GMO Flatt Security пропадна.
В категорията AI инфраструктура HaeJung Yang от Out of Bounds взе 40 000 долара за Dynamo, а Oracle Autonomous AI Database падна два пъти — Taisic Yun от Xint за 14 000 долара и Ikotas Labs с верига от седем бъга за 10 000. Векторната база Chroma, която устоя в първия ден, този път отстъпи пред Team MAMMOTH.
Колонката Sonos Era 300 беше превзета три пъти — от Jack Dates (RET2 Systems), от Viettel Cyber Security и от Sina Kheirkhah от Summoning Team, който взе 5 точки за Master of Pwn. Принтерите също не удържаха: Lexmark CX532adwe падна три пъти, а Canon imageFORCE 1643F — веднъж, от McCaulay, за 10 000 долара. Единственият напълно спасен уред в тази категория е Brother MFC-L8970CDW, където опитът на Thanh Do се провали.
Какво следва днес
Днес, в третия ден, на сцената отново излизат умни домове, AI инфраструктура и принтери, а също Samsung Galaxy S26 и Google Pixel 10 — Pixel все още не е паднал на това издание. В класирането Master of Pwn водят Vũ Chí Thành и Huỳnh Đức Tin от VinSOC, които поведоха още в първия ден с 80 000 долара от две вериги.
След демонстрацията производителите получават 90 дни да закърпят показаните уязвимости, преди ZDI да ги публикува. За Samsung това означава, че кръпките най-вероятно ще дойдат в някое от месечните обновявания до януари — компанията вече разпространява стабилния One UI 9 и има канал, по който да ги достави бързо.
Заключение
Нищо от показаното в Корк не е заплаха за вас днес: уязвимостите се предават директно на производителите, а веригите изискват контролирани условия. Истинската стойност на тези два дни е друга — Galaxy S26 се оказа пробиваем и с една единствена логическа грешка, което е по-важно от броя на пробивите. Следете обновяванията за сигурност през следващите три месеца.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google