Евтини Android телефони идват с вграден прокси малуер
Изследователите на Bitdefender Labs публикуваха на 8 октомври анализ на кампания, която нарекоха Midnight Mimosa — малуер, вграден директно във фърмуера на нискобюджетни Android телефони. Заразата е на устройството, преди собственикът да го включи за първи път, и не може да се премахне с обикновено деинсталиране. Засегнати са хиляди устройства в над 150 държави, а освен рекламни измами кодът записва телефона като изходен възел в мрежа от резидентни прокси сървъри.
Кои модели
Двата модела с най-голям обем са от реални, познати бюджетни марки: Doogee S200 X и Cubot KINGKONG X. В данните на Bitdefender се появява и Doogee Fire 3 Max, както и купища устройства, които се представят за чужди флагмани — телефони, обявени като „S25 Ultra“, „S24 Ultra“ и дори „S26 Ultra“, както и клонинги на Apple продукти.
Част от сигналите идват от самите потребители: както отбелязва BleepingComputer, собственици на Cubot KINGKONG X още преди време са питали в XDA форумите какъв е този непознат системен пакет на телефона им.
Общото между моделите е платформата: евтини MediaTek машини, при които фърмуерът се прави от ODM производител, а не от марката на кутията. Част от образите издават произхода си съвсем буквално — като модел телефонът се отчита с името на платката, например k62v1_64_bsp (MediaTek MT6762). Срещат се и регионални низове като J10_EEA, A9_EEA, T13_EEA и Q6_EEA, тоест фърмуер, подготвен за европейския пазар.
 Снимка: Bitdefender Labs
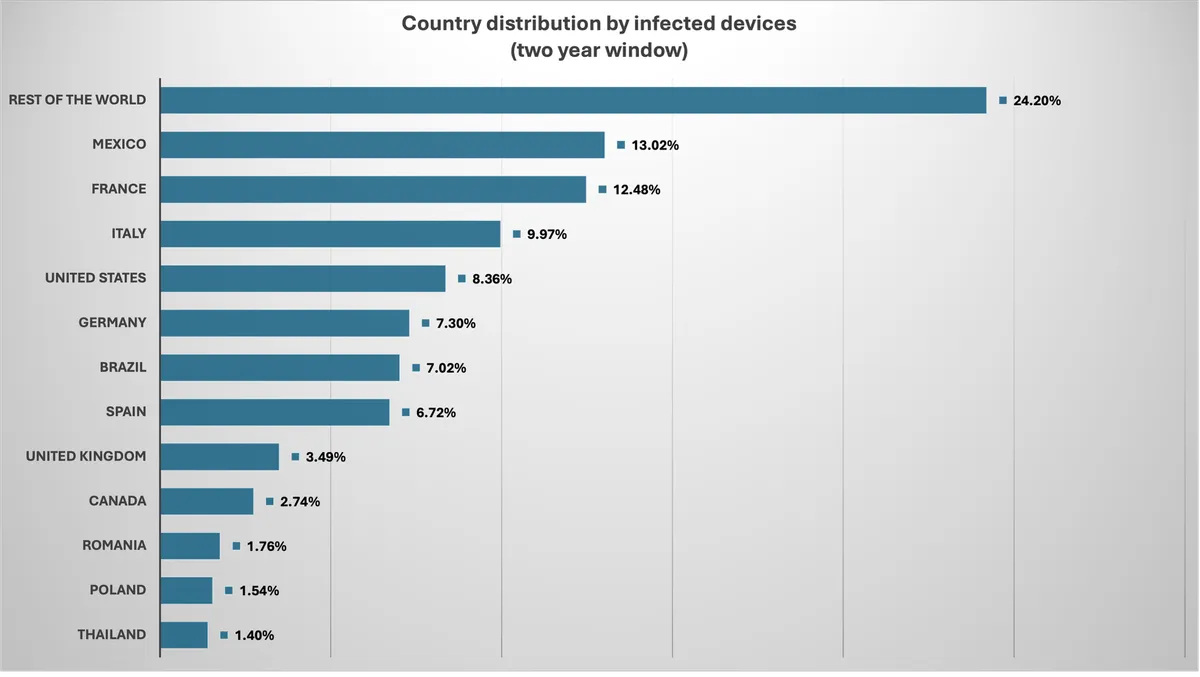
Най-много засегнати устройства има в Мексико, Франция, Италия, САЩ, Германия, Бразилия и Испания — тоест там, където тези телефони се купуват най-масово от онлайн пазарите.
Как работи
Носителят е системно приложение, подписано с платформения ключ на устройството — пакети като com.android.system.lite, com.android.sys.prot и com.android.sys.gmsprot. Работи със sharedUserId="android.uid.system", което му дава правата INSTALL_PACKAGES, DELETE_PACKAGES и GRANT_RUNTIME_PERMISSIONS. С други думи, малуерът има същите привилегии като самата система и може да инсталира и маха приложения, без да пита.
Опасната логика не е в самия APK, а в приложена нативна библиотека libeasy.so с RC4-шифровани payload-и. Модулите се доставят от CDN като .png файлове, а plugin-ите се пишат на диска с разширение .o.
Най-наглият трик е свързан с Google Play. Преди да инсталира payload, компонентът изключва магазина, за да спре и скенера на Play Protect:
pm disable com.android.vending
# тиха инсталация през PackageInstaller.SessionParams
pm enable com.android.vending
След това полето за инсталатор се подправя, така че приложенията да изглеждат изтеглени от Google Play. Магазинът се връща на мястото си и собственикът няма причина да забележи, че нещо се е случило.
Резидентно прокси и рекламни измами
Прокси компонентът (com.mobile.applock.en, вътрешно наречен EnLoaderLib) регистрира телефона при командния сървър като възел и после отваря back-connect връзки. Операторът казва на устройството към кой хост да се свърже и трафикът тръгва през чуждия телефон — включително към адреси в локалната мрежа на жертвата. За атакуващия това е чист интернет адрес на истински домашен абонат, който крие произхода на атаките; за собственика е чужд трафик и изразходвани данни.
Втората схема е рекламна. Около 32 приложения — метеорологични, файлови менажери, app lock, OCR и аудио редактори — се подхвърлят като „прикритие“, защото в тях живеят истински рекламни SDK. Plugin-ът рисува реклами на цял екран или в overlay и генерира синтетични натискания с параметри от сървъра: silentPercent (какъв дял от рекламите да се „кликват“ без никакво докосване), notClickPercent и notClickInterval.
„Самото системно приложение не регистрира фалшивите импресии и кликове. Двигателят на приходите са подхвърлените приложения-прикритие“, обясняват от Bitdefender. Отделно 13 приложения с подобен код са били и в самия Google Play под акаунти на разработчици fivedev и CPS Developer.
Инфраструктурата също е проследена: команден сървър api.weatherlive.world, CDN oss.showtimetool.com и прокси домейни по шаблона {productId}.apple.<домейн>:6000. Фърмуерът на засегнатите устройства е подписан със сертификати на името на „Shenzhen Zediel“, но Bitdefender изрично не приписва вина — остава неясно как тези сертификати са стигнали до телефоните и дали собственикът им е знаел.
Какво може да направи собственикът
Честният отговор е: почти нищо. Компонентът е в системния дял, затова нито деинсталирането, нито фабричното нулиране го махат. Остават чистене на ниво фърмуер или изключване на пакета през ADB — и двете нереалистични за повечето хора, които купуват такива телефони. Трайното решение, според изследователите, е у производителите и у платформите, които продават засегнатия фърмуер.
Практичният извод за купувача е друг: телефон с флагманско име на цена от 80 евро, продаван от непознат търговец в международен маркетплейс, е почти винаги или клонинг, или нещо по-лошо. Ако държите на ниска цена, купувайте от официален канал, където има гаранция и проследим фърмуер.
Контекст
Midnight Mimosa не е нова идея, а поредното ѝ поколение. Bitdefender проследява линията още от 2021 г. с Android.Joker.310.origin и SMS измами, през 2025 г. с dropper-и и WebView кликове, до днешната версия с предварително инсталиран enabler и добавен прокси бизнес.
Моделът е същият, който виждаме и в други вериги на доставка — от заразените npm пакети на Shai-Hulud до мрежите, които правоохранителните органи събарят, както при операцията на FBI срещу MicroScan и FishHub. Компрометирането една стъпка преди потребителя е по-евтино от атаката срещу самия потребител — и много по-трудно за забелязване.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google