Google разби ботнет от 1,3 млн. Android TV кутии
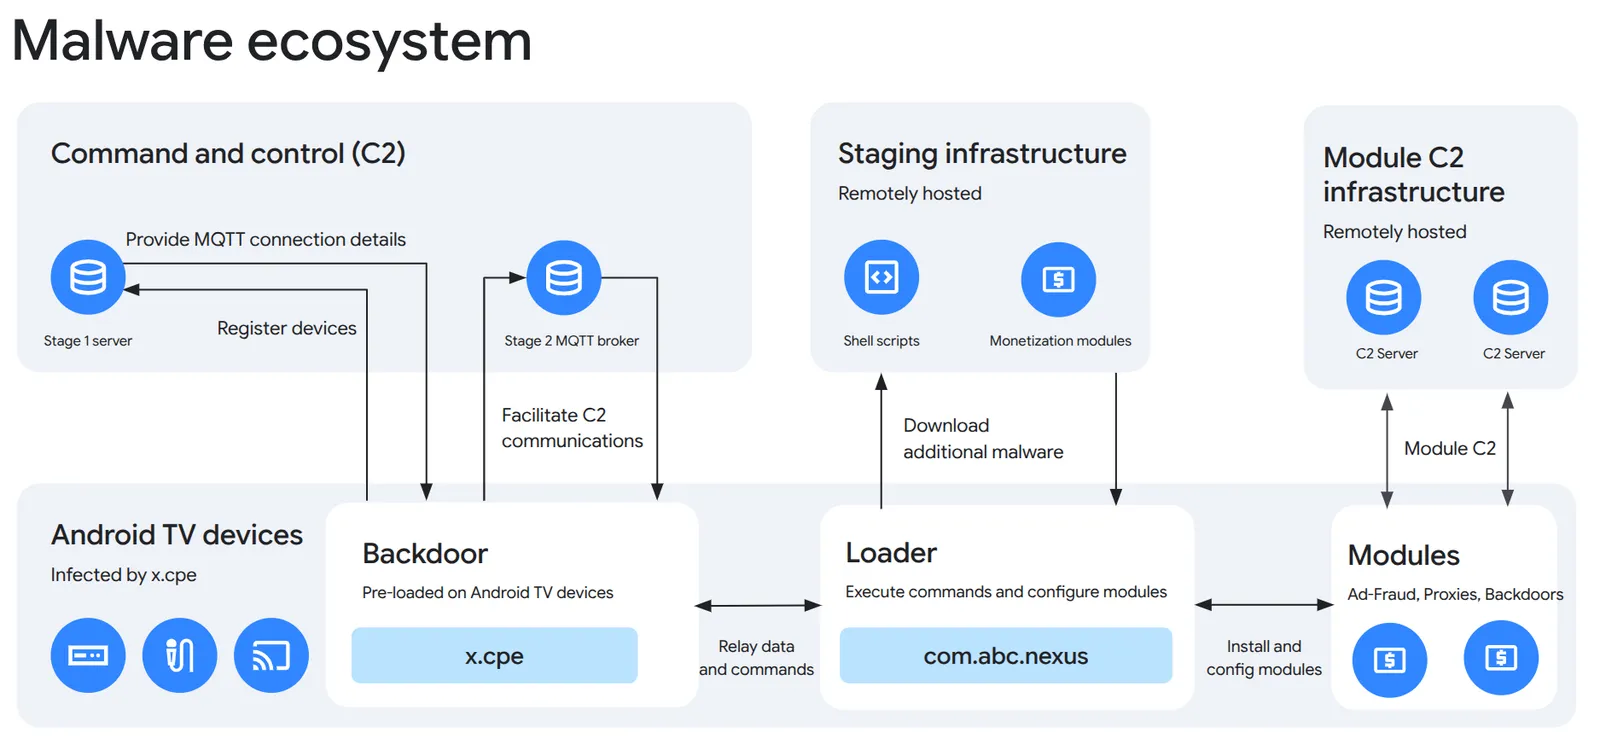
Google обяви на 2 ноември, че заедно с Националната полицейска агенция на Япония и пет частни компании е свалила ботнета XCPE — повече от 1,3 млн. Android устройства в над 200 държави, заразени още в завода. Според Google Threat Intelligence Group задната врата не е резултат от пробив, а е вградена умишлено от самия производител — шенженската Videostrong Technology Co., която после е продавала достъп до заразените телевизионни кутии на престъпни партньори. Google прекрати отношенията си с компанията и ѝ забрани да прави сертифицирани Android устройства.
Задната врата идва от фабриката
Малуерът живее в дяла /oem/ на фърмуера под имената x.cpe и com.oemservice и работи с привилегии android.uid.system — тоест като системно приложение, а не като обикновено. Ако потребител успее да го изтрие, при следващото стартиране той се преинсталира сам от системния дял.
Прикритието е „стандартен клиент за дистанционно управление“: устройството първо дърпа конфигурация по HTTP, после се закача на MQTT брокер (mqtt.szbboys[.]com, портове 3885–3887) и чака команди по теми от вида /device/{model}/{chipId}/{action}.
Наборът от възможности е доста по-широк от нужното за една TV кутия:
- тихо инсталиране на приложения;
- изключване на Google Play Protect чрез задаване на
package_verifier_user_consentна-1; - изпълнение на произволни shell команди под системния UID;
- заснемане на екрана през
android.view.SurfaceControl.screenshot; - инжектиране на клавишни натискания и събиране на данни за акаунти;
- разузнаване на локалната мрежа с помощта на
libtraceroute.so.
Срещу анализ се ползва libseccomp_guard.so, който пречи да спрете или убиете нишките на малуера отвън. От август 2026 г. нататък Google вижда и нови дроппери, маскирани като системни компоненти (com.android.system.ntp, com.android.sso.auth.handler), които разпакетират libexploit.so за ескалация през ADB.
Бизнес моделът: наем на чуждото жилище
Самата задна врата не печели пари. Печалбата идва от модулите, които Videostrong е зареждала срещу заплащане от името на партньорите си. Два са основните сценария.
Първият е residential proxy — домашната ви интернет връзка се продава като „чист“ изходен възел. В отчета се срещат Linkfog, AppSalt, GaGaNode, NetNut/PopaNet, Traffmonetizer и EarnFM. Един от модулите дори проверява откъде е инсталирано приложението и се самоизключва, ако идва от Play Store.
Вторият е реклама измама — HiddenView рисува прозрачни слоеве и скрити WebView-та и симулира кликове, докато гледате телевизия. Отгоре се добавят и втори кръг задни врати: Moyu, Spirit, Bird, Fission.
Конфигурацията е регионална и с лимити за ресурси — има полета за CPU таван, I/O ограничения и тегло на всеки модул, за да не започне кутията да забива видимо. Част от библиотеките са се разпространявали през GitHub Releases на акаунти като yf-videostrong и vspeng.
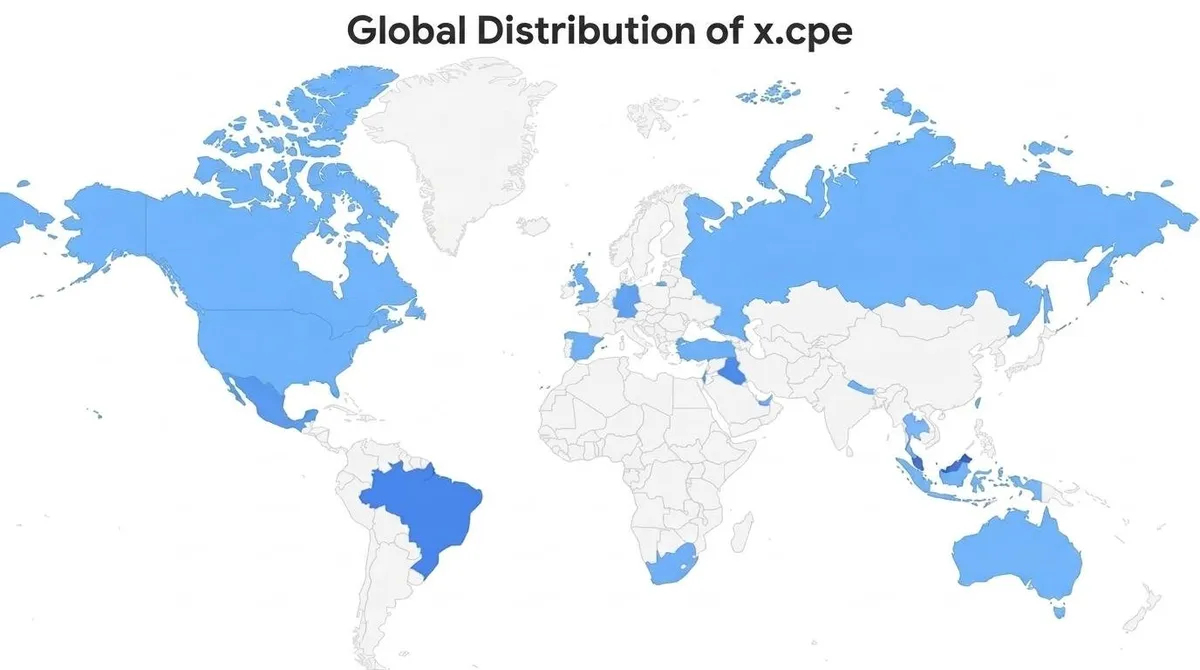 Снимка: Google Threat Intelligence Group
Къде са устройствата
Партньорът TrendAI е преброил 1 472 554 заразени устройства от 206 различни модела между 3 юни и 1 октомври, зад които стоят около 3,8 млн. различни домашни и мобилни IP адреса. Най-плътни са концентрациите в Малайзия, Бразилия, Ирак, Мексико и Тайван, но и в Запада числата не са малки — САЩ, Германия, Великобритания, Австралия и Канада са с между 26 000 и 42 000 устройства всяка.
Преобладаващата част са TV кутии, но The Register и BleepingComputer отбелязват и по-неочаквани жертви: проектори, караоке машини, устройства за дигитална реклама и дори апарати за телемедицина. Videostrong работи като OEM/ODM, тоест произвежда и за чужди марки — затова едно и също зловредно фърмуер стига до стотици на вид несвързани бранда.
Какво направи Google
Google е свалила по съдебен ред домейните и сървърите, които управляват ботнета, плюс командната инфраструктура на над дузина семейства малуер, минавали през задната врата. Ефектът се очаква да отреже достъпа до още поне 10 млн. заразени устройства.
Videostrong и всички свързани с нея компании са изгонени от екосистемата — нито могат да правят сертифицирани Android устройства, нито да доставят софтуер на сертифицирани производители. Google е затегнала и проверките за целостта на фърмуера при сертифицирани Android TV устройства и е променила тестовия процес, за да хваща код, инжектиран след зареждането на системата — точно пропуската, която е била използвана.
Задната врата е в системния дял. Фабричното нулиране не я премахва. Ако имате безименна TV кутия от неясен произход, единственото реално решение е да я спрете от мрежата.
Контекст
Това е вторият голям удар срещу зловреден софтуер в евтини Android кутии след BadBox 2.0 през март 2025 г. Разликата е в приписването: тогава се говореше за компрометирана верига на доставка, а сега Google твърди с висока увереност, че производителят е знаел и е печелил от това.
За потребителя изводът е скучен, но работи: купувайте от сертифицирани партньори на Android TV, оставяйте Play Protect включен и не инсталирайте приложения, които обещават пари за „неизползвания ви трафик“ — това е най-прекият път вашата връзка да стане чужд прокси.
Темата не е изолирана — само през последните седмици видяхме и zero-click срив на Android през SMS, и инфостилър, който ползва AI за подреждане на крадените данни. Евтиният хардуер с неясен фърмуер обаче остава най-трудният за поправяне проблем: кутиите вече са по домовете, а обновяване никога няма да дойде.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google