Три дупки в Ivanti Connect Secure дават root достъп
Непозната досега група, проследявана като UTA0576, е свързала три уязвимости в Ivanti Connect Secure в една атака, която дава изпълнение на код с права на root без никаква автентикация. Volexity откри експлоатацията при разследване на инцидент и датира първите следи към 3 октомври 2026 г. Устройството на жертвата е било с напълно актуален софтуер — версия 22.8R2.4, Build 19097.
На 30 октомври CISA добави последните два пропуска в каталога си от активно експлоатирани уязвимости, пише The Hacker News. Федералните агенции в САЩ трябва да закърпят CVE-2026-111357 до 2 ноември, а CVE-2026-118527 — до 13 ноември.
Как работи веригата
Трите стъпки са различни по характер и нито една сама по себе си не стига до root.
Заобикаляне на автентикацията (CVE-2026-104935, CVSS 8.6). Атакуващият вика публичния login скрипт, но подава защитен CGI път през header. Проверката за достъп гледа URL-а, а маршрутизацията — header-а:
GET /dana-na/auth/url_default/welcome.cgi HTTP/1.1
X-DSCGI-PATH: <защитен CGI скрипт>
Изпълнение на код. През upload handler-а wu.cgi се подава Perl скрипт с разширение .zip. Файлът се записва в /home/runtime/tmp/<MD5(име)> преди да бъде проверен типът му, а паралелни заявки го изпълняват в прозореца, преди невалидният ZIP да бъде изтрит. Класическа race condition — кодът тръгва в контекста на потребителя cgi-server.
Повишаване на привилегиите (CVE-2026-111357, CVSS 8.8). Атакуващият променя конфигурацията DSCache на услугата dsinvoked в паметта, така че планирана поддържаща задача да изпълни негов Perl код. Когато dsinvoked я стартира, кодът върви като root. После оригиналната конфигурация се връща, а следите в логовете се изтриват.
Третият пропуск, CVE-2026-118527 (CVSS 4.3), е предсказуем идентификатор, който позволява на автентикиран отдалечен потребител да качи файл на известно място в системата.
 Снимка: Volexity
Без малуер, но с прочистени логове
Най-неприятната част е, че UTA0576 не оставя web shell и не пуска малуер. Групата експлоатира устройството наново за всяка отделна команда, изтрива Perl скриптовете си от /home/runtime/tmp/, пренасочва изхода към /dev/null и връща пачнатия код на библиотеките през /proc/self/mem, без да пипа файловете на диска. Логовете не се трият наведнъж — скриптът ги прочита, изрязва записите от целевия времеви прозорец и пренаписва файла.
Заради това Integrity Checker Tool на Ivanti не засича нищо. Volexity е категорична: потвърждаване на пробив минава през forensics на паметта и диска, не през ICT.
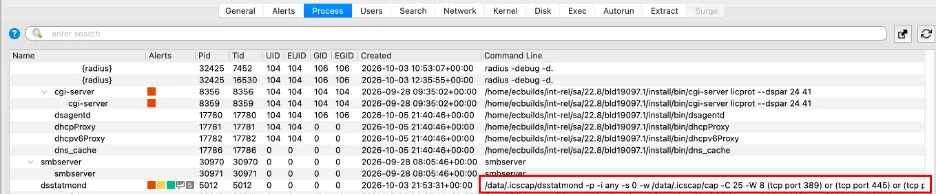
Събраното е типично за подготовка на движение в мрежата: LDAP идентификационни данни, достъп до service account-и в Active Directory, търсене на LAPS пароли, BitLocker ключове за възстановяване и атрибути userPassword. Групата е пускала инструменти, които разчитат вече съществуващи PCAP файлове по порт 389 за пароли в чист текст, собствена Kerberos реализация с Kerberoast, както и password spraying през Python утилити. Накрая е изнесла конфигурацията на уреда, методите за автентикация и логовете.
Какво да обновите
Засегнати са версии 25.1.1.2 и по-стари, 25.1.2.2 и по-стари, както и 22.8R2.5 и по-стари. Поправките са:
- 25.1.1.x → 25.1.1.3
- 22.8R2.x → 22.8R2.6
Пачът за заобикалянето на автентикацията излезе на 13 октомври, а този за повишаването на привилегиите — на 29 октомври. Ivanti обяснява, че е имала готова поправка и за втория пропуск, но е пуснала първата по-рано, за да защити клиентите по-бързо. Част от уязвимостта компанията е открила сама и е закърпила още в юлското издание 25.1.3.0.
Ако устройството ви е било в интернет с уязвима версия през октомври, обновяването не е достатъчно. Логовете може да са пренаписани, а проверката с ICT — чиста. Третирайте уреда като потенциално компрометиран и сменете всичко, което е минало през него.
Контекст
VPN концентраторите и защитните стени остават най-атакуваният периметър — само през последните седмици видяхме zero-day, който рестартира Cisco ASA и FTD, и активно експлоатирано заобикаляне на авторизацията в Drupal Commerce.
Същата седмица се появи и друг далеч по-лесен за мащабиране проблем: BleepingComputer описа „SMS of death“ за Android (CVE-2026-58882). Осембайтово повредено WAP Push съобщение до порт 2948 минава през WapPushOverSms.decodeWapPdu като отрицателно число и срива процеса com.android.phone — заедно с мобилната връзка и спешните повиквания. Двадесет такива съобщения вкарват телефона в цикъл на рестарти. Android 14 до 17 получиха поправка в октомврийските обновления, но Android 12 и 13 остават уязвими.
Общото между двата случая е едно: и в двата проблемът е в обработката на входни данни преди проверката им. Разликата е, че при Ivanti цената е цялата ви Active Directory среда.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google