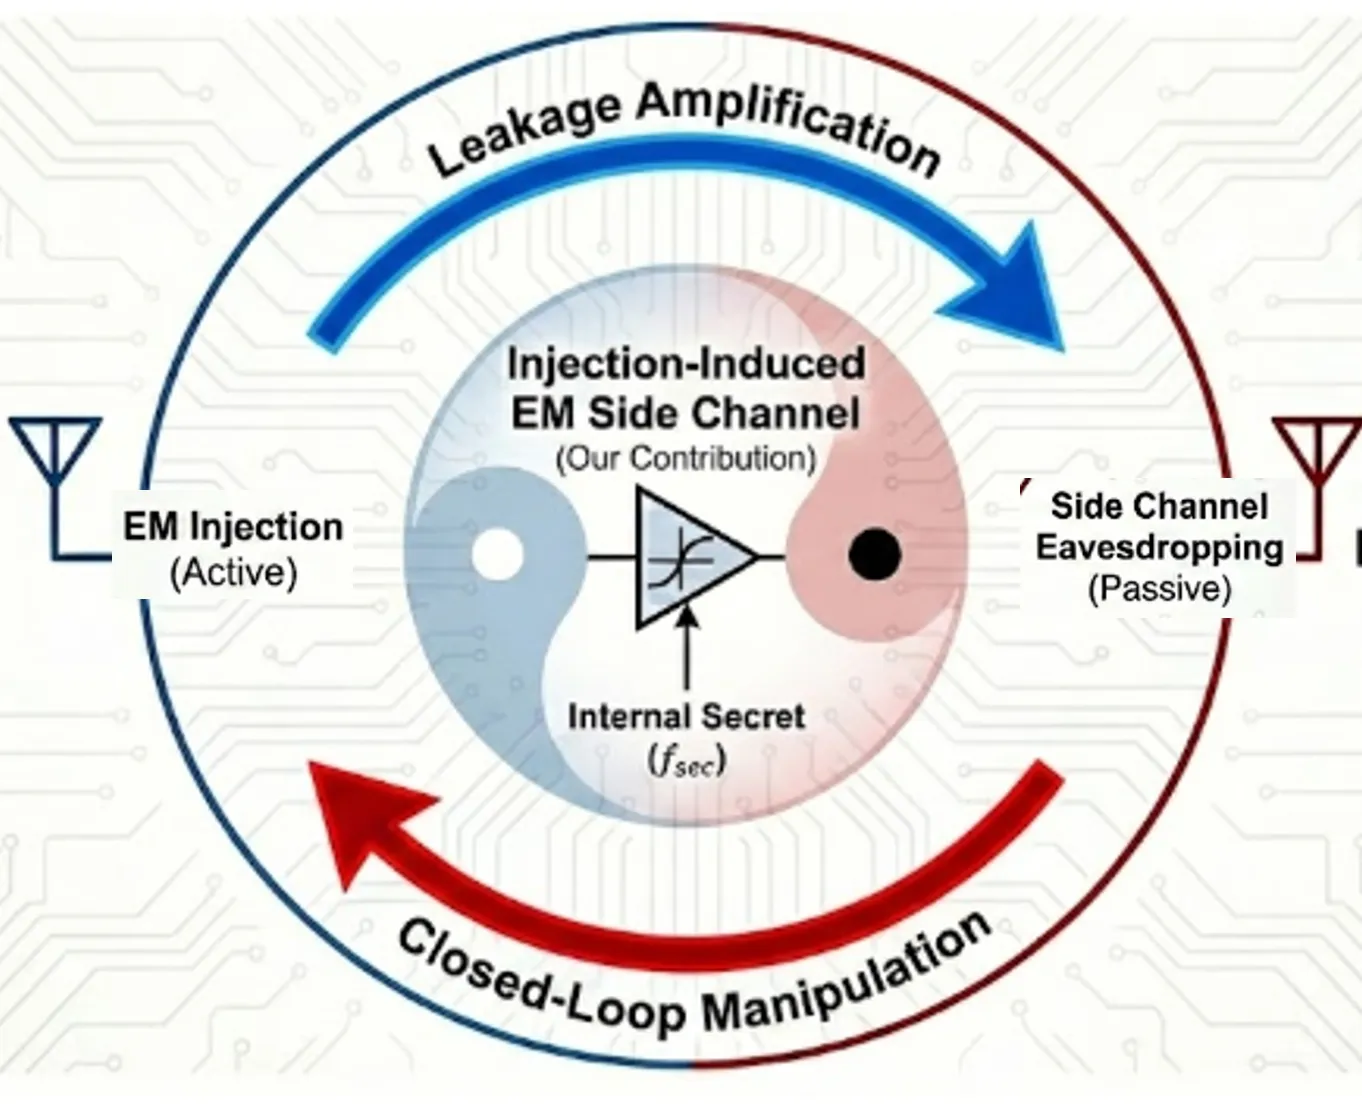
Екип от Hong Kong University of Science and Technology (Guangzhou) и Hong Kong Polytechnic University показа атака, която превръща обикновени слушалки в неволен радиопредавател. Методът се казва InjectEave, приет е за USENIX Security ‘26 и позволява възстановяване на разбираема реч от до 30 метра, включително през стена. Работата беше публикувана в arXiv на 4 септември 2026 г., а на 17 септември The Register и на 19 септември TechSpot разпространиха резултатите.
Не е пробив в Bluetooth, а в аналоговата част
Тук е важното уточнение: никой не е разбил криптографията на Bluetooth. Атаката изобщо не пипа радиоканала между телефона и слушалките — тя работи еднакво добре и върху кабелни слушалки, включени в жака.
Класическите електромагнитни side-channel атаки слушат пасивно паразитните излъчвания на устройството. InjectEave обръща логиката и активно излъчва радиосигнал към целта. Носещата честота попада върху нелинейни компоненти, каквито има във всяко устройство — усилватели, аналогово-цифрови преобразуватели, преобразуватели на захранване, ключови MOSFET-и. Нелинейността смесва носещата с нискочестотния сигнал вътре в устройството и качва звука (под 20 kHz) в странични ленти, които вече се излъчват обратно в ефира и се улавят от антена.
 Снимка: InjectEave / HKUST (Guangzhou)
Ефектът е, че криптирането, маскирането и рандомизацията не вършат работа. Аудиото изтича след дешифрирането, от аналоговия път непосредствено преди говорителя. Цифровата защита просто няма къде да се намеси.
Техниката струва колкото един добър лаптоп
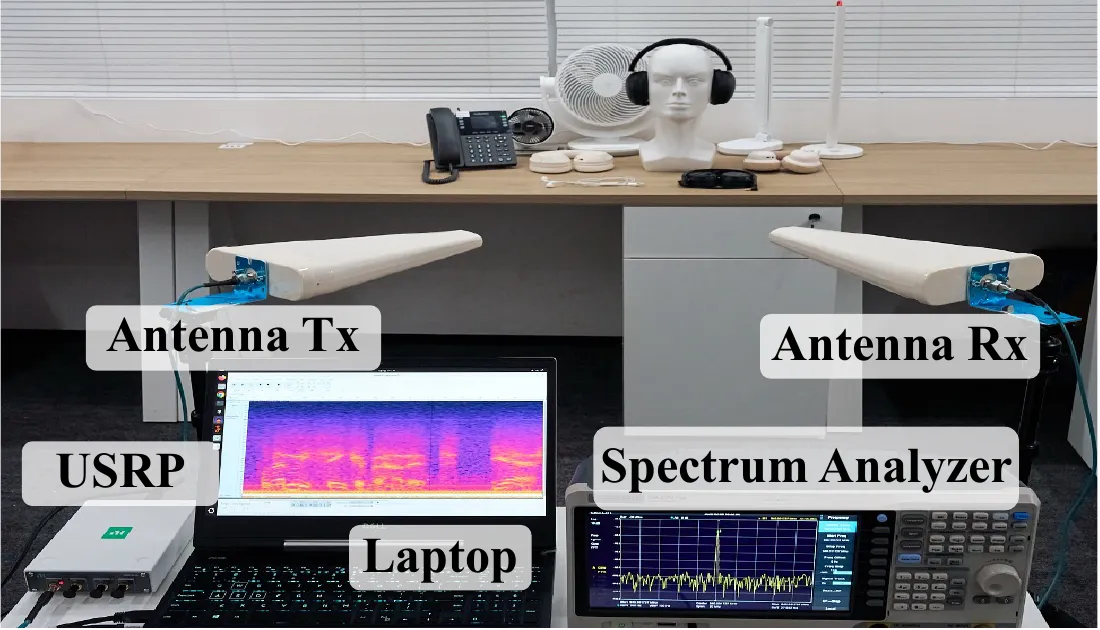
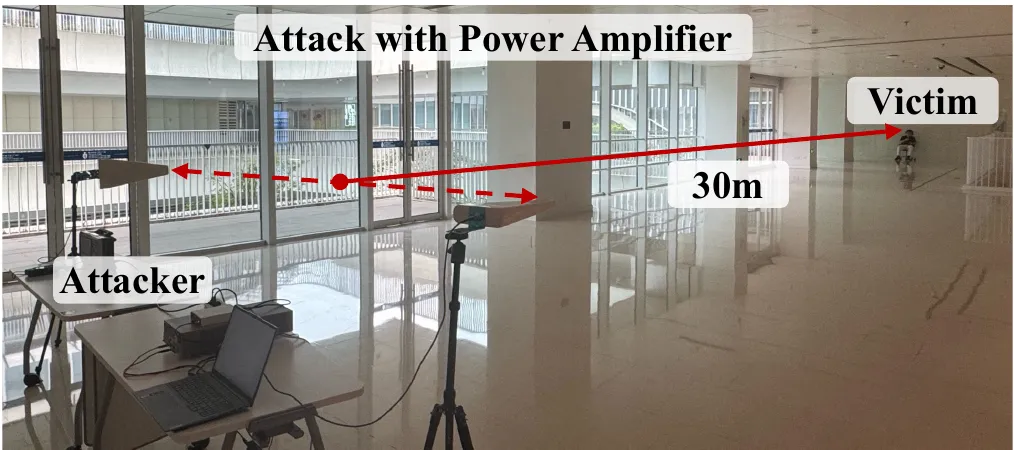
Оборудването не е екзотично: софтуерно дефинирано радио Ettus USRP B210, лог-периодични антени, спектрален анализатор Siglent SSA3075X Plus и лаптоп. Базовата мощност на инжекция е 18 dBm. За рекордните 30 метра екипът добавя външен усилвател, който вдига мощността до 40 dBm и струва около $415 (US цена, приблизително €360).
Резултатите по устройства:
- на 50 см разпознаването на аудиото е близо до 100% при почти всички тествани устройства;
- съотношението сигнал/шум е над 23 dB при безжичните UGreen MAX2 и едва 6 dB при кабелните слушалки на Apple;
- 30 метра са постигнати с UGreen MAX2 и Philips TAH2020, при останалите обхватът без усилвател е 1–6 метра;
- стъкло и дърво отнемат 1–2 dB, плътен бетон — около 5,8 dB.
Когато сигналът е слаб, екипът пуска дифузионен модел за шумопотискане. Той вдига съотношението сигнал/шум от 7,0 dB на 16,1 dB, а оценката за разбираемост на речта — от 0,58 на 0,72. Тоест AI обработката вади смисъл от записи, които иначе биха били негодни.
 Снимка: InjectEave / HKUST (Guangzhou)
Единайсет устройства, включително лампи и вентилатори
Тествани са 11 масови устройства: кабелните Sony ZX110AP и Apple Earbuds, безжичните UGreen MAX2, Philips TAH2020 и HP H231R, VoIP телефонът Flyingvoice P23GW, смарт вентилаторите OIDIRE ODI-MF10A и Xiaomi BPLDS10DM, както и лампите JINGZAO JDO-06 и Xiaomi 1S.
При телефона и слушалките изтича самият разговор — демонстрациите на екипа включват продиктуван PIN код на банкова карта, адрес за среща и търговска оферта. При лампите и вентилаторите сигналът е под 200 Hz и издава състоянието на уреда: скорост на въртене, ниво на осветеност. Това е достатъчно, за да се направи профил кой е вкъщи и кога.
Какво помага
Изследователите предлагат три мерки, всичките хардуерни: усукана двойка вместо успоредни проводници (до 20 dB по-малко изтичане), екраниране и филтриране на входовете. И веднага добавят уговорката, че това вдига летвата, но не гарантира имунитет.
Практическият риск за обикновения потребител засега е нисък. Нападателят трябва да излъчва активно, да е насочил антена към вас и да е сравнително близо — а такова излъчване е откриваемо. За чувствителни разговори в хотелска стая или преговорна обаче сметката е друга.
Контекст
InjectEave попада в семейство проблеми, които няма как да се закърпят с ъпдейт — дефектът е във физиката на компонентите, не в код. А производителите на хардуер не са в най-добрата си форма по тази линия: Intel например тъкмо спря програмата си за bug bounty с парични награди.
Общата тенденция е позната. „Всеки път, когато изграждаме нова инфраструктура, удобно забравяме сигурността”, казва Тод Греъм от фонда M12 на Microsoft в анализ на The Register за дупките при AI агентите. Същото важи и за аналоговия слой, който десетилетия наред никой не е разглеждал като атакувана повърхност — както и при Android троянеца RatHat, който злоупотребява с напълно легитимна функция на системата.
Пълният текст е достъпен като arXiv:2609.04785, а кодът и записите — на страницата на проекта. Представянето предстои на USENIX Security 2026.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google