Jailbreak проби Lockdown Mode с PDF през AirDrop
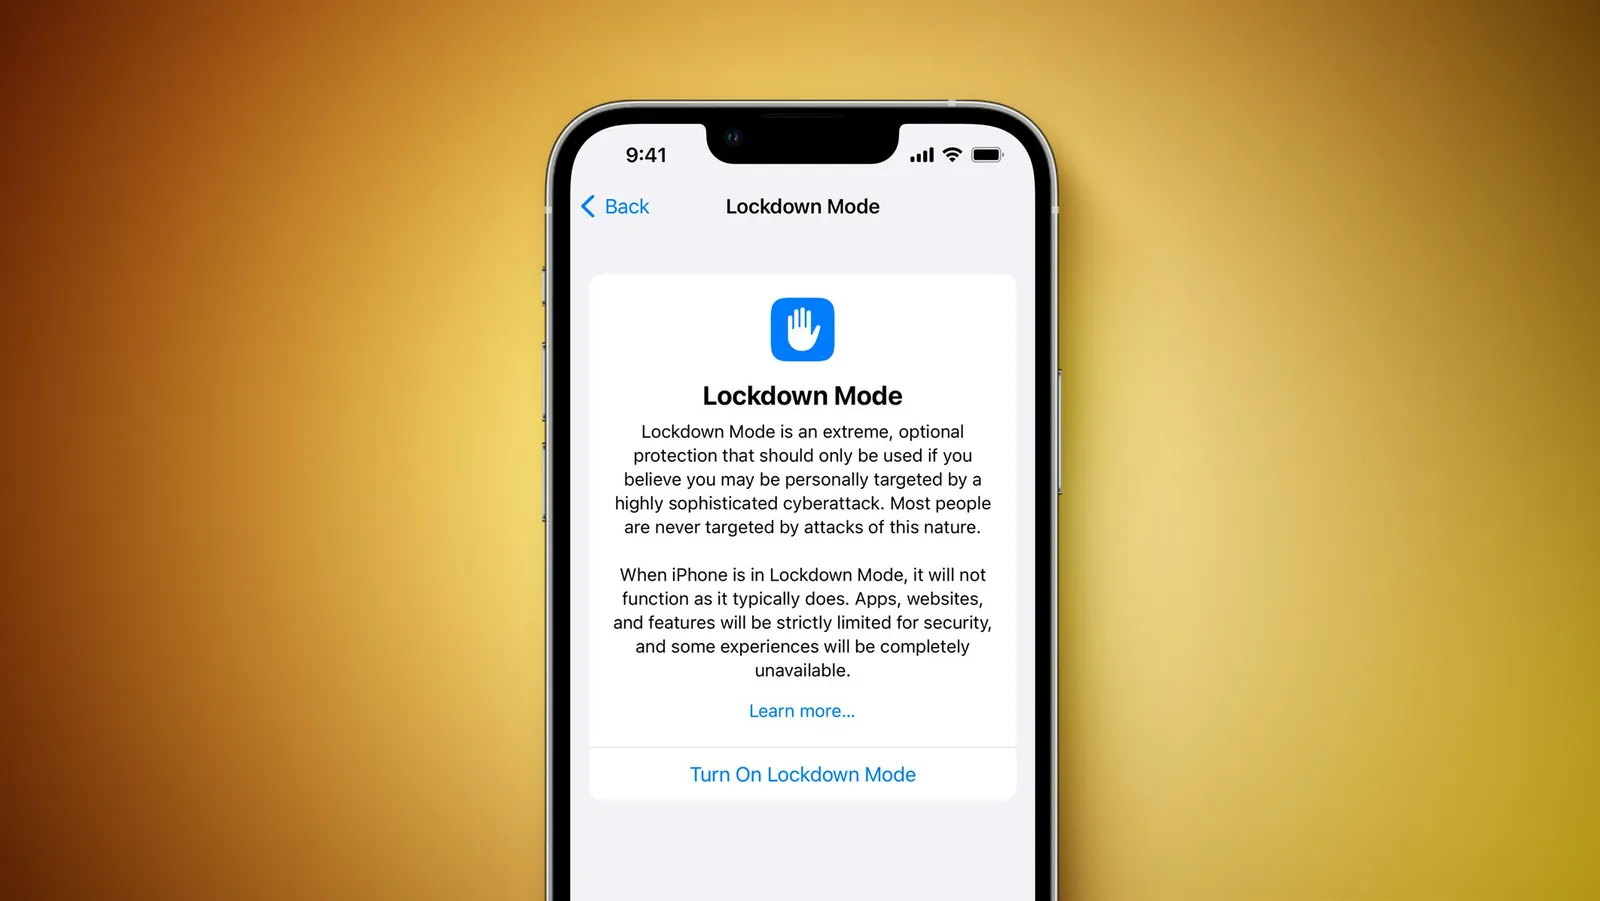
Хакерският екип Calif (@calif_io) публикува на 3 ноември видео, в което iPhone 18 Pro с включен Lockdown Mode бива jailbreak-нат чрез PDF файл, получен по AirDrop. Най-неприятната част за Apple е финалът на демонстрацията: телефонът инсталира iOS 27.2, рестартира се и jailbreak-ът продължава да работи. Новината първо беше публикувана от MacRumors, а Kaldata я предаде на български.
Как изглежда атаката
Сценарият във видеото е кратък и затова стряска. Телефонът вече е в Lockdown Mode. Пристига AirDrop заявка с PDF файл, собственикът я приема — и оттам нататък кодът на Calif се изпълнява с достатъчно права, за да махне ограниченията на iOS.
Единственото изискване към жертвата е това потвърждение. Не говорим за zero-click атака, но потвърждаване на файл по AirDrop е толкова обичайно действие, че „изисква взаимодействие с потребителя“ е слаба утеха.
Коментарът на самия екип е по-красноречив от всякакъв анализ: „Lockdown Mode помага, докато не помогне“.
 Снимка: Apple Newsroom
Защо Lockdown Mode би трябвало да спира точно това
Lockdown Mode не е обикновен „режим за защита“. Apple го описва като екстремна защита за хора, които реално могат да станат цел на търговски шпионски софтуер — журналисти, активисти, политици, адвокати.
Когато го включите, според поддръжката на Apple системата нарочно си отрязва крака:
- блокира повечето типове прикачени файлове в Съобщения, както и линковете и визуализациите им;
- изключва сложни уеб технологии в Safari, заради което някои сайтове се зареждат по-бавно или се чупят;
- отказва входящи FaceTime повиквания от хора, с които не сте се свързвали през последните 30 дни;
- маха информацията за местоположение от споделените снимки и премахва споделените албуми;
- изключва 2G и 3G, както и автоматичното свързване към несигурни Wi-Fi мрежи;
- забранява инсталирането на конфигурационни профили и записването в MDM.
Тоест целият смисъл на режима е да намали повърхността за атака до минимум. Демонстрацията на Calif показва, че една от останалите пътеки — обработката на документи, пристигнали по AirDrop — все още е достатъчно широка.
Какво казва Apple
Позицията на компанията е предпазливо формулирана: Apple заяви, че „не е запозната с успешни атаки с търговски шпионски софтуер срещу iPhone в Lockdown Mode“.
Внимавайте с четенето на това изречение. То не твърди, че дупката не съществува — твърди само, че Apple не е виждала тази конкретна техника използвана от търговски spyware производител срещу реална жертва. Изследователско демо и операция на наемен оператор са различни неща, но разликата често е само въпрос на време и пари.
Calif заявиха, че докладват уязвимостите на Apple и не планират да пускат jailbreak инструмент за крайни потребители. CVE номера все още няма, няма и публикуван технически разбор.
Персистентността е новото
Демонстрацията на 23 октомври, в която същият екип jailbreak-на сгъваемия iPhone Duo, беше впечатляваща, но относително безобидна — рестарт или обновление обикновено изчистват такива пробиви.
Този път jailbreak-ът издържа инсталирането на iOS 27.2. Остава неясно дали експлойтът може да бъде приложен наново върху устройство, което вече е с 27.2 — видеото показва само, че веднъж установен, достъпът се запазва след обновлението. Ако това се потвърди като истинска персистентност, означава, че „просто обновете“ спира да е универсалният съвет при компрометиран iPhone.
Apple вече пусна първите бета версии на iOS 27.3 на 3 ноември, но в тях няма публично обявена поправка, свързана с този случай.
Контекстът: предупрежденията от края на октомври
Времето на новината е особено лошо. В края на октомври Apple изпрати нова порция уведомления за заплахи на потребители в 99 държави. Според The Record сред получателите има германски депутати и служители по външната политика, включително съпредседателката на Зелените Франциска Брантнер, както и хора от азиатската делегация на канцлера Фридрих Мерц — сътрудници, депутати и журналисти.
Германската агенция за киберсигурност BSI реагира в рамките на 24 часа. Конкретният шпионски софтуер не е идентифициран публично.
Именно тези хора са целевата група на Lockdown Mode. Затова демонстрация, която го пробива с един приет файл, не е академично упражнение.
Докато няма поправка, най-простата мярка е да затворите AirDrop: Настройки → Общи → AirDrop и изберете „Само контакти“ или „Изключено получаване“. Това не затваря самата уязвимост, но премахва най-удобния начин файлът да стигне до вас от непознат наоколо.
Заключение
Нищо в тази история не означава, че iPhone внезапно е несигурен телефон, нито че Lockdown Mode е безсмислен — той все още отрязва десетки вектора за атака. Но показва две неща: че дори най-строгият режим на Apple има останали отвори и че персистентността след обновление вече е постижима на съвременен хардуер.
Следващата стъпка е на Apple. Ако поправката дойде в iOS 27.3, ще разберем и колко точно е струвал този PDF.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google