Хакнаха X профила на Microsoft за токена $Clippy
Официалният профил на Microsoft в X — акаунтът с над 13 милиона последователи — беше превзет в четвъртък, 1 октомври, и използван за промотиране на криптовалутния токен $Clippy. Компанията потвърди неоторизиран достъп, изтри публикациите и съобщи, че продължава да разследва случая. Новината е на BleepingComputer.
Как се разбра
Пробивът стана видим не от самите публикации, а от поведението на профила: акаунтът на Microsoft внезапно последва @clippymsftcto — профил, който се представя за „CTO на Clippy“ — и репостна негова публикация. Профилната снимка също беше сменена с изображение в стил Clippy, легендарния кламер асистент от Office.
Неоторизираните постове твърдяха, че токенът има „пул за ликвидност, свързан директно с $MSFT“ — тоест че стойността му е обвързана с акциите на Microsoft. Това е невярно и точно този тип твърдение прави схемата опасна: обикновеният читател вижда синьо тикче, 13 милиона последователи и кратко обяснение, че токенът е „подкрепен“ от публично търгувана компания.
Профилът @clippymsftcto вече е спрян от X. Друг акаунт, @ClippyMSFT, който също промотира токена, остава активен към момента на публикуване.
Какво казва Microsoft
Говорителят на компанията Брент Колбърн беше пределно кратък:
„Потвърдихме неоторизиран достъп до акаунта ни в X, включително публикации, които не идват от Microsoft. Акаунтът е обезопасен, неоторизираните публикации са премахнати и продължаваме да разследваме обстоятелствата.“
Любопитното е, че само часове по-рано — в същия 1 октомври — Microsoft беше използвала същия официален профил, за да се разграничи от токена. Тогава компанията заяви, че е „запозната с криптовалутен токен, промотиран във връзка с акциите $MSFT, включително с неоторизирано използване на бранда Clippy“, че не го одобрява и няма никаква връзка с него, и че ще предприеме правни действия. Формулировката беше недвусмислена: притежателите на такива токени не получават никакви права на собственост или дял в Microsoft.
С други думи, нападателите превзеха именно канала, през който Microsoft се опитваше да предупреди хората.
Колко голяма беше схемата
Твърдите числа тук са малко и е редно да се каже защо. Около $Clippy има няколко различни токена с подобно име в Solana, така че пазарните капитализации, които ще срещнете из борсовите сайтове, често се отнасят за съвсем друг контракт. Според Crypto Briefing пуловете за ликвидност на промотирания токен са били за над 200 000 долара, а твърденията, че зад тях стоят реални акции на Microsoft, остават непотвърдени.
Начинът на проникване също е неизвестен. Microsoft не е посочила вектор, а при предишни подобни случаи той варираше силно — от компрометиран API ключ или приложение на трета страна с права за публикуване, до SIM swap срещу телефона за двуфакторна автентикация.
Не е първият път
Случаят се нарежда в дълъг списък:
- Юни 2024: профилът @MicrosoftIndia с над 211 000 последователи беше превзет и използван за разпространение на crypto wallet drainer-и с тематика Roaring Kitty.
- Септември 2024: акаунтът за преса на OpenAI беше хакнат за промоция на фалшив токен.
- Януари 2024: профилът на американската Комисия по ценните книжа @SECGov беше превзет чрез SIM swap и публикува фалшиво съобщение за одобрен Bitcoin ETF. Ерик Кансъл Джуниър се призна за виновен и получи 14 месеца затвор.
Моделът е един и същ: не се атакува самата криптоборса, а доверието към нея. Това е и разликата с пробива в MetaMask, след който валидатори започнаха да излизат от Ethereum, или с кражбата на 387,5 млн. долара от Bitget през zero-day у доставчик — там има техническа дупка и измерима загуба. При превземането на социален профил „уязвимостта“ е репутацията.
 Снимка: Microsoft
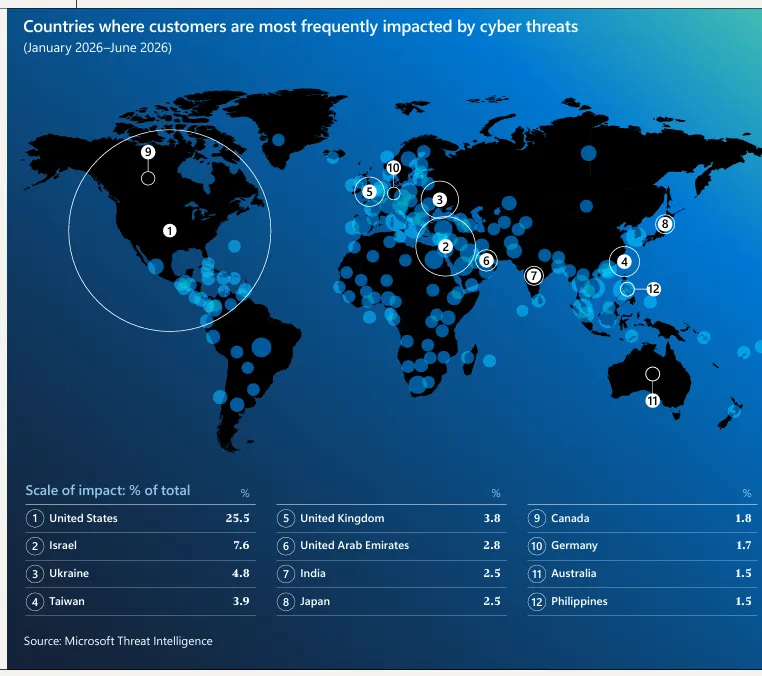
Иронията е, че в деня на инцидента Microsoft публикува анализ за подготовката на правителствата за ерата на преплетените киберрискове — материал, който излезе именно през корпоративните ѝ канали.
Какво да правите на практика
Правилото е просто и важи без изключения: официален профил, който ви препоръчва токен, е почти сигурно хакнат. Нито една голяма технологична компания не пуска мемкойн през акаунта си в X, и то с линк към контракт в публикация, която ще изчезне след час.
Ако държите корпоративен профил, си струва да прегледате точно трите неща, през които минават такива атаки: списъка с приложения на трети страни с права за публикуване, активните API ключове и дали двуфакторната автентикация минава през SMS — последното е каквото потопи и SEC.
Заключение
Технически случаят е дребен — един превзет акаунт, няколко изтрити публикации. Практически показва нещо по-неприятно: 13 милиона последователи са достатъчен капитал, за да си струва атаката, а прозорецът от няколко минути е достатъчен, за да се изтегли ликвидност от хора, които просто са повярвали на верифициран профил. Microsoft обеща правни действия срещу токена; дали ще стигнат до някого, е съвсем друг въпрос, защото авторите на такива схеми рядко се легитимират.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google