Zimbra под атака: крадени имейли и web shell-ове
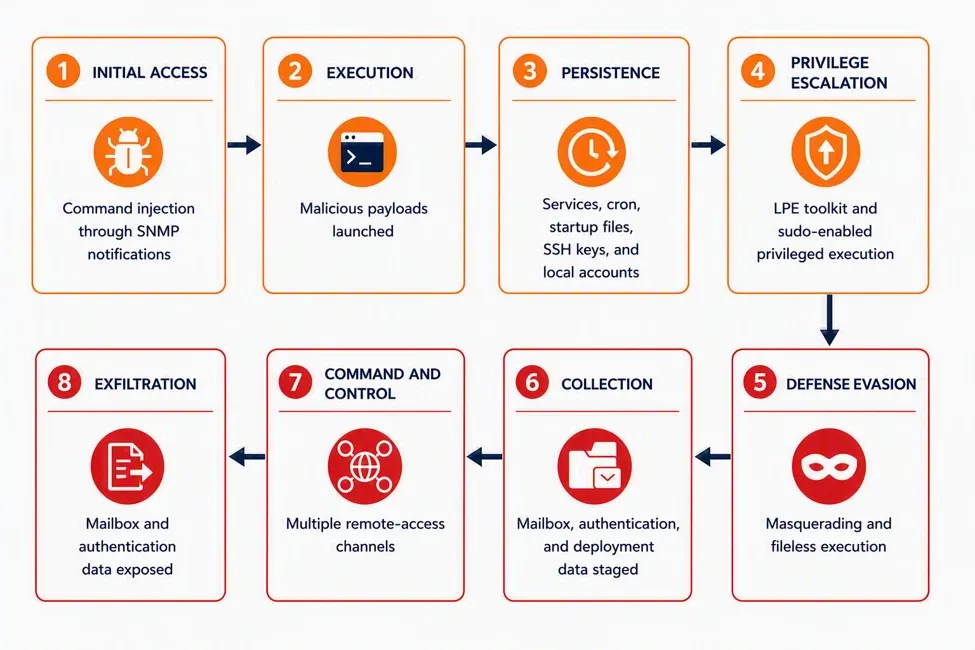
Екипът на Microsoft Security Research публикува на 30 септември подробен анализ на атаки срещу пощенски сървъри Zimbra Collaboration Suite през критичната уязвимост CVE-2026-73570. Нападателите пробиват сървърите без никаква автентикация, инсталират JSP web shell-ове, крадат централните ключове за автентикация и изнасят архиви с чужди имейли в облачно хранилище. Кръпката съществува от 20 юли, но стотици сървъри вече са компрометирани.
Как работи атаката
Уязвимостта е OS command injection с оценка 8.9 по CVSS и се намира в пътя за SNMP известия на Zimbra. Засегнати са инсталациите, на които е сложен незадължителният пакет zimbra-snmp и SNMP известията са включени — конфигурация, която не е по подразбиране, но е широко разпространена при по-големите внедрявания.
Коварното е как се задейства. Нападателят не атакува SNMP порт, а изпраща специално изработена SMTP заявка, т.е. обикновен имейл. Съдържанието му включва shell метазнаци, които стигат до обработката на SNMP известието през swatchdog/snmptrap и се изпълняват като команди с правата на служебния акаунт zimbra. Няма нужда от парола, нито от потребителско действие — достатъчно е сървърът да приема поща, което все пак му е работата.
Какво оставят след себе си
Анализът на Microsoft описва десетстъпкова верига, в която се редуват автоматизирана доставка на payload и ръчна работа на оператор пред клавиатурата.
Между 28 юли и 7 август компанията е засекла само сканиране: out-of-band проверки през DNS, ICMP и HTTP, с които нападателите потвърждават, че командата се изпълнява, без още да пускат нищо. След това идва същинската част:
- Web shell-ове — JSP файлове, разпръснати в няколко директории наведнъж:
/jetty_base/webapps/,/mailboxd/webapps/и работните пътища/work/zimbra/jsp/. Разчистването на един не е достатъчно. - Устойчивост — systemd услуга с име
zimlog.service, маскирана като легитимен компонент за логове, с подменени времеви печати, за да съвпаднат сrsync.serviceиsshd.service. Допълнително cron записи, SSH authorized keys и локални акаунти. - Кражба на ключове, не на пароли — чрез
zmlocalconfig -sи LDAP заявки операторът вземаzimbraPreAuthKeyиzimbraAuthTokenKey. Първият позволява вход като всеки потребител в домейна без парола, вторият подписва сесийните токени. Целеви е иzimbraTwoFactorAuthSecret. - Странично движение — SSH идентичността
/opt/zimbra/.ssh/zimbra_identityиrsyncза пренос на payload между възлите на кластера. - Изнасяне на данните — архив с последните резервни копия на пощенските кутии в
/opt/zimbra/final.tar.gz, после изтегляне на AzCopy и прехвърляне към Azure Blob Storage през SAS адрес, подаден от оператора.
Microsoft не свързва кампанията с конкретна група. Засегнати са организации в няколко региона и индустрии.
274 пробити сървъра
Хронологията е учебникарски пример за прозорец, оставен отворен. Zimbra пуска поправената версия 10.1.20 на 20 юли. Уязвимостта става публична на 13 август. На 18 август CERT Polska първи предупреждава за активна експлоатация. На 21 август CISA вписва CVE-2026-73570 в каталога си KEV и дава на федералните агенции в САЩ три дни — до 24 август — да закърпят или да спрат засегнатите системи.
Междувременно Shadowserver Foundation започва да сканира за следи от пробив. На 20 август броят на компрометираните инсталации е 155. На 22 август вече е 274. Фондацията е открила и поне 8200 незакърпени сървъра, достъпни от интернет — макар че не всички са уязвими, защото конфигурацията със SNMP не е задължителна.
Какво да направите
Ако поддържате Zimbra сървър, редът на действията има значение: самото обновяване не премахва вече вкарания web shell.
Обновете до 10.1.20. Ако не можете веднага, деинсталирайте пакета zimbra-snmp и изключете SNMP известията. След това приемете сървъра за потенциално пробит и проверете.
Microsoft съветва да ротирате всички стойности zimbraPreAuthKey по домейни — иначе откраднатият ключ остава валиден билет за влизане като произволен потребител и след кръпката. Прегледайте systemd юнитите за неочаквана собственост и подозрителни времеви печати, претърсете приложните директории за JSP артефакти и ограничете SNMP и SMTP до доверени хостове.
# бърза проверка за маскираната услуга и за JSP артефакти
systemctl list-unit-files | grep -i zimlog
find /opt/zimbra/jetty_base/webapps /opt/zimbra/mailboxd/webapps -name "*.jsp" -newermt "2026-07-20"
Контекст
Zimbra е постоянна цел — в каталога KEV на CISA вече има 18 уязвимости в продукта, четири от които добавени само през 2026 г. Логиката е проста: пощенският сървър е едновременно изложен към интернет и пълен с точно това, което интересува нападателите. Същият модел видяхме при zero-day в CoreGraphics, който Apple закърпи след целеви атаки, а защитниците от своя страна получават все по-добри инструменти — Google например пусна Gemini 4 Argon първо за доверени киберзащитници.
Поуката тук е по-скоро организационна, отколкото техническа. Между излизането на кръпката и първото предупреждение за атаки минават почти четири седмици, а между предупреждението и крайния срок на CISA — три дни. Разликата между тези два срока е точно рискът, който носи всеки отложен ъпдейт на сървър, който приема поща от целия свят.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google