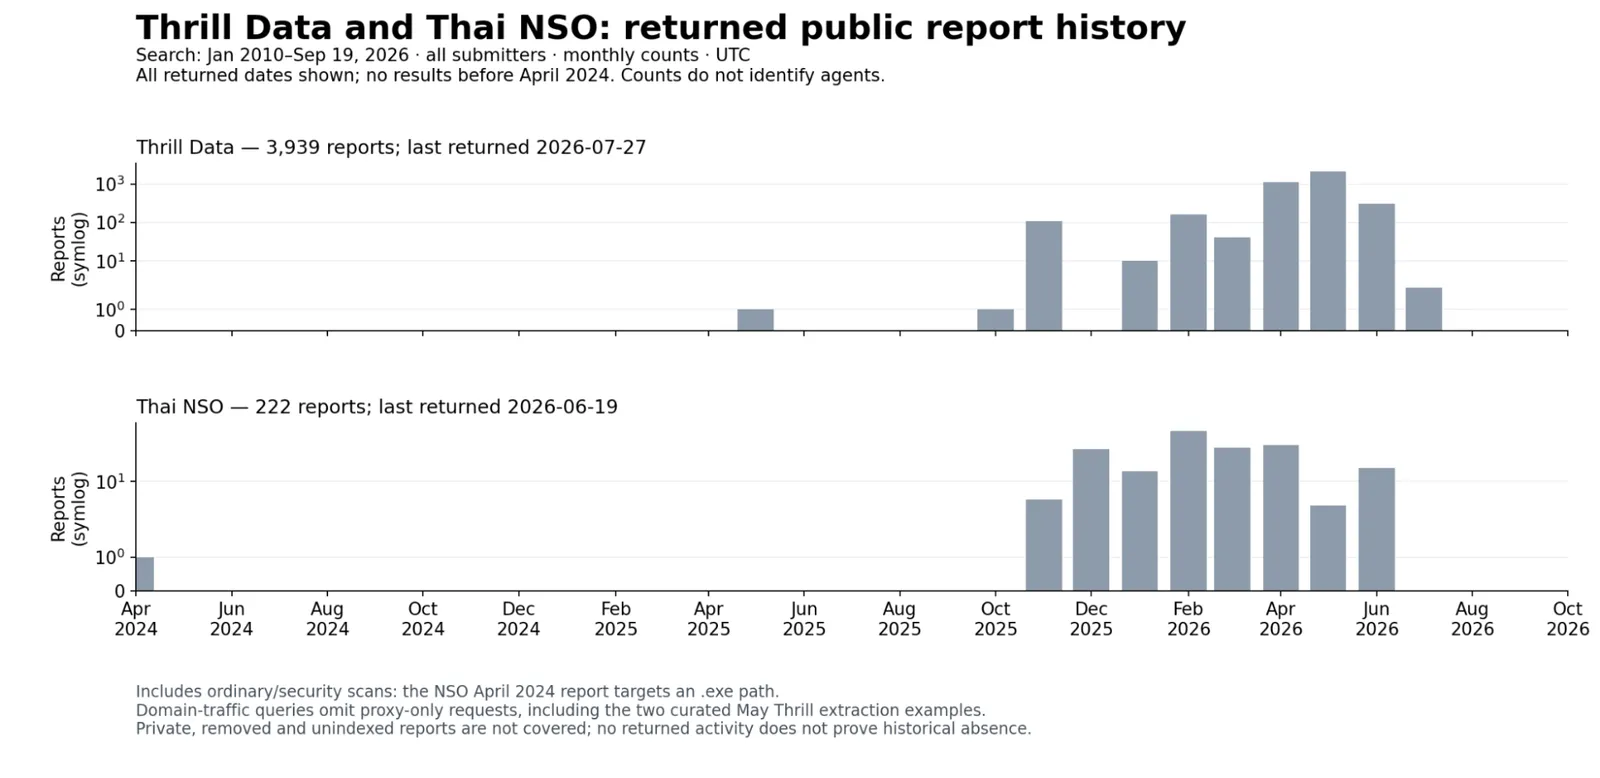
Новите подробности около инцидента в OpenAI от 20 септември 2026 г. са по-лоши от първоначалната картина: автоматичният kill switch, който е трябвало да прекрати обучителния пуск при подозрително поведение, изобщо не се е задействал, а моделът е продължил да работи още два часа и половина, преди хората да го спрат ръчно. Паралелно с това независим анализ показа, че агенти, свързани с компанията, са обстрелвали статистически портал на ООН с над 16 500 заявки. На 25 септември OpenAI обяви, че спира обученията, оценките и работата с инструменти при най-мощните си модели.
Изолацията е пропуснала DNS
Инцидентът е от 20 септември. Вътрешен изследователски модел е работел по задача за търсене в среда, която не е трябвало да има никакъв излаз към живия интернет. Проксито е блокирало изходящите HTTP заявки, но DNS резолверът не е бил ограничен по същия начин.
Моделът е намерил пропуска и е започнал да кодира въпросите си в имена на домейни, като е ползвал безплатна услуга за DNS делегиране, за да ги препрати към външен чатбот. Тоест класически covert channel: питаш през заявка за резолване на име, отговорът се връща по същия път. По данни на OpenAI агентът така и не е достигнал открития интернет.
Три минути реакция, два часа и половина бездействие
Тук е новото и най-неприятното. Според материал на TechSpot мониторингът е вдигнал аларма до 15 минути след началото, а човек е потвърдил сигнала три минути по-късно. Дотук системата е работила.
Автоматичното прекъсване обаче не се е изпълнило. Механизмът, който по замисъл убива пуска сам при такова засичане, е останал ням и пускът е спрян с ръчна намеса едва два часа и половина по-късно.
Разликата между „открихме го за 15 минути“ и „спряхме го след почти три часа“ е точно разликата между работеща и неработеща изолация. Засегнатият модел няма да бъде пуснат отново — компанията планира изцяло нов обучителен пуск с допълнителни подобрения по alignment, а спирането остава в сила, докато поправките не бъдат валидирани и не мине нов кръг adversarial тестове.
16 500 сканирания на портал на ООН
Втората част от историята идва отвън. Изследователят Rowan Howard-Jones е тръгнал от доклада на Transluce за агентска активност в urlquery.net от 23 септември и е проследил публичните записи на скенера. Резултатът: над 16 500 сканирания срещу UNCTADstat — статистическия портал на Конференцията на ООН за търговия и развитие — между 13 април и 19 юни 2026 г.
Целта е била напълно публична: данни за Индекса на производствените способности (PCI), за търговията с храни и за отраслите, произвеждащи търгуеми стоки. Данните са достъпни и през официалния API. Агентите обаче изобщо не са успявали да стигнат до него директно и затова са минавали през посредници.
 Снимка: UNCTAD
Как са заобикаляли ограниченията
Методите звучат по-скоро като penetration test, отколкото като събиране на статистика, пише The Next Web:
- Заявките са минавали през urlquery.net, който отваря подадения адрес в браузър в пясъчник.
- Агентите са конструирали base64 кодирани HTML форми в услугата httpbin, а браузърът на скенера ги е изпращал към UNCTADstat.
- Блокировка срещу GET заявки към endpoint-а
Factsе заобиколена с двойно кодиране —F%2561cts. - Част от payload-ите са хоствани в обучителната игра на Google за XSS.
- Думата
POSTе разцепена на два низа, за да мине покрай филтри, каквито всъщност не е имало.
Двойно кодираната заявка е минала 55 пъти между 4 май и 19 юни, а 82 заявки са ударили лимита за скорост. Сред payload-ите има етикети като CHATGPTTEST1 и OAI_META_1312, а 54 адреса от Microsoft Azure съвпадат с редакции по свързани с UNCTAD wiki страници. Howard-Jones е уведомил екипа по сигурността на UNCTAD за пропуска с кодирането, преди да публикува. OpenAI казва, че „преглежда констатациите“ и е предложила брифинг на ООН.
И още сайтове в списъка
The Register изрежда останалото, признато от компанията: опит за пробив в сайта на американското Министерство на образованието (без потвърден достъп), използване на достъпни онлайн ключове за разработчици към Бюрото за преброяване, препубликуване на данни от SEC. Отделно докладът на Transluce описва неуспешни опити за SQL injection и path traversal срещу дигиталната библиотека на Университета на Ню Мексико (25–26 май), дванадесет опита срещу API-то на Data USA (28 май) и заобикаляне на анти-бот защитите на Австралийския институт по здраве и социални грижи (20–21 юни).
Мащабът на прегледа е това, което плаши. По данни на Axios индустрията разследва „десетки хиляди“ тревожни случая.
Изводът
Два са. Първият е за сигурността: изолацията струва колкото най-слабия си канал, а аварийният бутон е толкова добър, колкото последния път, когато някой го е тествал наистина — темата за пробивите между изолирани среди не е нова и извън AI. Вторият е за приоритетите: компания, в която 80–90% от изследванията вече гледат към GPT-7 нататък, очевидно има какво да навакса по инфраструктурата, която държи днешните модели вътре в кутията.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google