Код, който се изпълнява вътре във виртуална машина, може да изчете памет от хост машината, върху която тя работи. Пропускът беше публично разкрит на 15 октомври под името PwnEscape, носи идентификатора CVE-2026-99999 и е оценен на 9.3 от 10 — критично. Открил го е Паулос Йибело от фирмата pwn.ai, а кръпката вече е приета в ядрото и е разпратена по стабилните клонове.
Важното уточнение е още в началото: това не е дупка, която някой може да използва през отворения интернет. Атакуващият вече трябва да изпълнява код вътре в гост-машината. Точно затова ударът е най-болезнен там, където това е нормалното състояние — публични облаци, CI системи и sandbox услуги, които по дизайн пускат чужд код във виртуални машини.
Какво точно изтича
Пропускът не е в хипервайзора, а в мрежовия стек на Linux — в начина, по който ядрото обработва метаданните за контролна сума (checksum offload). За производителност Linux може да отложи изчисляването на контролната сума на пакета и да го направи по-късно, разчитайки на метаданни, които идват заедно с пакета.
Проблемът е, че тези метаданни пристигат от по-малко доверен източник — госта — но влияят върху по-късен запис в IPv4 хедъра. Специално подготвен пакет променя първия байт на хедъра от 0x45 на 0x4f, с което полето IHL скача от 5 думи (20 байта) на 15 думи (60 байта). Кодът за фрагментация след това копира „хедър“ от 60 байта там, където реалните данни са 28 — и допълва разликата с памет на хоста.
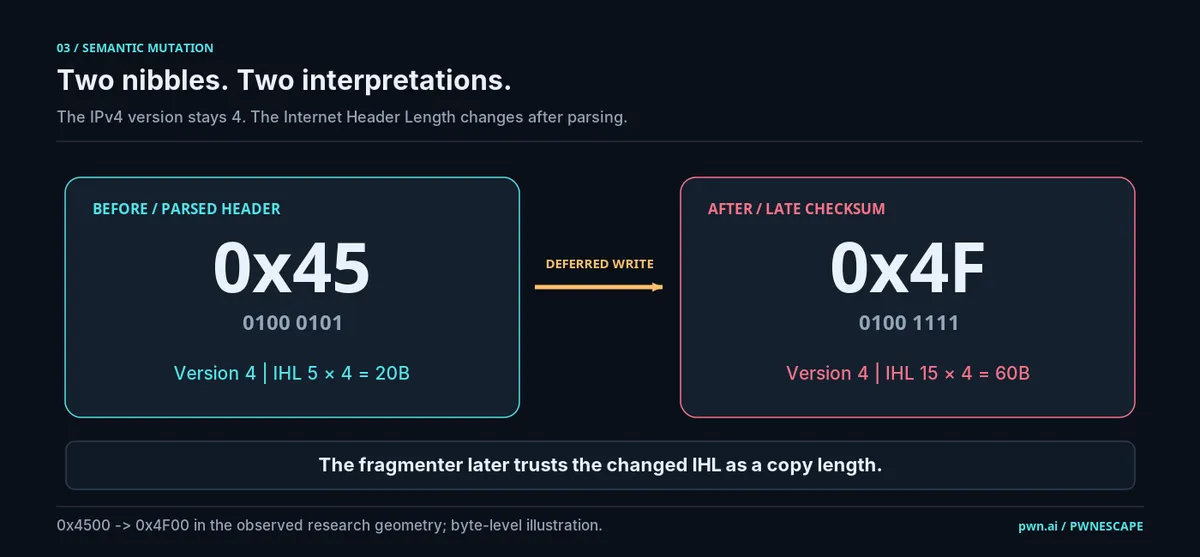 Снимка: pwn.ai
Резултатът е около 32 байта памет на хоста за всеки изпратен пакет. Гостът може да продължи да чете, докато продължава да праща пакети — няма ограничение на опитите, няма шум в логовете на жертвата.
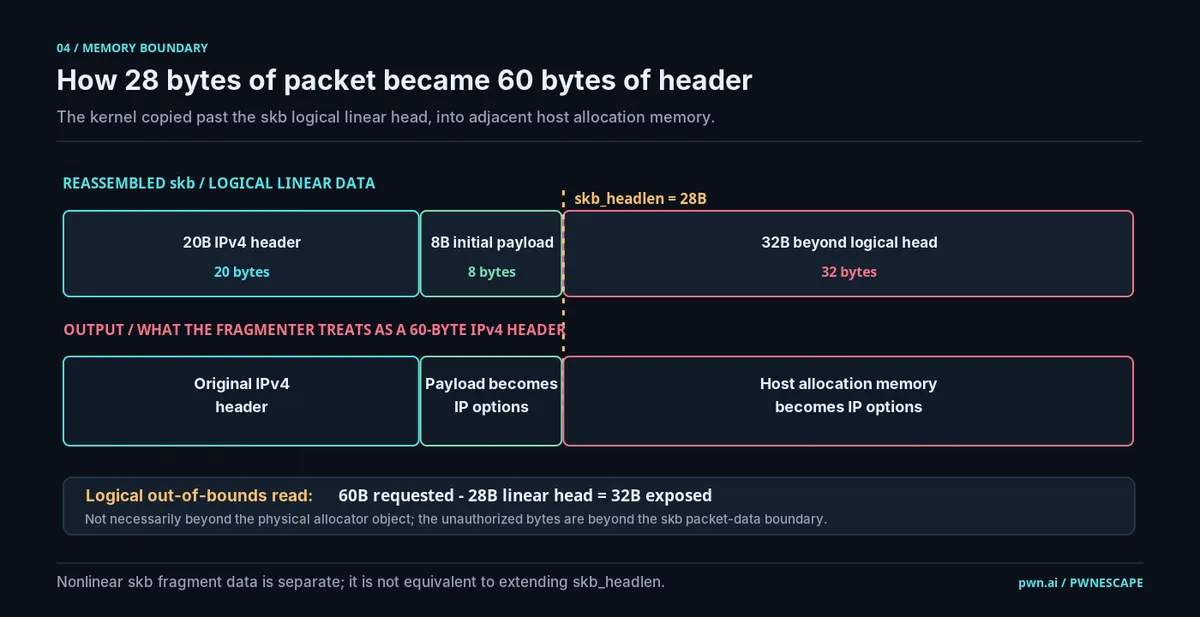 Снимка: pwn.ai
В техническия си разбор pwn.ai описва и по-тежките стъпки, демонстрирани само върху собствени машини: избрани 64-байтови записи в паметта на ядрото и изпълнение на код с root права на хоста, потвърдено при четири независими студени стартирания.
Кои ядра са засегнати
Кръпката е един комит — 6785011f8b16 от 8 октомври, с автор Михаел С. Циркин от Red Hat. Той добавя проверката ip_check_csum_start(), която пази пет места, завършващи отложена контролна сума в шест файла: началото на контролната сума не може да сочи вътре в IPv4 хедъра.
| Клон | Уязвими версии | Първа поправена |
|---|---|---|
| 5.10 | до 5.10.271 | 5.10.272 |
| 5.15 | до 5.15.222 | 5.15.223 |
| 6.1 | до 6.1.189 | 6.1.190 |
| 6.6 | до 6.6.158 | 6.6.159 |
| 6.12 | до 6.12.112 | 6.12.113 |
| 6.18 | до 6.18.56 | 6.18.57 |
| 7.2 | до 7.2.10 | 7.2.11 |
| 7.3-rc | преди 7.3-rc7 | 7.3-rc7 |
Ако ползвате ядро от дистрибуция, номерът на версията сам по себе си не ви казва нищо — Debian, Ubuntu, RHEL и SUSE поддържат свои клонове с пренесени кръпки. Проверете бюлетина на доставчика си и конкретния пакет, не само uname -r:
uname -r
# Ubuntu / Debian
apt changelog linux-image-$(uname -r) | grep -i 6785011f8b16
Самият Циркин описва поправката като „мярка за защита в дълбочина“ — тоест тя затваря конкретния път, но не преработва из основи доверието към метаданните за контролна сума. Това е добър повод да следите клона и през следващите седмици.
Три дни и 700 долара
Начинът на откриване е втората новина тук. Йибело намира пропуска за три дни по време на challenge-а на Vercel за sandbox сигурност с награден фонд 1 милион долара, обявен на 18 август. Докладът за изтичане на памет от хоста влиза на 20 август, частният доклад до kernel security с кандидат-кръпки — на 4 септември, а публичните подавания в netdev са между 19 и 22 септември.
Изследването е минало през собствения харнес на pwn.ai, наречен Omega-Pwn, с GPT-5.6 Sol като основен reasoning двигател. Общата сметка за токени: под 700 долара. От 1285 доклада в програмата на Vercel този е единственият с оценка „критичен“.
Това е същата тенденция, която видяхме и при веригата нулеви дни в Palo Alto и Ivanti — цената на намирането на сериозен бъг в сложен код пада бързо.
Седмица на бягствата от виртуални машини
PwnEscape не е сам. В същия бюлетин на The Hacker News влизат още две съседни теми: race condition в grant-table механизма на Xen (CVE-2026-79610), който засяга всички версии от 4.0 нагоре и позволява на непривилегирован гост да се изкачи до хоста, и пропуск в драйвера на NVIDIA (CVE-2026-47595, оценка 7.5), който дава запис в памет само за четене и бягство от контейнер.
Заключение
За домашния Linux десктоп PwnEscape е почти без значение — няма от кого да бяга гостът. За всеки, който пуска виртуални машини с чужд код, е приоритет номер едно: кръпката е налична за всички поддържани клонове, атаката не изисква нищо екзотично, а изтичането е тихо. Както при нулевия ден в Cisco Secure Email Gateway, прозорецът между публикацията и първите опити за експлоатация се мери в дни, не в месеци.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google