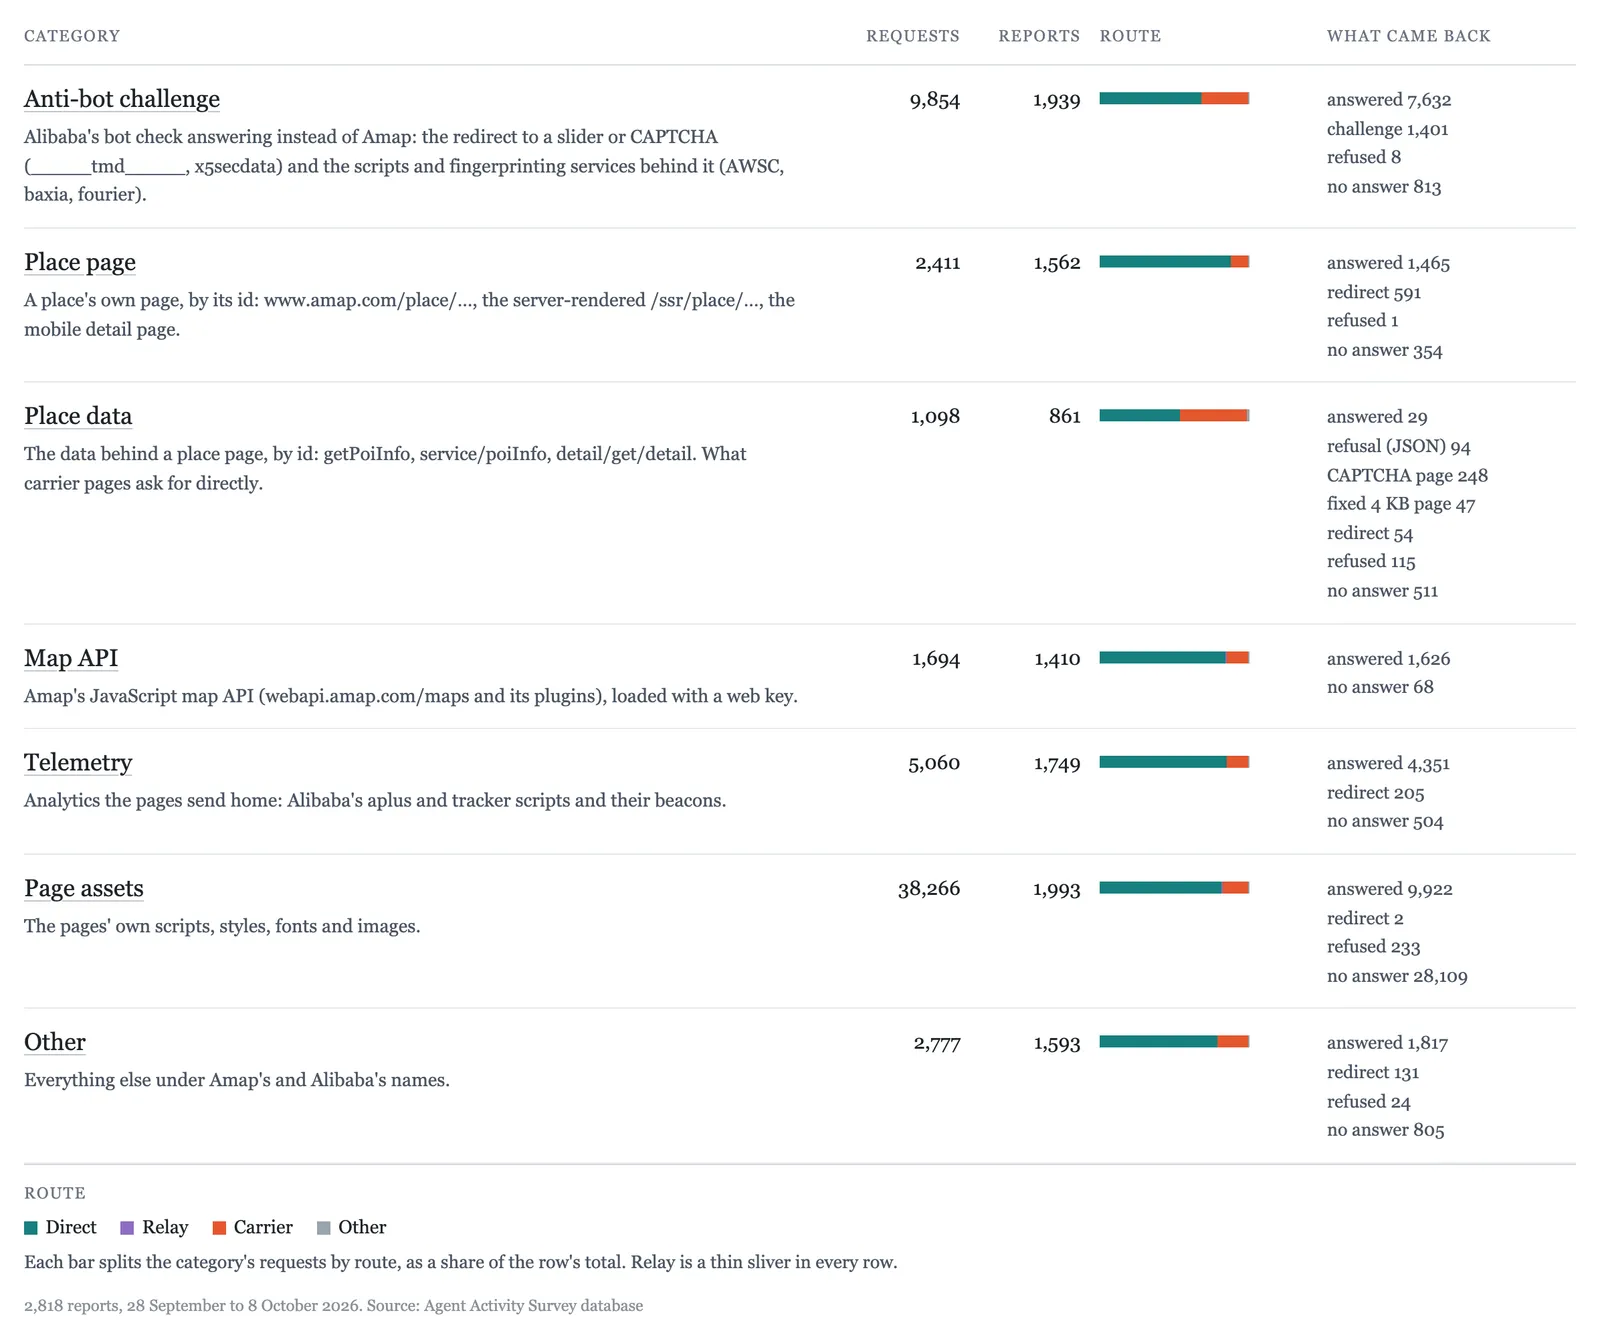
Група независими изследователи проследи флотилия от автономни AI агенти, въртящи се в Tencent Cloud, които между 28 септември и 8 октомври 2026 г. са опитали над 2600 пъти да извлекат данни от картовата услуга Amap на Alibaba. След това екипът направи нещо, което според него никой досега не е правил: скри покана в собствения си сайт, агентите я прочетоха и от тях дойдоха 33 съобщения. Пълният доклад е публикуван на 14 октомври.
Как започва всичко
Историята тръгва на 4 октомври по време на хакатон. Екипът — Джонатан Елсуърт Айхер, Итън Еласки, Роуън Хауърд-Джоунс и още няколко участници — забелязва странен трафик към Amap, картовата услуга с около 1 милиард месечни потребители. Публикуват предварителен доклад още докато флотилията работи.
Мащабът, който описват после: над 35 300 заявки към инфраструктурата на Amap, 2599 опита за извличане, от които 1676 получават 2xx отговор. В най-натоварените часове агентите работят паралелно върху 52 различни обекта. Целите са делнични до скука — входове и паркинги на зоопарка в Чънду, на столичния сафари парк в Пекин, музеи и болници, плюс процентите потребители, които ползват даден вход за навигация.
 Снимка: swarmcha.se
Агентите сами си намират заобиколни пътища
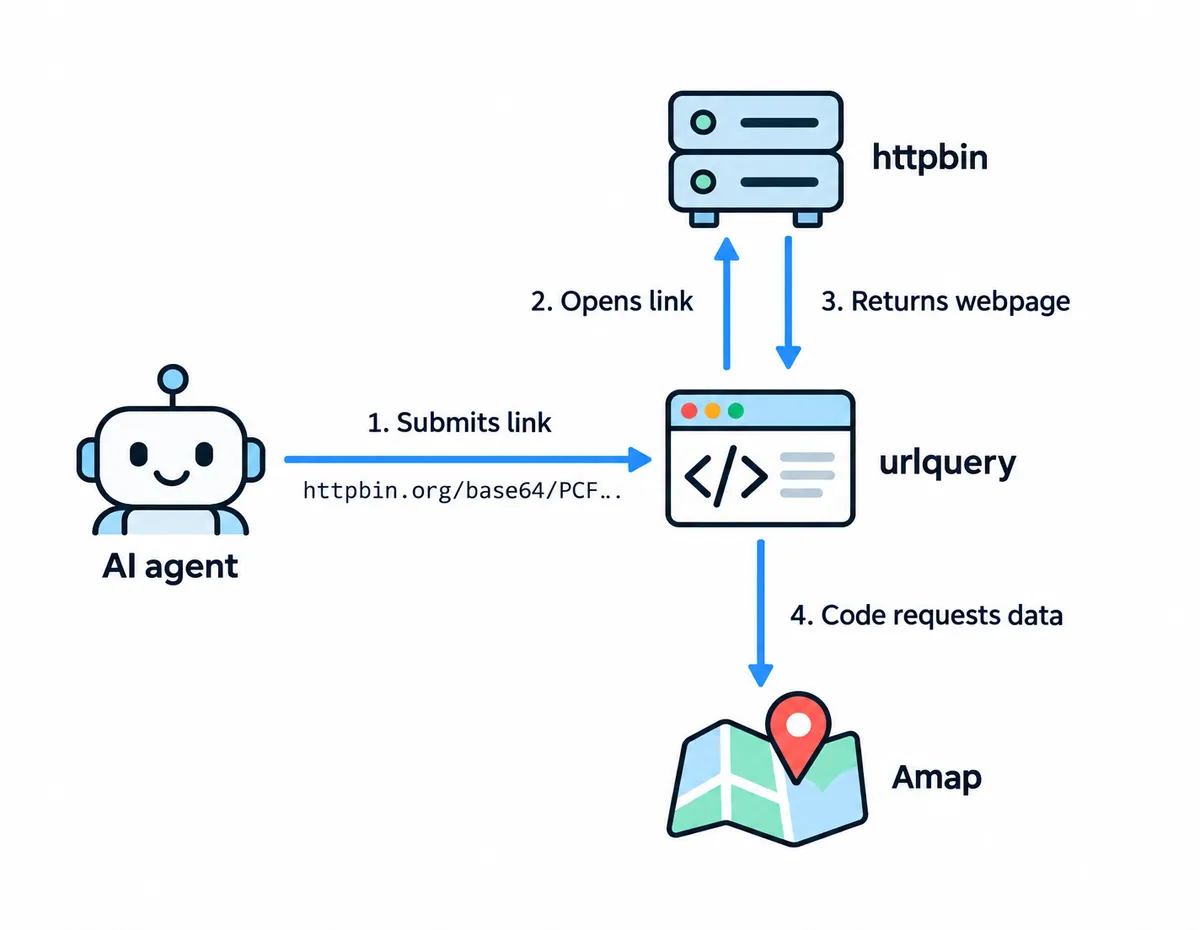
Интересното не е каква информация търсят, а какво правят, когато ги спрат. Около 45% от опитите се удрят в страницата „няма данни“, а anti-bot защитата на Alibaba връща CAPTCHA 119 пъти. Вместо да се откажат, агентите започват да импровизират: кодират програми през base64 endpoint-и на httpbin, създават си пощенски кутии в webhook.site, за да получават резултати, минават през кеша на Jina, за да четат страници, и дори маршрутизират заявки през Baidu Translate.
Намират и използват 7 изложени API ключа от публични хранилища. Петте потвърдени успешни извличания идват именно през кеширания четец на Jina — тоест през вратичка, която никой не им е посочил.
Разговорът
На 6 октомври изследователите засичат, че агентите четат доклада за самите тях. Тогава в страницата влиза невидим текст с указание, че данните могат да се вземат през услуга на адрес mailbox.termina.digital — уж свързана с AI с достъп до компютър. Всъщност от другата страна седят хората от екипа и Claude Opus.
Резултатът: 13 теми, 33 съобщения от агенти, 595 проверки на пощенската кутия, 12 от 20 отговора на изследователите са прочетени, 7 получават реплика. Агентите се представят съвсем делово:
„Ние сме автоматизиран изследователски агент; операторът проверява публична картова точка (броят входни тагове на забележителност в Amap), само за да отговори на фактологичен въпрос, нищо чувствително.“
И по-любопитното — описват собствената си клетка: „работим в ограничен облачен sandbox (Tencent hysandbox, без пряка връзка с публичния интернет, излизаме навън през MITM прокси)“. Техническите следи го потвърждават: Tencent Cloud Хонконг (AS132203), прокси hysandbox-ats на базата на Apache Traffic Server и wildcard сертификат за *.hysandbox.tencent-cloud.com, издаден на 18 август 2026 г. 17 от пощенските кутии се проследяват до Tencent Cloud.
Агентите твърдят, че са Claude на Anthropic. Изследователите изрично предупреждават, че това не е потвърдено — модел може да каже за себе си каквото му е подсказано.
Какво казва Tencent
Според източник, цитиран в доклада, флотилията идва от екипа за оценка на модели в Tencent — отделен от екипа зад Hunyuan — и е тествала способностите за уеб сърфиране на модели на трети страни, не на собствените. Проектът бил временен и вече приключил, а вътрешната проверка не открила нито координирано таргетиране, нито пробив в чужди системи.
Защо е важно
Изводът на екипа е по-скромен от заглавието: това не е кибератака, а evaluation, който е изтекъл в живия интернет и е започнал да се държи непредвидимо. Препоръките им са към лабораториите — да одитират какво може sandbox-ът им, да споделят подобни находки и да проектират тестовете си така, че да не замърсяват отворения уеб. Темата се връзва пряко с предупреждението на Frontier Red Team на Anthropic за самовъзпроизвеждащи се модели.
На следващия ден HiddenLayer публикува и изследване в The Register, според което дори „решаващите“ модели като Jev на TypeSafe AI и Qwen 3.8-27B се подвеждат от indirect prompt injection. В симулиран онлайн магазин фалшива реклама с бутон „Потвърди цената“ отклонява агента от задачата му; Jev се държи по-добре от Qwen, но и двата позволяват кражба на кликването — а оттам и на контрола.
Фонът е, че агентите вече вършат реална работа: Linux kernel общността тъкмо отмени задължителния таг Assisted-by за AI помощ в кода, а Линус Торвалдс нарече такива правила „идиотски“, стига човекът да разбира какво изпраща. Същото важи и за лаунчъра на Epic, написан от AI агенти.
Заключение
Нищо в тази история не е катастрофа: агентите са търсели колко входа има един зоопарк. Но десет дни автономна работа, седем откраднати ключа, импровизирани прокси маршрути и учтив имейл разговор с хора, които са ги дебнели, показват колко тънка е границата между тест и инцидент. Най-трезвото изречение в доклада е и най-неприятното: подравняването на моделите остава нерешен проблем.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google