Бъг 10.0 в Siemens IoT2050 слага бекдори в заводи
Уязвимост с максималната възможна оценка — CVSS 10.0 — в индустриалните шлюзове Siemens SIMATIC IoT2050 Advanced вече се експлоатира в реални атаки. На 30 октомври капаните (canaries) на VulnCheck засякоха как нападател използва CVE-2026-58115, за да качи зловреден Node-RED flow, който сваля и стартира Linux бот върху устройството. Siemens публикува бюлетина си още през август 2026 г., но непоправените машини продължават да висят в интернет.
Какво точно е счупено
Проблемът е от най-неприятния вид: липсваща автентикация за критична функция. HTTP интерфейсът на Node-RED върху Industrial OS на IoT2050 Advanced приема заявки към admin API без никаква проверка на самоличност. Това означава, че всеки, който може да достигне порта по мрежата, има право да създава и деплойва flows.
А оттам нататък не е нужен никакъв екзотичен exploit — достатъчни са два вградени възела на самия Node-RED:
- inject — изстрелва съобщение по график или веднага при стартиране на flow-а;
- exec — изпълнява shell команда.
„Свържете единия с другия и flow-ът изпълнява командата веднага щом бъде деплойнат, без каквото и да е допълнително взаимодействие“, обяснява изследователят на VulnCheck Патрик Гарити пред The Register. Кодът се изпълнява с максимални права върху операционната система отдолу.
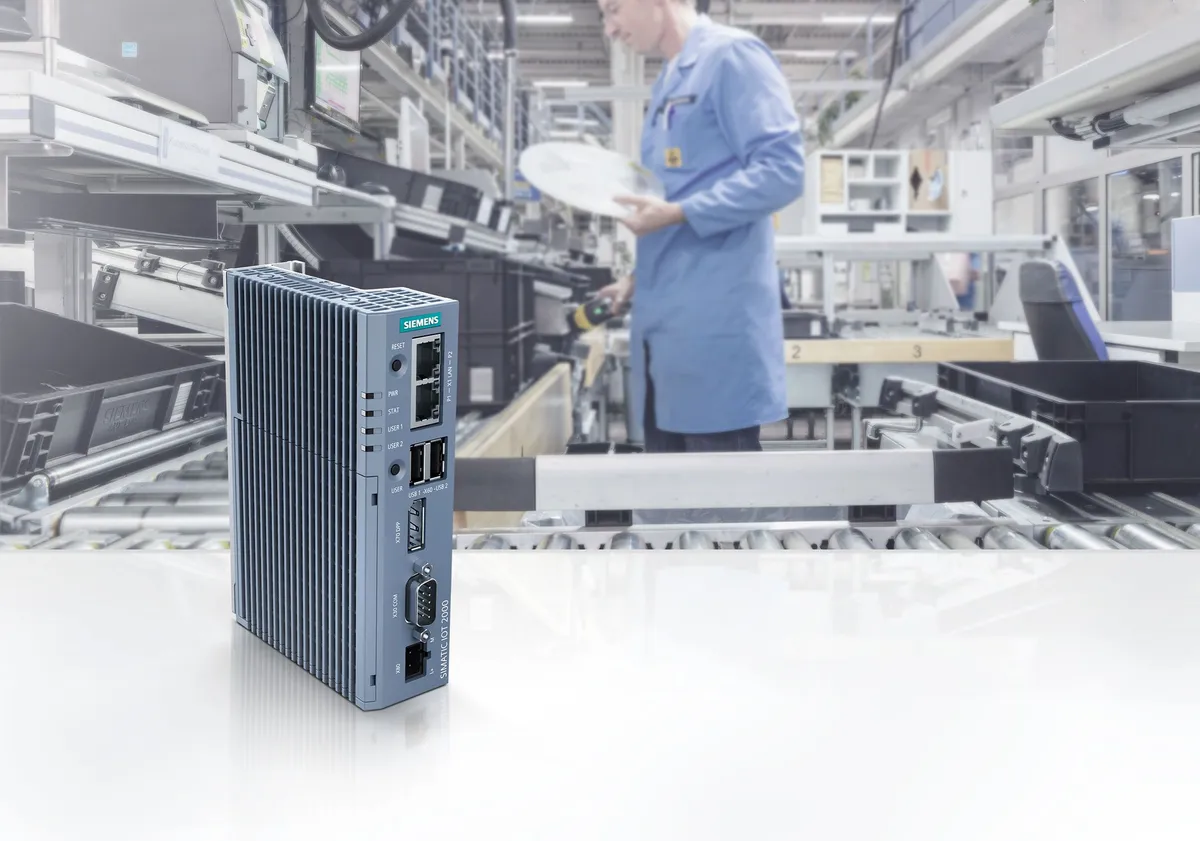 Снимка: Siemens (прес снимка на SIMATIC IOT шлюз)
Атаката: един пакет, три слоя кодиране
Прихванатата заявка е била завършен exploit в едно действие. „Тя деплойва Node-RED flow, задейства го автоматично и издърпва binary от сървър на нападателя — всичко това зад три слоя кодиране“, описва Гарити в анализа, цитиран от The Hacker News.
Полезният товар е файл с име bot-linux-amd64, компилиран за Linux на AMD64. Схемата е двуетапна — сканиращ сървър намира целта, втори сървър доставя малуера. Наблюдаваните адреси са 4.201.105[.]116 за exploit заявките (в ASN на Microsoft) и 85.215.73[.]250, съответно 45.194.90[.]57 за самите двоични файлове.
Освен бота, атакуващите оставят и нещо по-тихо: HTTP endpoint-и, които изпълняват произволни команди, подадени като query параметър — класически уеб шел, вграден в самия flow. Част от механизмите за устойчивост преживяват рестарт на устройството, тоест изключването от контакта не чисти проблема.
В прозореца 30 октомври – 1 ноември VulnCheck преброи 16 опита за експлоатация само от един адрес и общо 125 попадения срещу 8 различни уязвимости. CVE-2026-58115 вече е в каталога на VulnCheck за експлоатирани уязвимости; към момента на публикацията не е влязла в KEV списъка на CISA.
Какво да направите
Поправката е в версия 4.3.4.1 и по-нова на образа за IoT2050. Ако обновяването не е опция веднага:
- премахнете Node-RED, ако не ви трябва;
- включете
adminAuthс реални пълномощия за редактора и admin API; - сложете basic authentication на HTTP възлите и dashboard-а;
- вдигнете HTTPS и най-вече — махнете порт 1880 от публичния интернет.
Проверете дали между вашите устройства няма IoT2050, който някой колега е изкарал „временно“ навън за отдалечена поддръжка. Точно тези машини попадат в сканиранията първи.
Това е и напомняне колко размита е вече границата между IT и OT. Node-RED отдавна не е хоби инструмент — върти се в индустриални шлюзове, edge устройства и SCADA интеграции. Атаки срещу такива системи вече не са теоретични: достатъчно е да си припомните втората вълна срещу хладилните системи в Белгия и Швеция.
Фонът: NCSC предупреждава за „безпрецедентен ръст“
Съвпадението с календара е почти болезнено. На 3 ноември британският Национален център за киберсигурност (NCSC) публикува годишния си доклад, в който шефът му Ричард Хорн говори за „реална перспектива за безпрецедентен ръст в броя на кибер инцидентите“ през следващите месеци, пише The Record.
Според прогнозата на центъра до 2028 г. е „много вероятно“ малуер с AI елементи да бъде използван в ransomware атаки срещу критичната инфраструктура на Великобритания, а Китай и Русия да прилагат AI рутинно в операциите си. Първите такива примери вече се появяват — вижте инфостилъра VOLTA, който подрежда крадените данни чрез Claude.
Хорн е по-прям за причината: „Десетилетия наред колективно ни се разминаваше да правим технологии на ниска цена.“ Мащабът на проблема се вижда и в суровите числа — ядрото на Linux е поправило над 1000 уязвимости само за последния месец.
Британският отговор е в пари и автоматизация: 70 млн. паунда за NERV Centre (национален център за експозиция и уязвимости в реално време) и 60 млн. паунда за Cyber Shield — мрежа от AI агенти, които да реагират на машинна скорост. Пилотът Project DROMOS вече е открил стотици потенциални проблеми, включително критични.
Заключение
CVE-2026-58115 е учебникарски случай: не е сложна атака, не иска вериги от бъгове, не иска нулев ден. Иска само устройство с Node-RED без парола, закачено за мрежа, която нападателят може да достигне. Ако управлявате IoT2050 Advanced, обновяването до 4.3.4.1 и проверката за непознати flows са работа за днес, не за следващия планиран прозорец за поддръжка. А прогнозата на NCSC подсказва, че такива „днешни задачи“ ще стават все по-чести.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google