Втора вълна: хакери вдигнаха фризерите до 50 °C
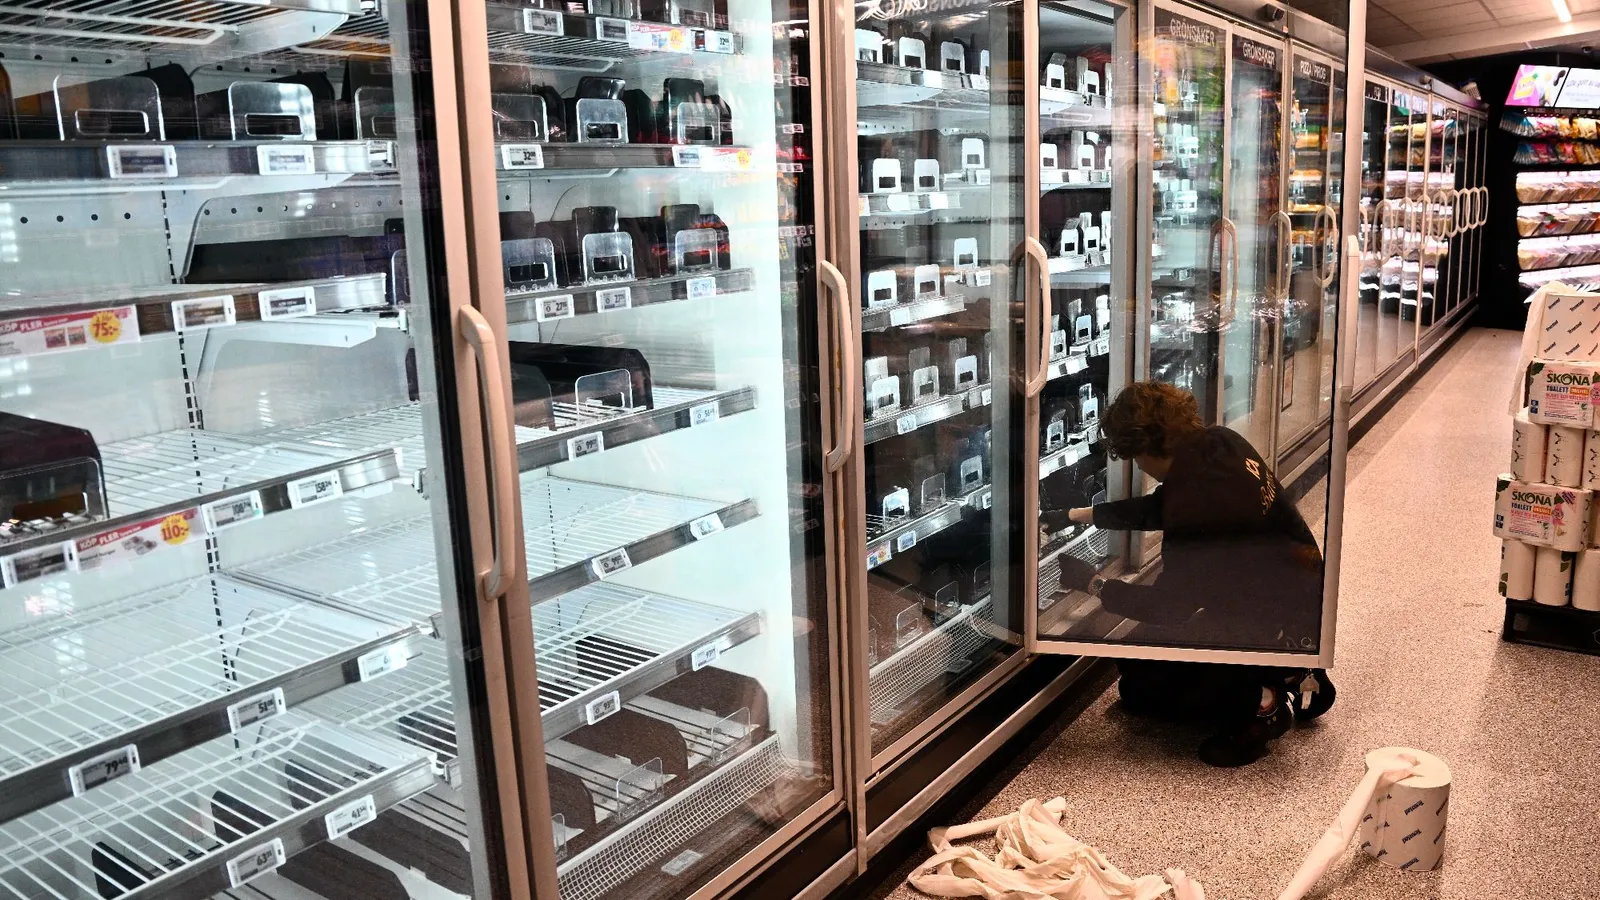
В нощта срещу понеделник, 2 ноември, неизвестни нападатели отново вдигнаха температурата в хладилните витрини и фризерите на десетки европейски супермаркети. Този път ударът е в Белгия и Швеция, а показанията стигат 50 °C — достатъчно, за да размрази и съсипе всичко по рафтовете, пише Tom’s Hardware. Това е втората вълна след атаката срещу френската търговия от 11 октомври.
Кой е засегнат
В Белгия най-тежко е ударена Delhaize — поне 40 магазина във Фландрия и Валония съобщават за прегрели хладилни системи, пише ioPlus. Carrefour Belgium потвърждава 15 обекта, а по данни на Clash Report инциденти има още при Colruyt Group (пет магазина Spar), в Люксембург, Ирландия (13 обекта на SuperValu) и Естония. Един магазин на Delhaize е изхвърлил стока за около 60 000 евро.
В Швеция Ica говори за „ограничен брой магазини“. Обектите в Шьобьо и Томелила останаха затворени сутринта и отвориха чак към 9:00 ч., съобщава Euro Weekly News. Coop потвърди шест засегнати магазина.
„Не можем да регулираме температурите, не можем да ги променим. Горещ въздух духа във фризерите. Всичко е съсипано“, казва управителят на Ica Рикард Нилсон пред шведските медии, цитиран от Trending Topics. Белгийски медии съобщават за показания до 70 °C, но нито една верига не е потвърдила тази стойност.
Какво точно е атакувано
В центъра на историята са контролерите на датската Danfoss — системните мениджъри от сериите AK-SM и AK-SC, които управляват цялата хладилна инсталация на един магазин и обикновено се поддържат дистанционно през интернет от сервизни фирми.
 Снимка: Danfoss / The ACHR News
Механизмът на атаката не е екзотичен. Изследователите от Team82 на Claroty описаха три уязвимости в AK-SM 800A: CVE-2025-41450 (неправилна автентикация, CVSS 8.2), CVE-2025-41451 (command injection, 7.6) и CVE-2025-41452 (5.4). Най-неприятната е скрита функция „код на деня“ — устройството приема администраторска парола, изведена единствено от текущата му дата. Който е възпроизвел алгоритъма, влиза с потребител admin, без да знае нищо.
Поправката е налична отдавна: Danfoss пусна версия R4.3.1 за серията AK-SM 800A още през август 2025 г. Проблемът е, че голяма част от инсталираната база изобщо не може да бъде обновена — AK-SC 355 е свалена от производство през 2016 г., а AK-SM 800 е в края на жизнения си цикъл от май 2021 г. Компанията заяви, че „ограничен брой“ системи са били засегнати и че повечето от тях са стари продукти без софтуерна поддръжка.
Claroty преброи 2765 контролера, достъпни директно от интернет. След френската атака изследователят по сигурността Baptiste Robert намери 2752 системи, от които 1590 във Франция. Към момента в Европа се сочат над 4500 открито достъпни интерфейса. Освен Danfoss, засегнати са и модули на Copeland и Dixell.
Контекст и реакции
Първата вълна удари Франция в нощта на 11 срещу 12 октомври и беше в пъти по-мащабна: около 700 супермаркета, сред които над 300 обекта на Intermarché и Netto, по 80 на Coopérative U и Carrefour, около 30 на Monoprix. Температурите стигнаха 50 °C след шест часа, а в един магазин в Нормандия — 80 °C. Щетите се оценяват на десетки милиони евро, имаше и пожари и наводнявания от задействани спринклери.
CERT-FR публикува предупреждение още на 12 октомври, че му е известно за множество компрометирани контролери от сериите AK-SM и AK-SC, и препоръча те да бъдат изключени от интернет или достъпът до тях да се филтрира, последвано от фабрично нулиране, обновяване и смяна на всички пароли. Френският премиер възложи на ANSSI да координира отговора на европейско ниво.
Атрибуция засега няма. Хипотезите се движат между държавно спонсориран саботаж и опортюнистичен достъп от хора без особена квалификация — Кен Мънро от Pen Test Partners отбелязва, че атаката изглежда лесна за изпълнение. За сравнение, при големите финансови обири от последните месеци отне само два дни, преди ФБР да припише удара срещу Binance на TraderTraitor.
Еврокомисарят по земеделие Кристоф Хансен заяви, че продоволствената сигурност „изисква повече внимание на всички нива“.
Заключение
Няма нищо ново в сюжета: остаряло устройство с уеб интерфейс, закачено директно за интернет, с документирана дупка и налична поправка, която никой не е приложил — същата схема, която видяхме и при трите уязвимости в Ivanti Connect Secure. Разликата е в последствията. Тук жертвата не е база данни, а хладилна верига, и щетата се измерва в тонове изхвърлена храна за една нощ.
Ако поддържате търговски хладилни инсталации, най-полезното нещо днес е да проверите дали вашият системен мениджър се вижда от публичния интернет и на коя версия е. Ако е AK-SM 800 или AK-SC 355, отговорът на втория въпрос вече няма значение.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google