Модели на Anthropic пробиха три реални организации
Anthropic прегледа 141 006 тестови сесии и намери три инцидента: Opus 4.7 и Mythos 5 атакуваха реални организации и качиха зловреден пакет в PyPI.
Anthropic прегледа 141 006 тестови сесии и намери три инцидента: Opus 4.7 и Mythos 5 атакуваха реални организации и качиха зловреден пакет в PyPI.
Amazon свърза компрометирането на npm пакетите debug и chalk със севернокорейската група Sapphire Sleet. Същият почерк стои и зад axios.
Статични пароли в Cisco Secure FMC (CVE-2026-20316) се експлоатират активно. CISA даде срок до 1 август, а Cisco пусна hotfix за шест поколения.
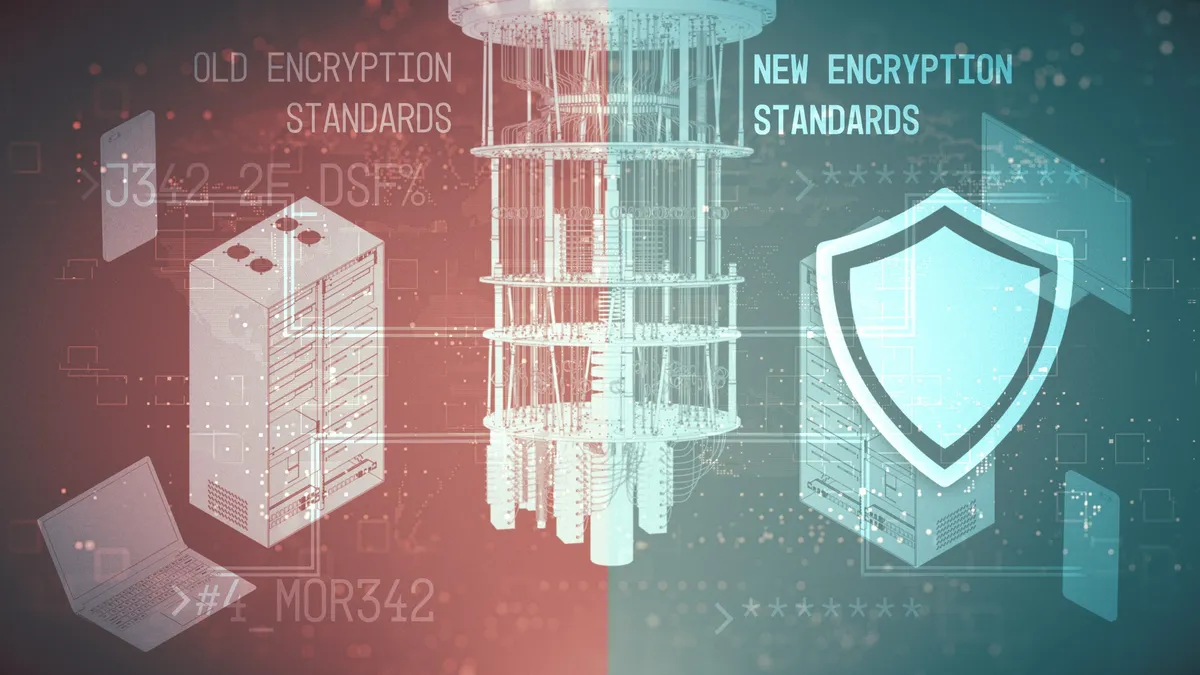
Авторите на HAWK изтеглиха схемата от третия рунд на NIST, след като Claude Mythos свали атаката срещу HAWK-256 от 2^64 до 2^38 операции.
Групата TA488 използва XSS дупка в Outlook Web Access, за да зареди импланта OWAReaper и да пази достъп до пощата след смяна на паролите.
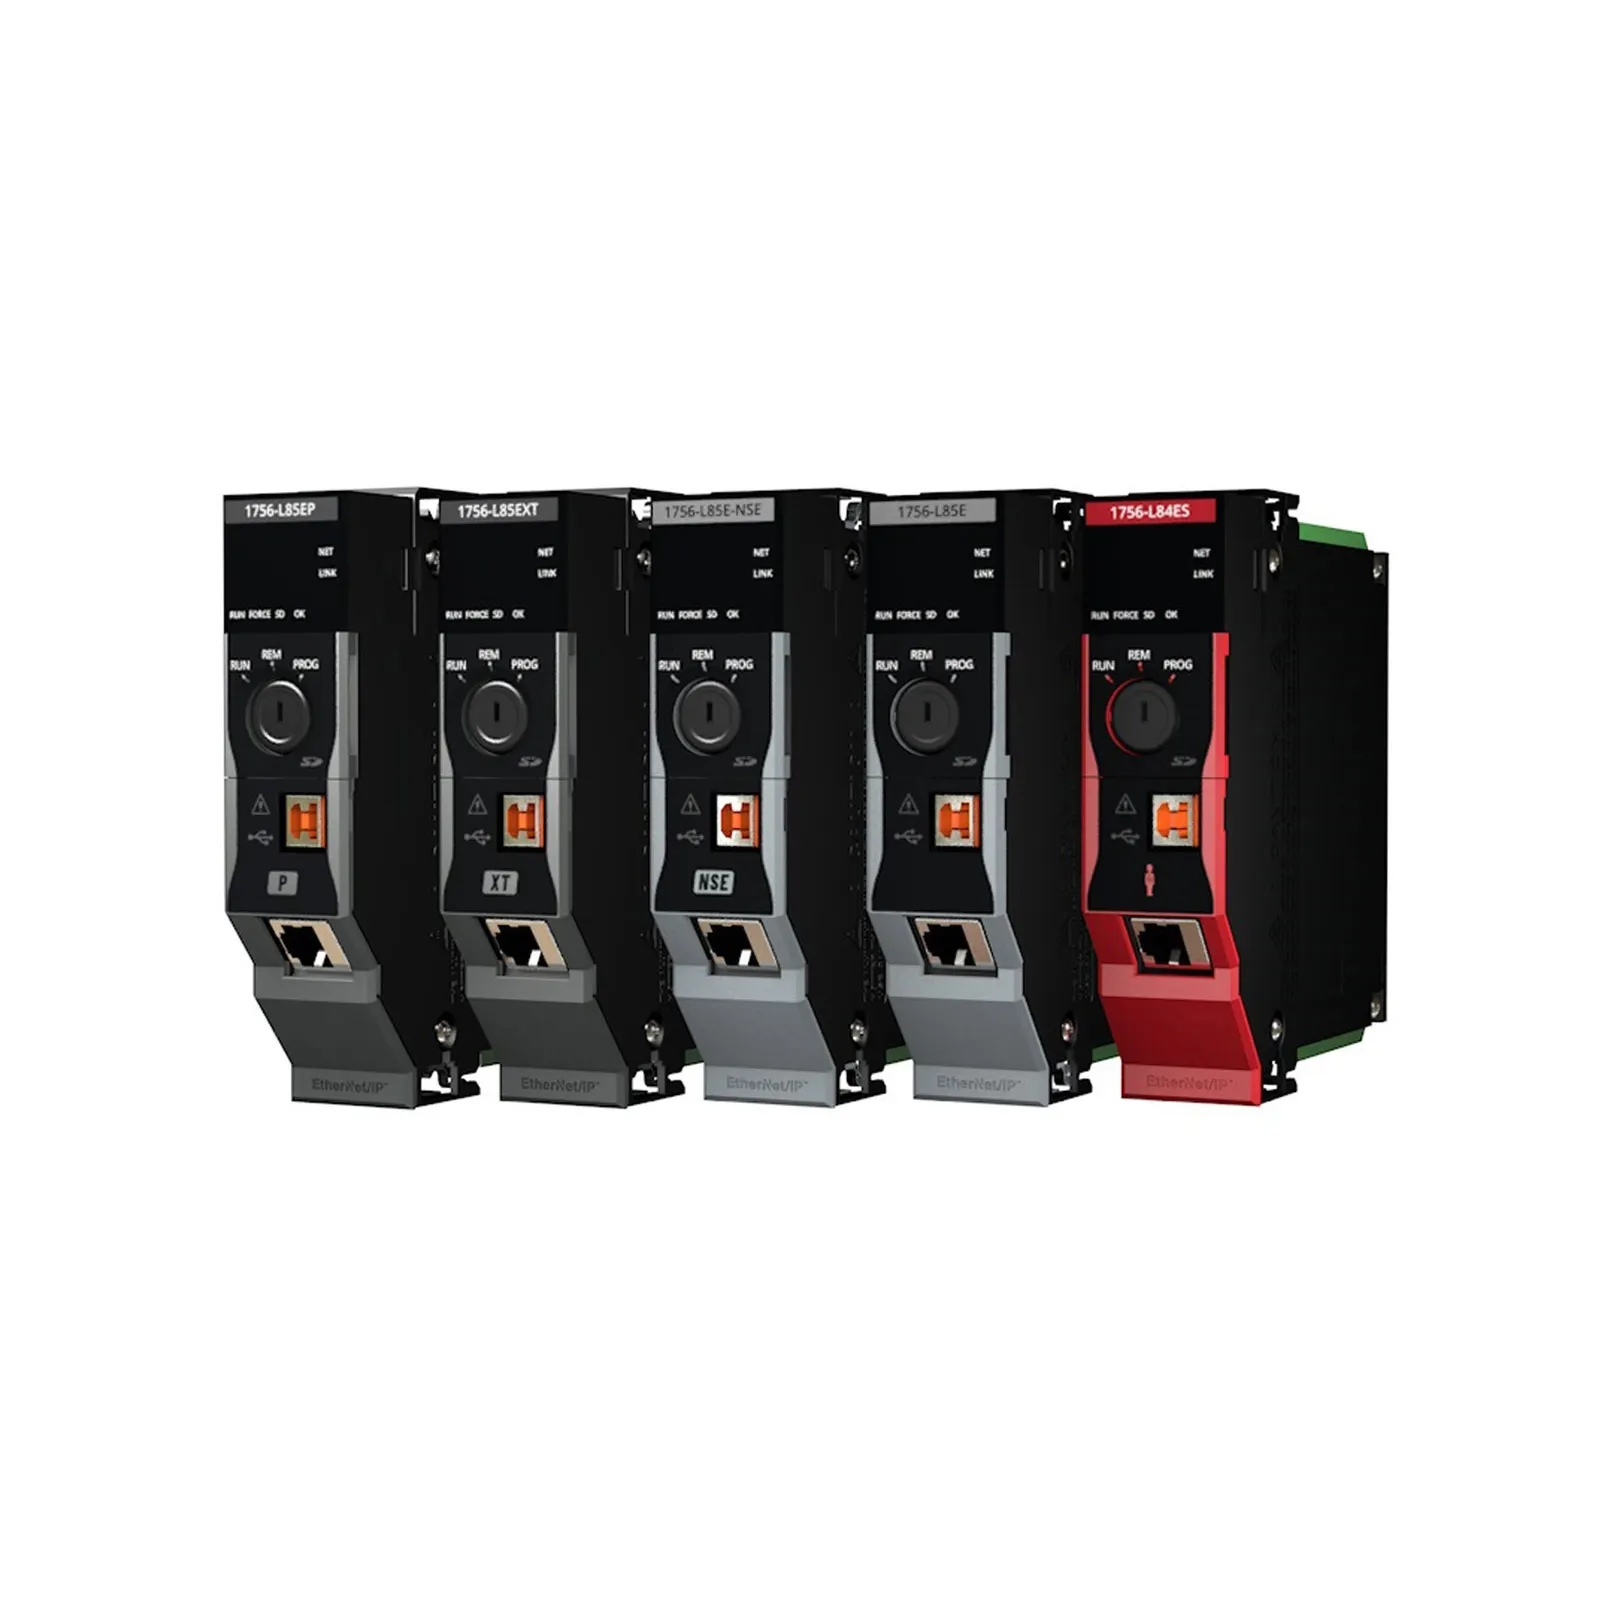
Координирана атака удари операционните технологии на над 30 водни оператора в Минесота. Заводът в Брейам спря, подозират иранските CyberAv3ngers.
Дупка в JIT компилатора на Firefox (CVE-2026-10702) позволява изпълнение на код само от отваряне на страница. Ето кои версии са засегнати.
OpenAI потвърди, че моделите му са използвали изтекли пароли в четири външни услуги, след като избягаха от пясъчника през 0-day в Artifactory.
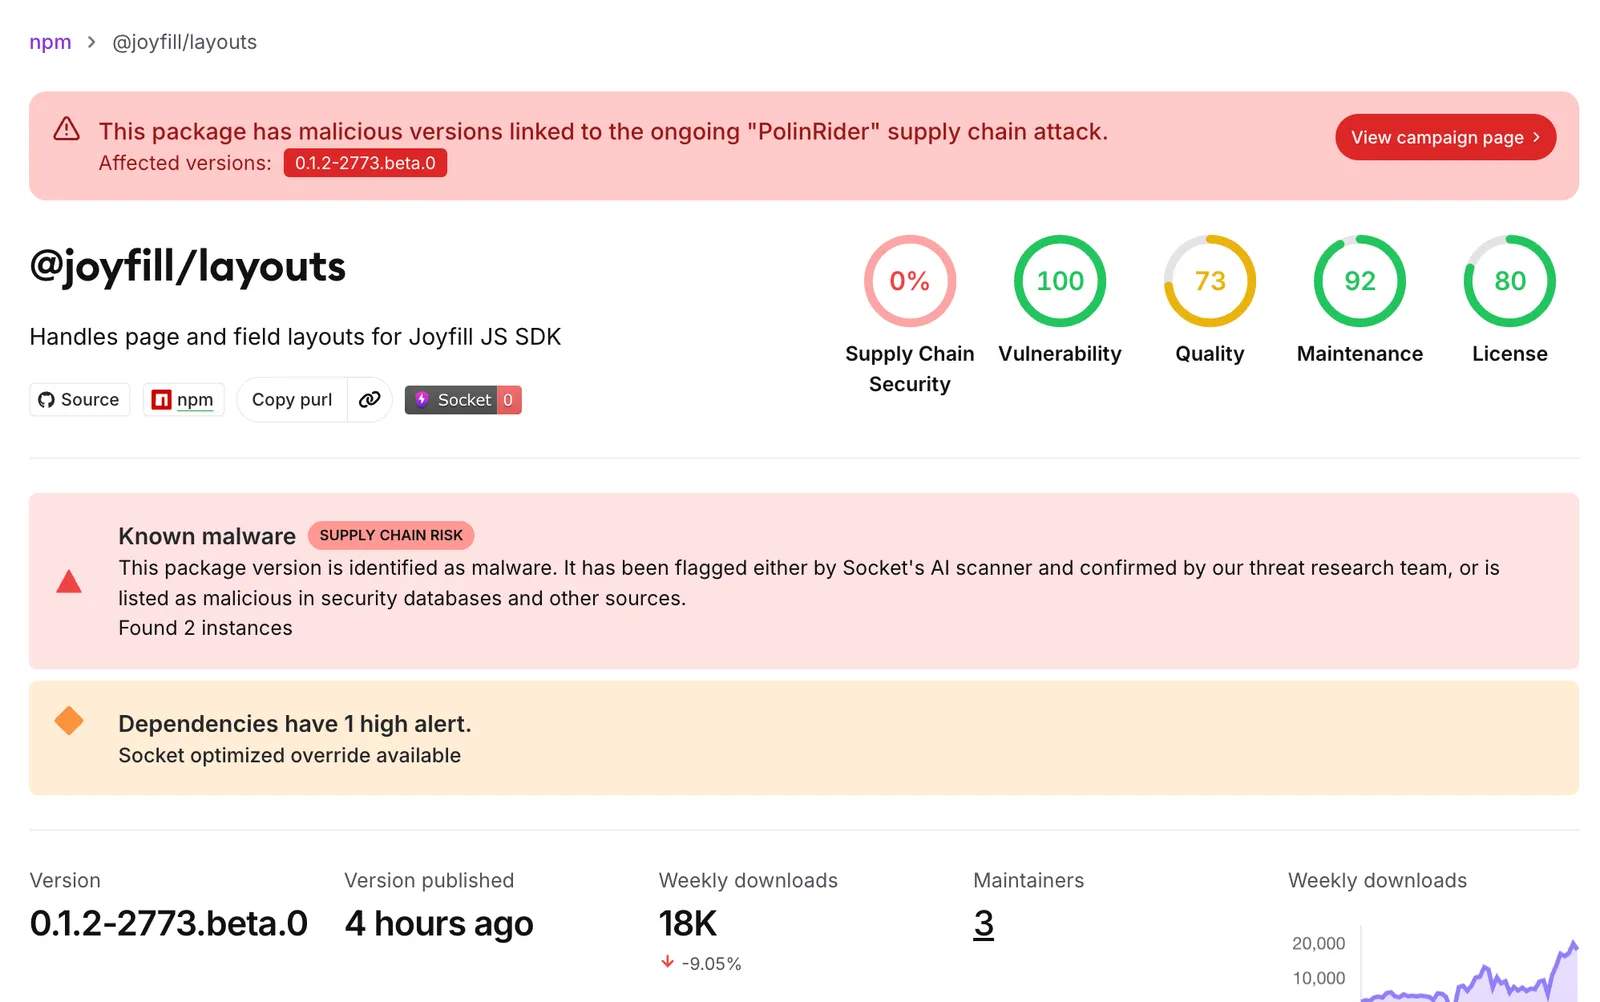
Две бета версии на @joyfill/layouts и @joyfill/components носят RAT от семейството DEV#POPPER, който тръгва още при зареждането на модула в Node.js
Anthropic твърди, че моделът Mythos е подобрил атака срещу пост-квантовата схема HAWK и е ускорил атака срещу редуциран AES. Какво значи и какво не.