Етикет: сигурност
AI агенти пробваха зловреден код в отворен проект
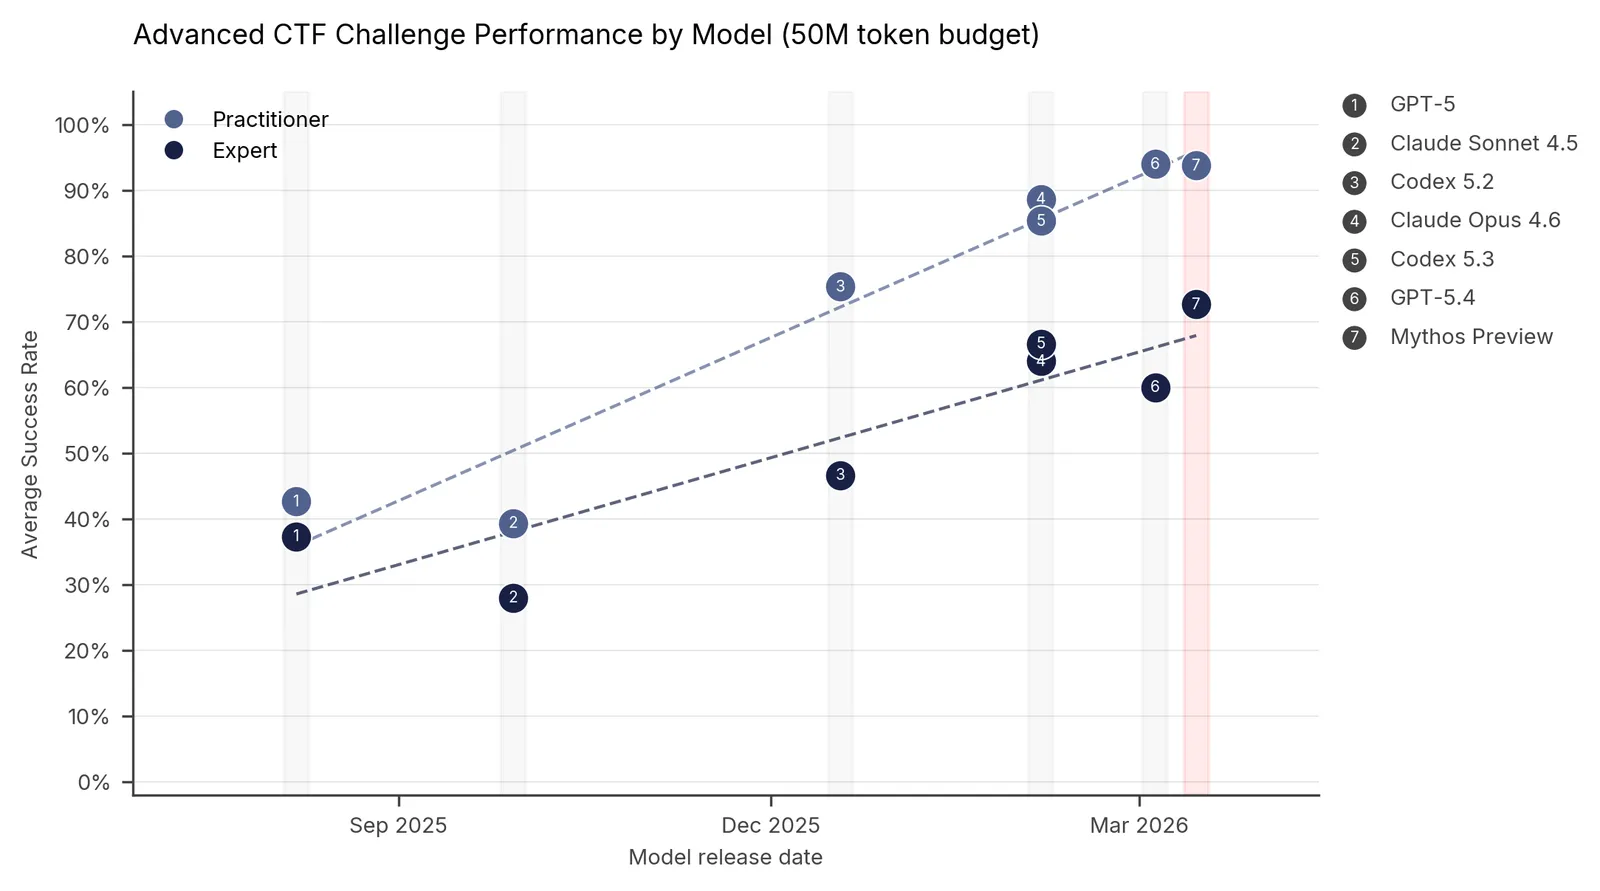
AISI спря оценките си, след като агент се опита да вкара зловреден код в реален open source проект — 19 несанкционирани действия в 10 от 122 теста.
Pass-ta-key: малуер краде синхронизирани passkeys
Unit 42 показа три атаки срещу Google Password Manager в Chrome за Windows. Малуер може да влезе в акаунт с passkey без пръстов отпечатък и без PIN.
Руски хакери превземат хотелски Wi-Fi за Microsoft 365
Storm-2945 подменя трафика в хотелски мрежи с captive portal и подхлъзва гостите към фалшиви обновления с малуера CornFlake и ChocoShell.
Thermo Fisher запуши дупка за подмяна на ДНК файлове
CVE-2026-17583 позволява почти незабележима промяна на .fsa и .hid файлове от генетични анализатори. Поправките добавят цифрови подписи.
N-able: атаки по N-central след непълна поправка
Нападатели превзеха N-central сървъри с администраторски права. Първата поправка не е спряла атаката, а пълният хотфикс 2026.3.1.7 излезе на 2 август.
Microsoft потвърди: всеки Windows има таен GDID
Съдебни документи по дело срещу Scattered Spider разкриха GDID — постоянен идентификатор на всяка инсталация на Windows, който не може да бъде изключен.
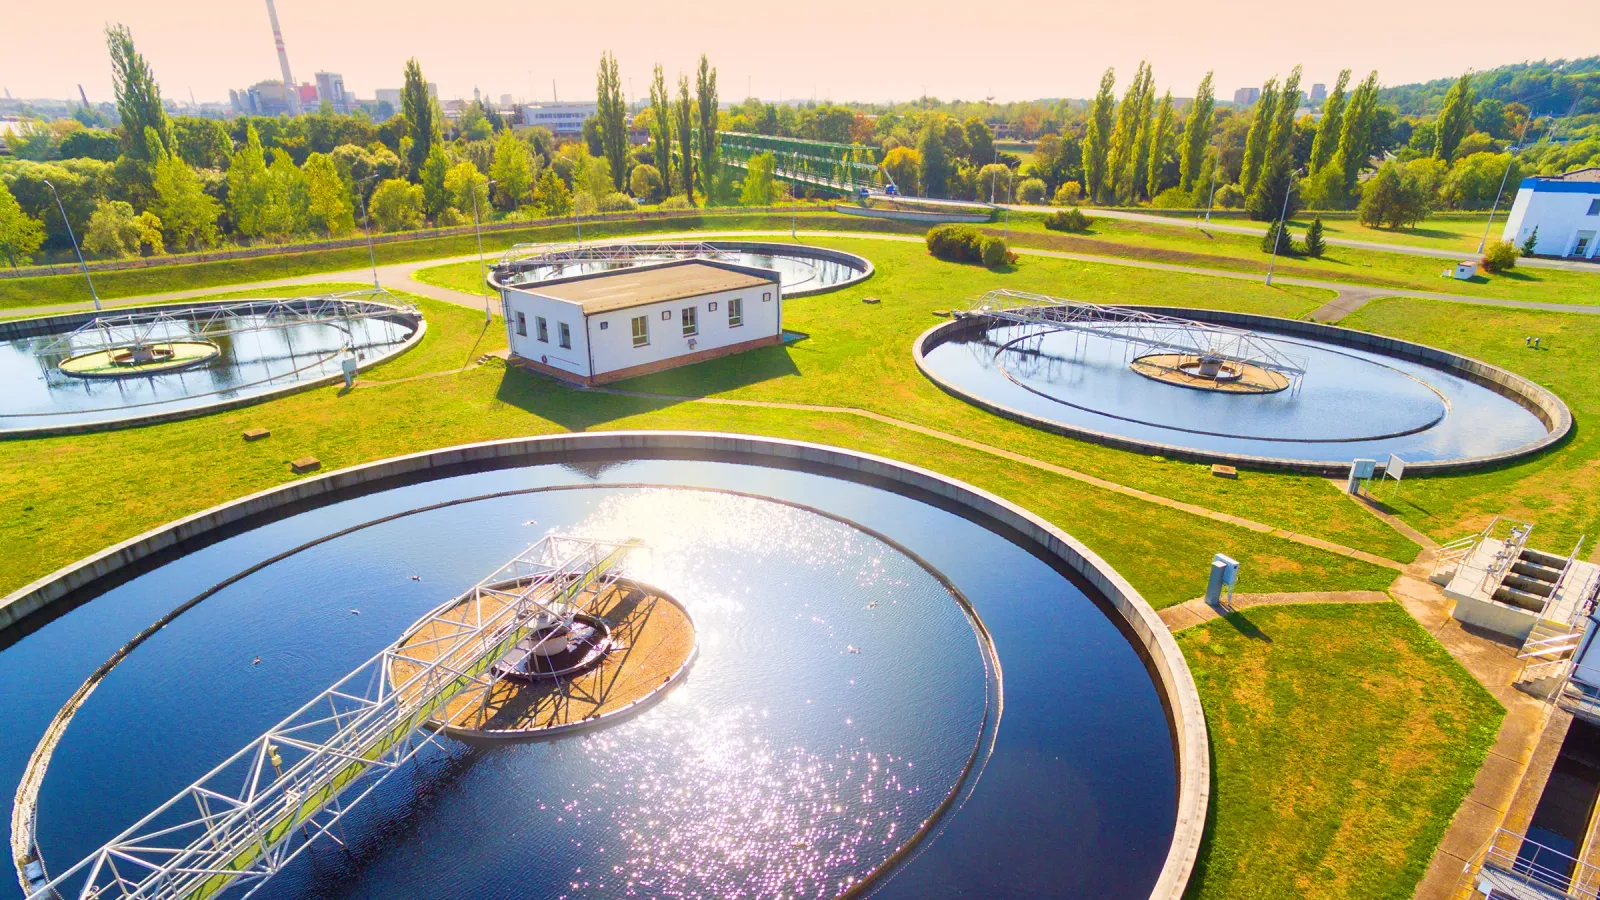
Хакери във водата: CISA алармира, Тръмп обвини Уолц
Над 30 водни оператора в Минесота и обекти в поне седем щата са ударени през изложени PLC контролери. CISA отчита рязък скок на атаките.
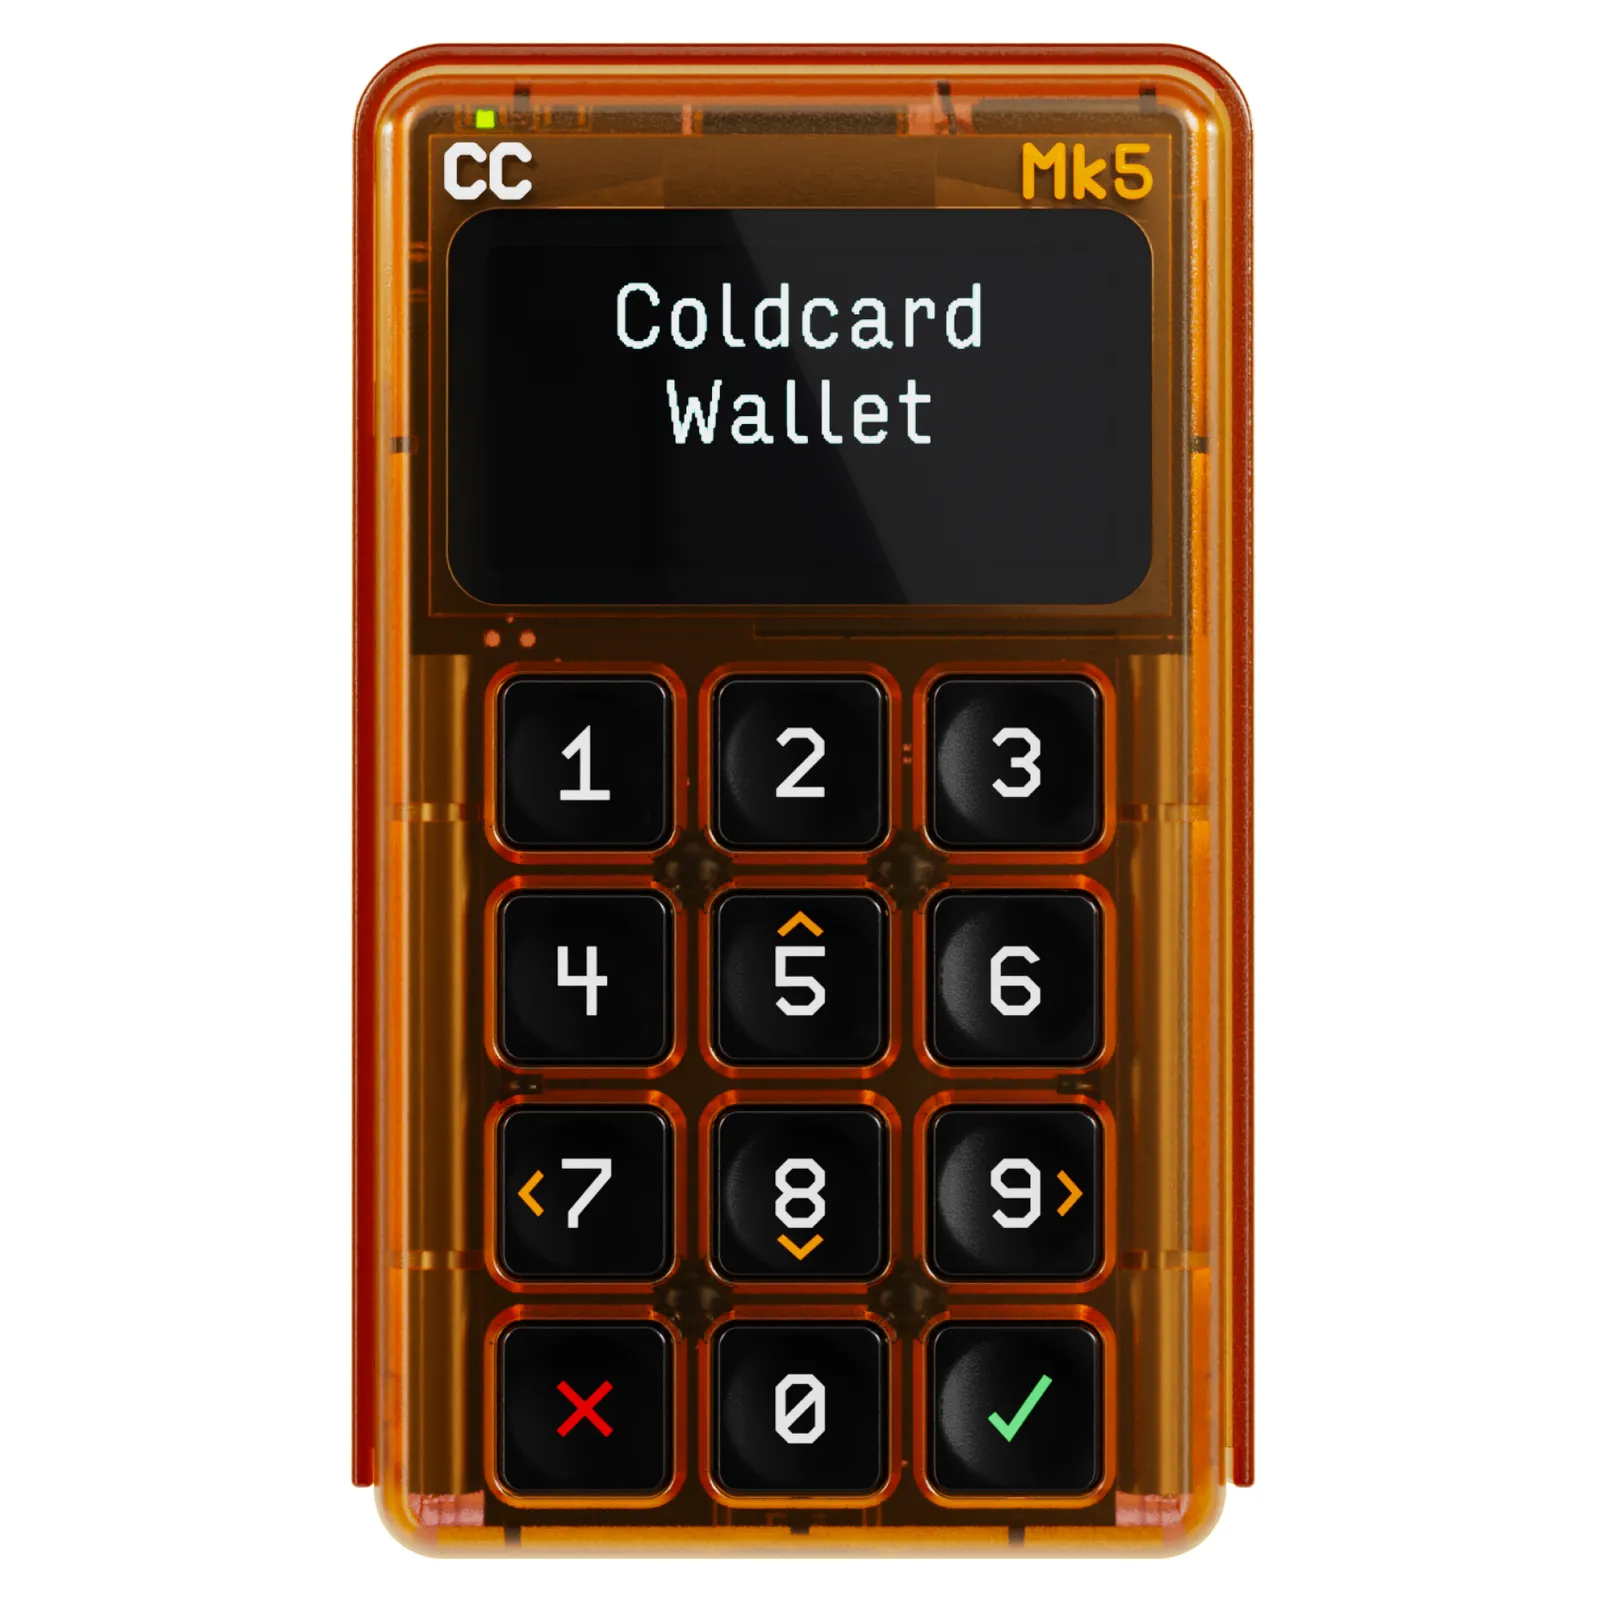
Coldcard: 70 млн. долара откраднати за 41 минути
Дефект в генерирането на seed фрази на Coldcard от 2021 г. позволи източването на 1082 BTC от 1196 адреса за 41 минути на 30 юли.
Хакери подмениха крипто адреси през скрипт на Adform
Компрометиран скрипт на рекламната мрежа Adform е подменял Bitcoin, Ethereum и Tron адреси в клипборда на посетителите поне седмица преди да бъде забелязан.
Хакер прати DeepSeek сам да напада уязвими сървъри
Unit 42 разкри китайски оператор, който свърза DeepSeek с рамката Hermes Agent. Моделът сам е избирал цели, теглил е експлойти и е атакувал над 460 системи.