Check Point предупреди на 16 септември 2026 г. за критична уязвимост в Quantum Security Management, която позволява на неавтентикиран атакуващ да изпълни код с root права върху сървъра, управляващ цялата защитна стена. Пропускът е заведен като CVE-2026-91843 и получава 9.8 от 10 по CVSS — практическият максимум за грешка, която не изисква никакви данни за достъп.
Какво точно не е наред
Става дума за препълване на стека (stack overflow) в процеса на вход — тоест в кода, който обработва заявката преди потребителят да е автентикиран. Достатъчно е заявка за вход с прекалено дълго потребителско име, за да се препише стекът и да се изпълни произволен код с root права.
Уязвими са Security Management Server, Multi-Domain Security Management Server, Log Server и Multi-Domain Log Server, както и standalone инсталациите. Според The Hacker News уязвимият път минава през настройката Trusted Clients, която определя кои хостове може да се свързват през SmartConsole; самият Check Point заявява, че всички внедрявания на Security Management Server са засегнати независимо от конфигурацията. Единственото изключение е Smart-1 Cloud — SaaS услугата на Check Point не е засегната.
Причината това да е толкова опасно е ролята на машината. Management сървърът не филтрира трафик, а пише правилата на всички gateway-и под него и пази логовете. Root достъп до него означава контрол над политиките на цялата мрежа и възможност за изтриване на следите.
 Снимка: BleepingComputer
Кои версии са засегнати
| Клон | Състояние |
|---|---|
| R82.20 | всички билдове |
| R82.10 | Jumbo Hotfix Take 44 и по-стар |
| R82 | Jumbo Hotfix Take 126 и по-стар |
| R81.20 | Jumbo Hotfix Take 166 и по-стар |
| R81.10 | Jumbo Hotfix Take 190 и по-стар (без поддръжка) |
| R81, R80.40, R80.30, R80.20, R80.10, R80 | без поддръжка |
Клоновете, които вече са End of Support, няма да получат редовна корекция. Ако сте на R81.10 или R80.x, единственият истински изход е миграция към поддържан клон — за част от случаите Check Point дава корекция през поддръжката, но това е временна мярка, не решение.
Как се кърпи
Основният път е LivePatch по съвет sk1000155. Ако сте включили автоматичните обновявания в SmartConsole, кръпката най-вероятно вече е при вас — проверява се от командния ред:
cplp listТърсите запис за BUNDLE_URGENT_SECURITY_UPDATE. По данни на Censys поправените Jumbo Hotfix издания са R82.20 Take 29, R82.10 Take 28, R82 Take 28 и R81.20 Take 28.
Ако по някаква причина не можете да обновите веднага, ограничете достъпа. В SmartConsole отворете Manage & Settings > Permissions & Administrators > Trusted Clients и оставете само конкретни адреси и подмрежи. Управляващият интерфейс изобщо не бива да гледа към интернет — достъпът отвън минава през VPN.
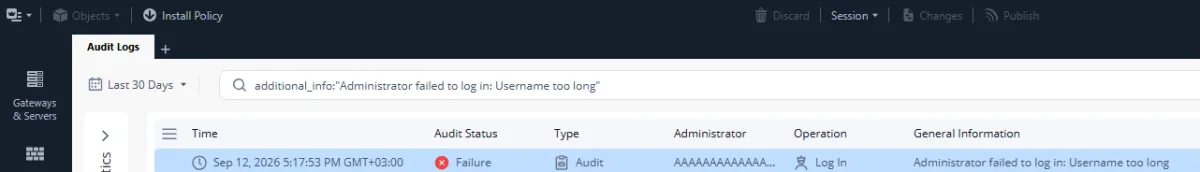
Проверете Audit и Admin login логовете за записи от тип „Administrator failed to log in: Username too long“. Това е прекият индикатор за опит за експлоатация на CVE-2026-91843.
Има ли атаки
Към момента няма. Check Point заявява, че няма индикации за експлоатация в реални условия, а CISA е отчела експлоатацията като нулева на 17 септември. Публичен proof-of-concept също не се е появил, пише BleepingComputer.
Това обаче не е повод за спокойствие. Censys преброи около 3836 хоста в интернет с роля Security Management или Log Server — числото описва присъствие на продукта, не потвърдено уязвими машини, но показва каква повърхност стои изложена. При pre-auth RCE с CVSS 9.8 разстоянието от advisory до работещ експлойт обикновено се мери в дни.
Контекст: пета критична дупка от юли насам
CVE-2026-91843 е петият критичен pre-auth пропуск в управляващата част на Check Point от юли 2026 г. насам. Сред предишните е CVE-2026-16232, който се експлоатира активно още от лятото, както и CVE-2026-62144 и CVE-2026-18574 (заобикаляне на автентикацията) и CVE-2026-85103 (heap overflow).
Тенденцията не е само на Check Point. През последните месеци почти всички големи производители на мрежово оборудване минаха през същото — от нулевия ден в Cisco ISE с CVSS 10 до дупката в Secure Email Gateway, която също даваше root. Устройствата, които пазят периметъра, се превърнаха в най-примамливата входна точка, защото стоят на ръба на мрежата и рядко се обновяват навреме.
Изводът
Ако администрирате Check Point, свършете три неща днес: пуснете cplp list и се уверете, че LivePatch кръпката е на място; свийте списъка с Trusted Clients до минимум; и прегледайте логовете за „Username too long“. Атаки още няма, но прозорецът, в който това е вярно, не е дълъг.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google