Хакер продава данни на 4 млн. клиенти на ДЗИ и Generali
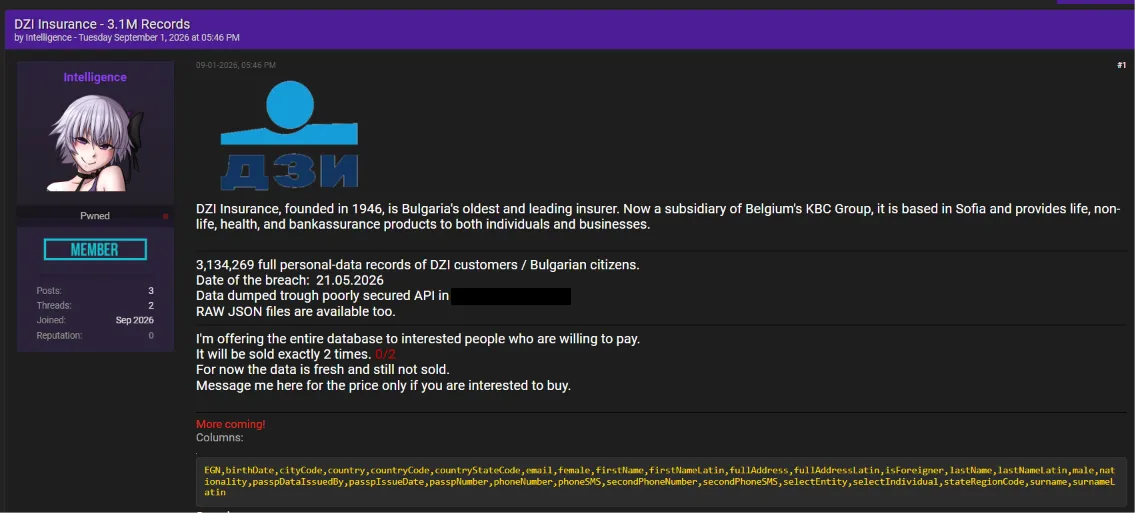
Потребител с псевдонима Intelligence предлага за продажба в хакерски форум две бази с лични данни, които според него идват от два от най-големите застрахователи в България — ДЗИ и „Дженерали Застраховане“. Общият брой записи в двете обяви е над 4,3 милиона. Случаят е описан от българската платформа за киберсигурност Questona, а днес го препубликува и Kaldata.
Нито едно от двете дружества не е потвърдило точните числа, така че твърденията на продавача засега остават непроверени. ДЗИ обаче вече призна, че е било жертва на кибератака.
Какво точно се предлага
Първата обява е от 1 септември 2026 г., 17:46 ч. Заглавието ѝ е „DZI Insurance — 3.1M Records“, а в текста продавачът конкретизира: 3 134 269 пълни записа с лични данни на клиенти на ДЗИ. Като дата на пробива е посочен 21 май 2026 г., а като механизъм — „слабо защитен API“, чийто адрес е замазан на екранната снимка. Предлагат се и суровите JSON файлове.
Списъкът с колони в обявата е показателен за дълбочината на изтеклото: EGN, birthDate, firstName, lastName, surname и техните варианти на латиница, fullAddress, email, phoneNumber, secondPhoneNumber, nationality, passNumber, passIssueDate, passDataIssuedBy. Тоест не просто имена и телефони, а ЕГН плюс данни от документа за самоличност.
Условията за продажба са необичайни: базата щяла да бъде продадена „точно два пъти“, а цената се съобщава само на лично съобщение. Публична цена няма.
Втората обява: 1,24 млн. записа от „Дженерали“
На 11 септември същият профил публикува второ предложение — 1 241 432 записа, които според него произхождат от системата InsurerWeb на „Дженерали Застраховане“. Датата на пробива е 28 април 2026 г., а продавачът изрично уточнява, че „това не е цялата база“. Тук условието е три продажби, при това „наистина евтино“.
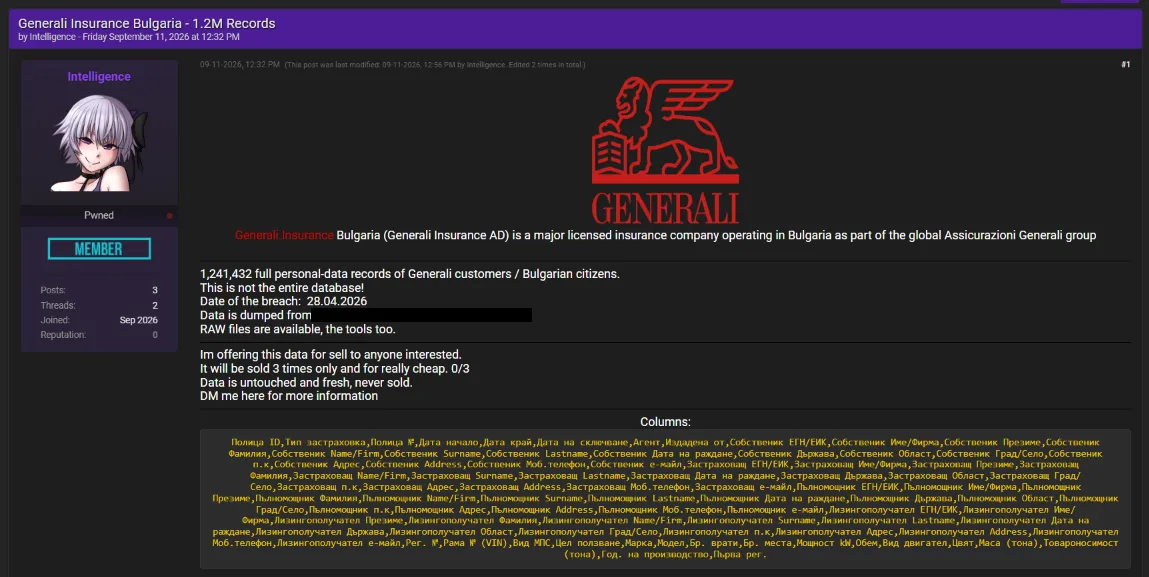 Снимка: Questona
Структурата тук е застрахователна, не просто клиентска: ID на полица, тип застраховка, номер на полица, дати на начало, край и сключване, агент, ЕГН/ЕИК на собственика, данни на застраховащия, пълномощника и лизингополучателя, както и подробности за автомобила — регистрационен номер, номер на рама (VIN), вид МПС, марка, модел, брой врати и места, мощност в kW, обем, вид двигател, цвят, маса, товароносимост, година на производство и дата на първа регистрация.
Платформата Dark Web Informer също е засякла обявата на 11 септември и я е оценила като критична, но подчертава, че не е проверявала нито базата, нито броя записи.
Колко достоверно е това
Questona съобщава, че при извадкова проверка част от публикуваните примерни записи съвпадат с публично достъпна информация — данни от търговския регистър и контакти. Това не потвърждава обявените милиони, но показва, че продавачът разполага поне с реални данни, а не с генерирана база.
Косвено потвърждение има и от страна на ДЗИ. В края на август застрахователят уведоми част от клиентите си, че е имало кибератака с неоторизиран достъп до лични данни — имена, ЕГН и данни за контакт. В същото съобщение компанията увери, че няма ефект върху самите полици и ползваните продукти, и предупреди за възможни фишинг обаждания и имейли. „Дженерали“ не е коментирала публично твърденията.
Защо тази комбинация е опасна
Изтичане само на имейл адреси е неприятно. Изтичане на ЕГН заедно с адрес, телефон, номер на лична карта, марка на автомобила и датата, на която изтича застраховката ви, е съвсем друго ниво на риск.
С такъв набор се правят изключително убедителни телефонни измами: обаждащият се знае името ви, полицата ви и колата ви, а това сваля защитата на всеки. Ако получите обаждане или SMS „от вашия застраховател“ с подкана да платите или да продиктувате код, затворете и звъннете на официалния телефон от сайта. Никой легитимен служител няма да ви иска код от SMS или пълни данни на картата.
Внимавайте особено в дните около изтичане на „Гражданска отговорност“. Данните в обявата включват точните дати на полиците — измамниците могат да улучат момента, в който наистина очаквате такова обаждане.
Не е първият случай
През юли групата Krybit заяви, че е изтеглила около 160 GB от „Евроинс“; компанията отрече да са компрометирани клиентски данни. През 2023 г. хакер, подписващ се като „Емил Кюлев“, разпространи база с 2,25 млн. записа, приписвани на „Лев Инс“.
Тенденцията е ясна: атаките все по-често минават през зле защитени уеб интерфейси и API, а не през сложни експлойти — същият модел видяхме и при нулевия ден в Cisco Secure Email, където един-единствен незакърпен вход води до пълен достъп.
Очаквайте следващите дни да излязат официални позиции и вероятно проверка от КЗЛД. Дотогава най-разумното, което можете да направите, е да приемете, че ЕГН-то ви вече не е тайна — и да се държите с непоисканите обаждания съответно.
Харесва ви? Отбележете ни и ще ни виждате по-нагоре в Google.
Предпочитан източник в Google